#binanceincidentreport
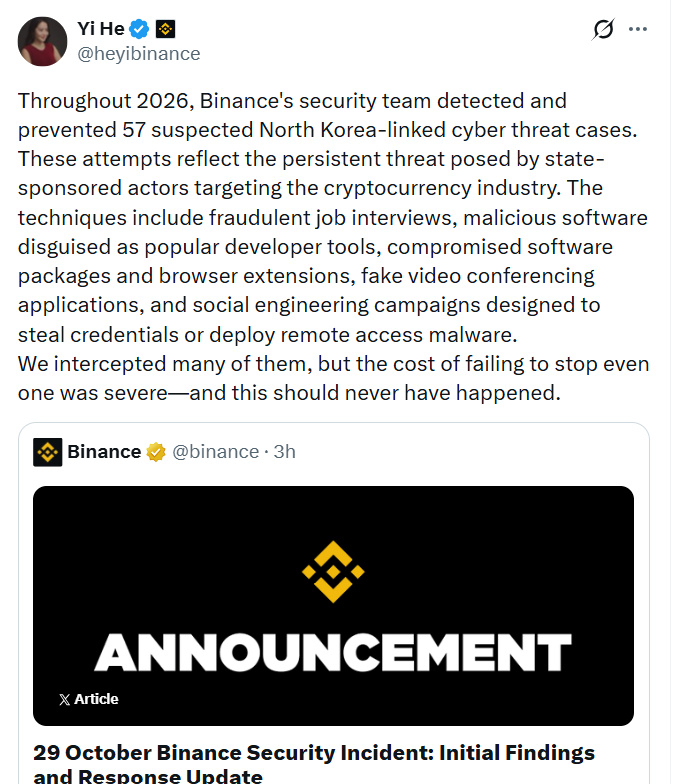
🚨 #Binance affirme avoir remplacé 98 % des actifs touchés par la faille du 29 octobre et acheter les jetons restants, moins liquides.
La co-PDG Yi He a également révélé que la plateforme d’échange avait bloqué 57 cybermenaces présumées en 2026, notamment de faux entretiens d’embauche, des logiciels malveillants, des extensions de navigateur frauduleuses et des campagnes de vol d’identifiants.
Les fausses applications de visioconférence constituaient une autre méthode. Les campagnes visant à voler des identifiants en étaient une autre. Certaines cherchaient à installer des logiciels malveillants permettant d’accéder à distance aux ordinateurs.
Comment un faux entretien a ciblé un employé
Les premières conclusions de Binance décrivent un cas. Un ingénieur logiciel a été contacté en septembre. Une personne se faisant passer pour un directeur de projet a utilisé une plateforme d’emploi légitime.
Une prétendue représentante des ressources humaines a mené un entretien vidéo. Elle a partagé un profil sur les réseaux sociaux contenant des photos personnelles. Une deuxième personne se faisant passer pour un directeur général a ensuite demandé à l’ingénieur de télécharger un exercice.
Binance a déclaré que l’exercice contenait du code malveillant. Celui-ci s’est exécuté pendant l’installation et a échappé aux outils de sécurité des terminaux. Le 20 octobre, l’attaquant a utilisé l’ordinateur compromis. Un outil d’IA interne l’a aidé à atteindre deux ingénieurs chargés des portefeuilles. Les identifiants obtenus lors de cette intrusion ont permis d’accéder à la signature des portefeuilles.
La publication de Yi ne précisait pas combien des 57 cas impliquaient des pièges liés au recrutement.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance affirme avoir remplacé 98 % des actifs touchés par la faille du 29 octobre et acheter les jetons restants, moins liquides.
La co-PDG Yi He a également révélé que la plateforme d’échange avait bloqué 57 cybermenaces présumées en 2026, notamment de faux entretiens d’embauche, des logiciels malveillants, des extensions de navigateur frauduleuses et des campagnes de vol d’identifiants.
Les fausses applications de visioconférence constituaient une autre méthode. Les campagnes visant à voler des identifiants en étaient une autre. Certaines cherchaient à installer des logiciels malveillants permettant d’accéder à distance aux ordinateurs.
Comment un faux entretien a ciblé un employé
Les premières conclusions de Binance décrivent un cas. Un ingénieur logiciel a été contacté en septembre. Une personne se faisant passer pour un directeur de projet a utilisé une plateforme d’emploi légitime.
Une prétendue représentante des ressources humaines a mené un entretien vidéo. Elle a partagé un profil sur les réseaux sociaux contenant des photos personnelles. Une deuxième personne se faisant passer pour un directeur général a ensuite demandé à l’ingénieur de télécharger un exercice.
Binance a déclaré que l’exercice contenait du code malveillant. Celui-ci s’est exécuté pendant l’installation et a échappé aux outils de sécurité des terminaux. Le 20 octobre, l’attaquant a utilisé l’ordinateur compromis. Un outil d’IA interne l’a aidé à atteindre deux ingénieurs chargés des portefeuilles. Les identifiants obtenus lors de cette intrusion ont permis d’accéder à la signature des portefeuilles.
La publication de Yi ne précisait pas combien des 57 cas impliquaient des pièges liés au recrutement.
#Write2Earn $BTC $XRP $BNB