🚨 De faux entretiens d’embauche à l’origine du piratage de Binance… Voici le récit complet de la cyberattaque survenue le 29 octobre 2026.
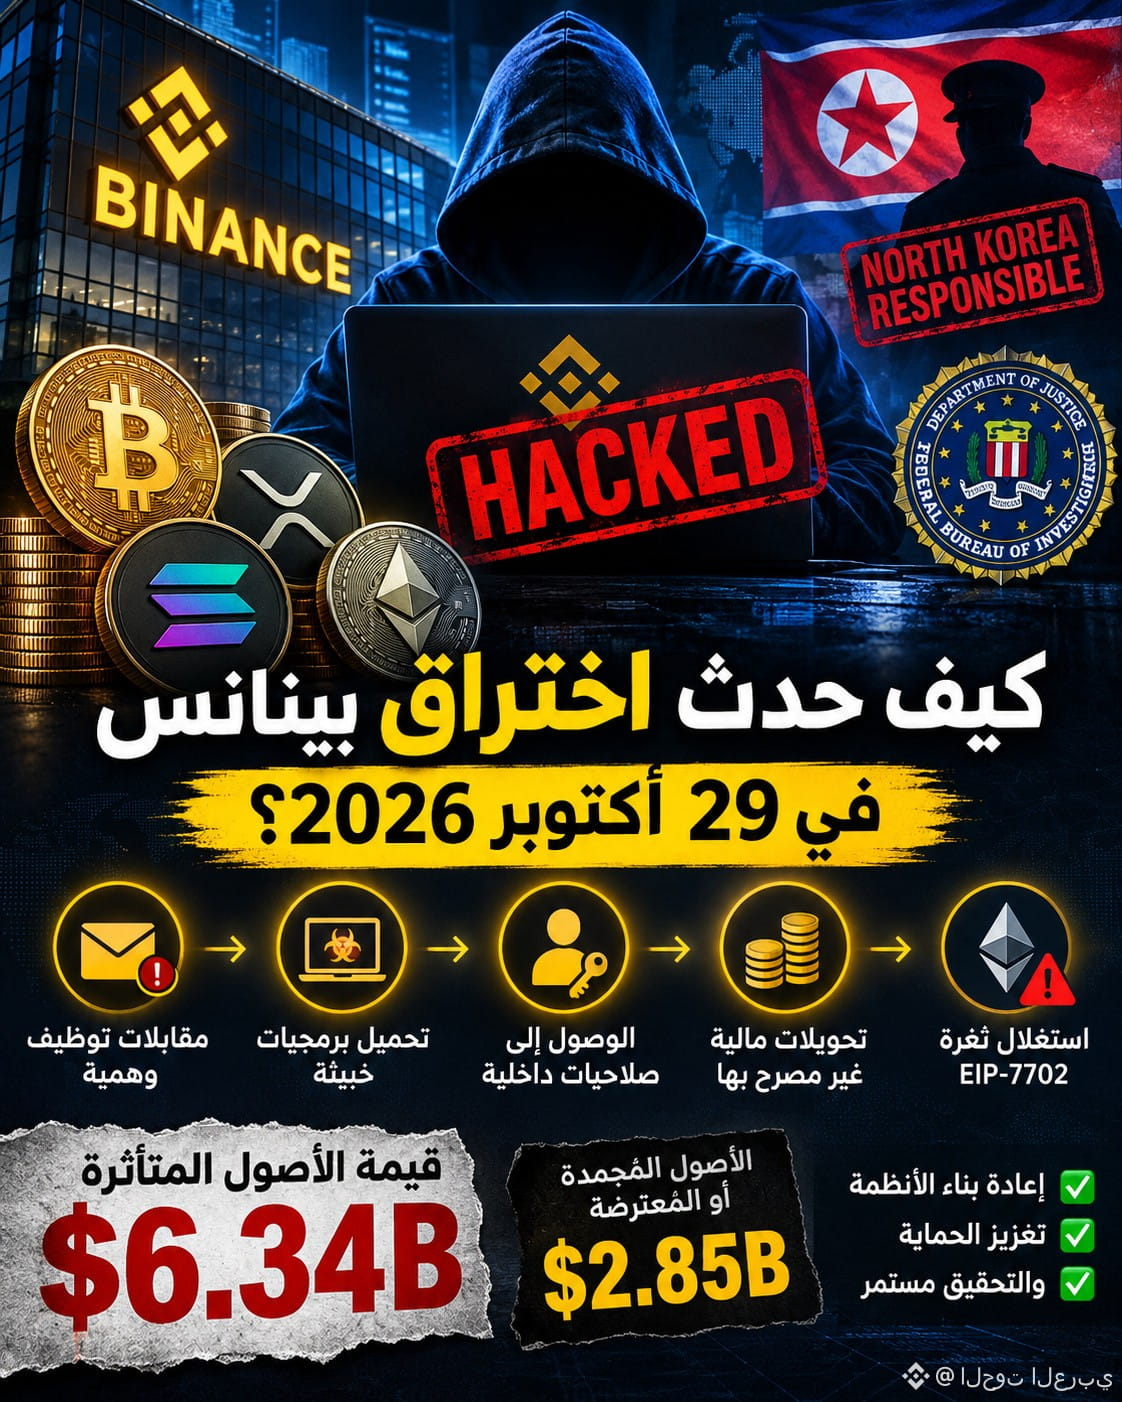
L’enquête préliminaire de Binance a révélé que le piratage était une opération informatique complexe, planifiée en plusieurs étapes et visant des employés de la plateforme afin d’accéder aux systèmes des portefeuilles chauds.
Tout a commencé par de faux entretiens d’embauche, utilisés pour tromper un employé et l’inciter à télécharger des fichiers et des logiciels malveillants sur son ordinateur professionnel, ce qui a permis aux attaquants d’accéder à des données et à des autorisations internes.
Les pirates ont ensuite exploité ces autorisations pour accéder aux systèmes de signature des transactions des portefeuilles chauds. Ils ont ainsi pu effectuer des transferts financiers non autorisés sur plusieurs réseaux, notamment XRP, Bitcoin, Solana et Ethereum.
Les attaques ne se sont pas arrêtées dès la suspension des retraits : les attaquants ont exploité le mécanisme de délégation EIP-7702 sur le réseau Ethereum, ce qui leur a permis de continuer à déplacer certains actifs indépendamment du système de retrait habituel.
Selon Binance, la valeur des actifs touchés s’élevait à environ 6,34 milliards de dollars, tandis que la plateforme et ses partenaires ont réussi à geler ou à intercepter des actifs d’une valeur de 2,85 milliards de dollars.
L’enquête a attribué l’attaque à la Corée du Nord, sur la base des dernières informations communiquées par le Bureau fédéral d’enquête américain (FBI).
L’enquête préliminaire de Binance a révélé que le piratage était une opération informatique complexe, planifiée en plusieurs étapes et visant des employés de la plateforme afin d’accéder aux systèmes des portefeuilles chauds.
Tout a commencé par de faux entretiens d’embauche, utilisés pour tromper un employé et l’inciter à télécharger des fichiers et des logiciels malveillants sur son ordinateur professionnel, ce qui a permis aux attaquants d’accéder à des données et à des autorisations internes.
Les pirates ont ensuite exploité ces autorisations pour accéder aux systèmes de signature des transactions des portefeuilles chauds. Ils ont ainsi pu effectuer des transferts financiers non autorisés sur plusieurs réseaux, notamment XRP, Bitcoin, Solana et Ethereum.
Les attaques ne se sont pas arrêtées dès la suspension des retraits : les attaquants ont exploité le mécanisme de délégation EIP-7702 sur le réseau Ethereum, ce qui leur a permis de continuer à déplacer certains actifs indépendamment du système de retrait habituel.
Selon Binance, la valeur des actifs touchés s’élevait à environ 6,34 milliards de dollars, tandis que la plateforme et ses partenaires ont réussi à geler ou à intercepter des actifs d’une valeur de 2,85 milliards de dollars.
L’enquête a attribué l’attaque à la Corée du Nord, sur la base des dernières informations communiquées par le Bureau fédéral d’enquête américain (FBI).