Comment le plus grand piratage d’une plateforme d’échange s’est réellement produit
Binance vient de publier ses premières conclusions sur l’incident du 29 octobre. En bref : il ne s’agissait pas d’un simple clic malencontreux, mais d’une attaque lente et patiente qui avait commencé plusieurs mois plus tôt.
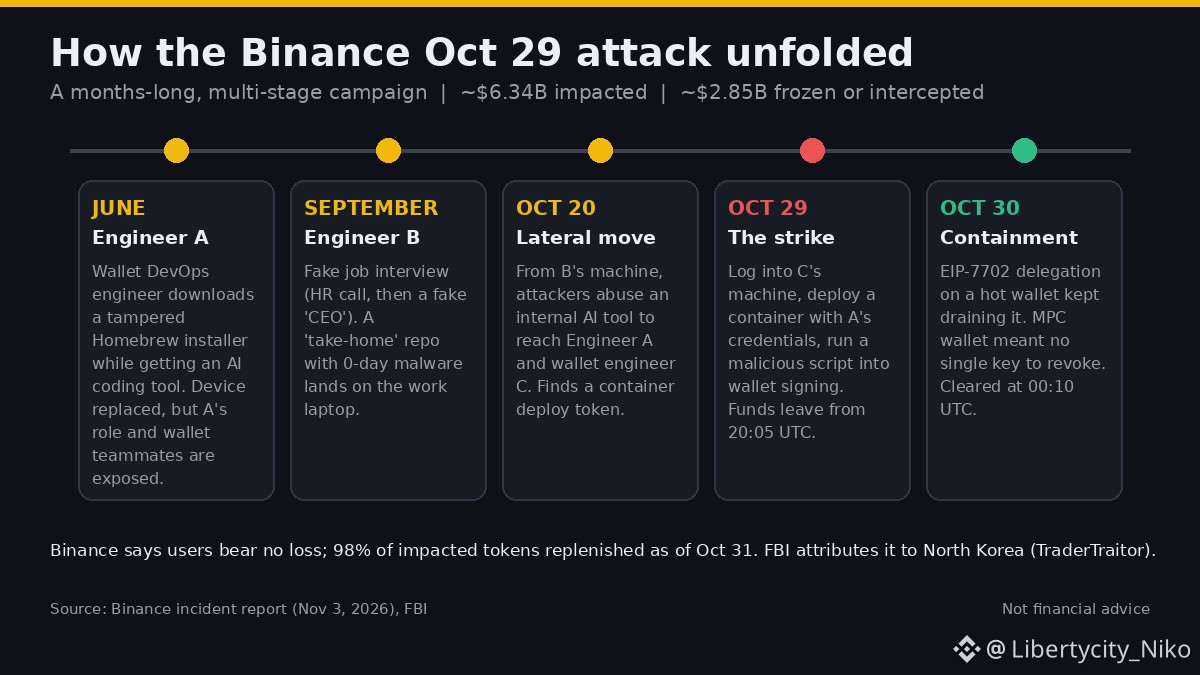
Juin. Un ingénieur DevOps chargé des portefeuilles (ingénieur A) a téléchargé un installateur Homebrew altéré pour un outil de programmation basé sur l’IA. La sécurité l’a détecté et a remplacé l’ordinateur portable, mais les attaquants avaient déjà repéré A et l’équipe chargée des portefeuilles.
Septembre. L’ingénieur B a reçu une fausse offre d’emploi : un entretien vidéo avec les RH, puis un entretien avec le « PDG », puis un dépôt à réaliser chez soi sur un ordinateur professionnel. Il contenait un logiciel malveillant zero-day que la protection des terminaux n’a pas détecté.
20 octobre. Depuis l’ordinateur de B, les attaquants ont utilisé un outil d’IA interne pour atteindre A et l’ingénieur C chargé des portefeuilles. Sur l’ordinateur de A, ils ont trouvé un jeton disposant de droits de déploiement de conteneurs.
29 octobre. À l’aide de l’ordinateur de C et des identifiants de A, ils ont déployé un conteneur dont le script a accédé au service de signature des portefeuilles. Les fonds ont commencé à quitter les portefeuilles chauds à 20 h 05 UTC.
Le hic, c’était EIP-7702 : ils ont délégué une partie du contrôle d’un portefeuille chaud à leur propre contrat. Celui-ci était inscrit sur la blockchain ; la suspension des retraits ne pouvait donc pas l’arrêter et, avec le MPC, il n’y avait aucune clé unique à révoquer. Il a fallu attendre le 30 octobre à 00 h 10 UTC pour tout régler.
À présent : environ 6,34 milliards de dollars touchés, et quelque 2,85 milliards gelés ou interceptés. Binance affirme assumer les pertes et que les utilisateurs n’auront rien à payer. Le FBI affirme que la Corée du Nord est responsable.
À retenir : les fausses offres d’emploi, les faux installateurs et les outils de développement piégés sont désormais la porte d’entrée. Vérifiez attentivement chaque téléchargement et chaque tâche d’« entretien ».
h/t CryptoTelugu sur X
NFA. Je ne fais que partager ce que dit le rapport.
#Binance #CryptoSecurity #BNB #Hack #EIP7702
Binance vient de publier ses premières conclusions sur l’incident du 29 octobre. En bref : il ne s’agissait pas d’un simple clic malencontreux, mais d’une attaque lente et patiente qui avait commencé plusieurs mois plus tôt.
Juin. Un ingénieur DevOps chargé des portefeuilles (ingénieur A) a téléchargé un installateur Homebrew altéré pour un outil de programmation basé sur l’IA. La sécurité l’a détecté et a remplacé l’ordinateur portable, mais les attaquants avaient déjà repéré A et l’équipe chargée des portefeuilles.
Septembre. L’ingénieur B a reçu une fausse offre d’emploi : un entretien vidéo avec les RH, puis un entretien avec le « PDG », puis un dépôt à réaliser chez soi sur un ordinateur professionnel. Il contenait un logiciel malveillant zero-day que la protection des terminaux n’a pas détecté.
20 octobre. Depuis l’ordinateur de B, les attaquants ont utilisé un outil d’IA interne pour atteindre A et l’ingénieur C chargé des portefeuilles. Sur l’ordinateur de A, ils ont trouvé un jeton disposant de droits de déploiement de conteneurs.
29 octobre. À l’aide de l’ordinateur de C et des identifiants de A, ils ont déployé un conteneur dont le script a accédé au service de signature des portefeuilles. Les fonds ont commencé à quitter les portefeuilles chauds à 20 h 05 UTC.
Le hic, c’était EIP-7702 : ils ont délégué une partie du contrôle d’un portefeuille chaud à leur propre contrat. Celui-ci était inscrit sur la blockchain ; la suspension des retraits ne pouvait donc pas l’arrêter et, avec le MPC, il n’y avait aucune clé unique à révoquer. Il a fallu attendre le 30 octobre à 00 h 10 UTC pour tout régler.
À présent : environ 6,34 milliards de dollars touchés, et quelque 2,85 milliards gelés ou interceptés. Binance affirme assumer les pertes et que les utilisateurs n’auront rien à payer. Le FBI affirme que la Corée du Nord est responsable.
À retenir : les fausses offres d’emploi, les faux installateurs et les outils de développement piégés sont désormais la porte d’entrée. Vérifiez attentivement chaque téléchargement et chaque tâche d’« entretien ».
h/t CryptoTelugu sur X
NFA. Je ne fais que partager ce que dit le rapport.
#Binance #CryptoSecurity #BNB #Hack #EIP7702