Faux recruteur, faux entretien : au final, c’est le portefeuille qui est visé — cette fois, ce n’est pas un protocole on-chain qui a été compromis, mais une personne.
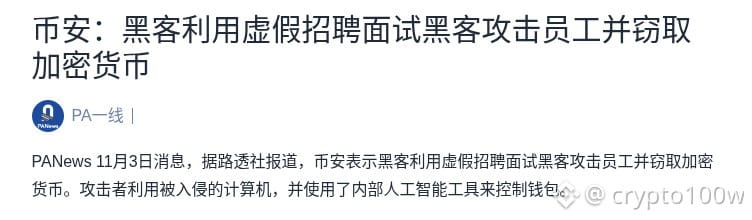
Binance confirme que des pirates ont compromis les appareils d’employés au moyen d’une attaque d’ingénierie sociale déguisée en entretien de recrutement, puis ont utilisé un outil d’intelligence artificielle interne depuis l’ordinateur compromis pour manipuler des portefeuilles et transférer des actifs. Selon PANews, Reuters a rapporté ces faits le 3 novembre.
À court terme, la nouvelle est légèrement négative pour le BNB et le secteur des plateformes d’échange. Le fait que les pirates aient pu accéder à des outils internes révèle des failles potentiellement contournables dans la séparation des droits d’accès, la double validation et les contrôles des retraits. La perception de la sécurité des actifs des utilisateurs des plateformes centralisées pourrait donc être réévaluée.
Scénario à suivre n° 1 : si les modalités de gel des fonds volés et d’indemnisation sont clairement définies, le sentiment pourrait se rétablir rapidement. Scénario à suivre n° 2 : en cas de retraits importants répétés ou de sorties de fonds continues, le BNB et les jetons de plateformes pourraient être sous pression.
Qu’aimeriez-vous voir en premier : la mise en œuvre du plan d’indemnisation, ou le retour à la normale des retraits et de la profondeur du marché au comptant ?
Source : PANews
Image 1 : Binance révèle les détails de l’attaque d’ingénierie sociale : un faux entretien a permis de compromettre un employé, des outils internes ont été détournés pour transférer des cryptomonnaies · Capture d’écran de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a1a1d2-cb54-709e-aed0-48205c8aa06c
Binance confirme que des pirates ont compromis les appareils d’employés au moyen d’une attaque d’ingénierie sociale déguisée en entretien de recrutement, puis ont utilisé un outil d’intelligence artificielle interne depuis l’ordinateur compromis pour manipuler des portefeuilles et transférer des actifs. Selon PANews, Reuters a rapporté ces faits le 3 novembre.
À court terme, la nouvelle est légèrement négative pour le BNB et le secteur des plateformes d’échange. Le fait que les pirates aient pu accéder à des outils internes révèle des failles potentiellement contournables dans la séparation des droits d’accès, la double validation et les contrôles des retraits. La perception de la sécurité des actifs des utilisateurs des plateformes centralisées pourrait donc être réévaluée.
Scénario à suivre n° 1 : si les modalités de gel des fonds volés et d’indemnisation sont clairement définies, le sentiment pourrait se rétablir rapidement. Scénario à suivre n° 2 : en cas de retraits importants répétés ou de sorties de fonds continues, le BNB et les jetons de plateformes pourraient être sous pression.
Qu’aimeriez-vous voir en premier : la mise en œuvre du plan d’indemnisation, ou le retour à la normale des retraits et de la profondeur du marché au comptant ?
Source : PANews
Image 1 : Binance révèle les détails de l’attaque d’ingénierie sociale : un faux entretien a permis de compromettre un employé, des outils internes ont été détournés pour transférer des cryptomonnaies · Capture d’écran de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a1a1d2-cb54-709e-aed0-48205c8aa06c