💀 LA TOURNÉE DES BOURSES DU FAUCHEUR : ÉDITION CORÉE DU NORD ?
Les plateformes d’échange se disputent les volumes. Certains acteurs malveillants semblent plutôt se disputer le plus gros casse numérique.
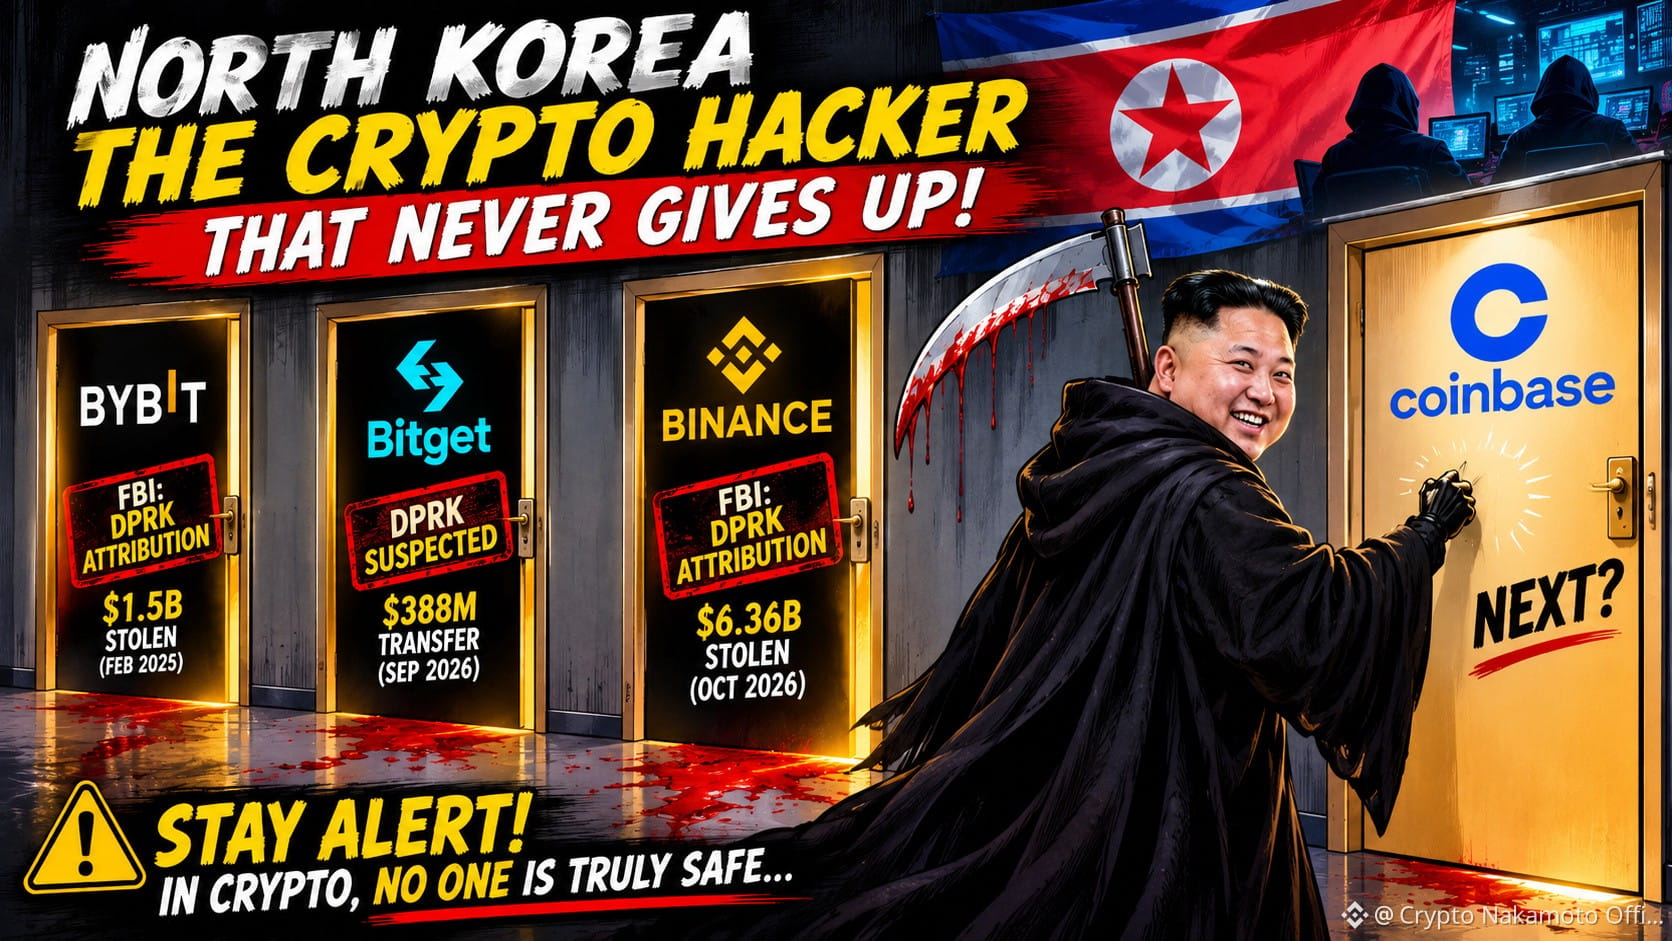
🩸 BYBIT — Le 21 février 2025, environ 1,5 milliard de dollars ont été dérobés. Le FBI a attribué l’attaque au groupe nord-coréen TraderTraitor.
🩸 BITGET — Le 24 septembre 2026, environ 388 millions de dollars ont quitté des portefeuilles chauds à la suite de transferts non autorisés. Elliptic a indiqué que les indices suggéraient fortement un lien avec la RPDC ; le PDG de Bitget a déclaré que les méthodes correspondaient à celles de groupes liés à la RPDC. De forts soupçons, mais pas une attribution du FBI.
🩸 BINANCE — Le 29 octobre 2026, environ 6,36 milliards de dollars ont été dérobés dans des portefeuilles répartis sur plusieurs chaînes. Le FBI a attribué le vol à TraderTraitor. Binance a déclaré qu’elle couvrirait les pertes des clients.
🚪 COINBASE — La chute, c’est le coup à la porte. Aucun élément vérifié dans ces rapports ne montre que Coinbase a subi un piratage comparable d’une plateforme d’échange lié à la Corée du Nord. Le faucheur profère une menace — il n’annonce pas une brèche.
Blague noire à part, des opérateurs liés à la Corée du Nord ciblent depuis des années des plateformes d’échange, des bridges et des entreprises crypto. Les attributions varient ; les soupçons ne sont pas des preuves.
La leçon à retenir ? Aucune plateforme d’échange n’est invulnérable. Les contrôles de conservation, les vérifications des retraits, la sécurité des appareils et la réactivité en cas d’incident comptent davantage que la réputation d’une marque.
💬 Qui a la sécurité la plus solide — et quelles preuves vous convaincraient ?
#CryptoSecurity #bybit #Bitget #Binance #coinbase #CoreeDuNord
Des incidents distincts ; rien ne prouve qu’une seule opération ait visé toutes les plateformes d’échange. Gardez la blague acérée — et les faits encore plus tranchants.
Les plateformes d’échange se disputent les volumes. Certains acteurs malveillants semblent plutôt se disputer le plus gros casse numérique.
🩸 BYBIT — Le 21 février 2025, environ 1,5 milliard de dollars ont été dérobés. Le FBI a attribué l’attaque au groupe nord-coréen TraderTraitor.
🩸 BITGET — Le 24 septembre 2026, environ 388 millions de dollars ont quitté des portefeuilles chauds à la suite de transferts non autorisés. Elliptic a indiqué que les indices suggéraient fortement un lien avec la RPDC ; le PDG de Bitget a déclaré que les méthodes correspondaient à celles de groupes liés à la RPDC. De forts soupçons, mais pas une attribution du FBI.
🩸 BINANCE — Le 29 octobre 2026, environ 6,36 milliards de dollars ont été dérobés dans des portefeuilles répartis sur plusieurs chaînes. Le FBI a attribué le vol à TraderTraitor. Binance a déclaré qu’elle couvrirait les pertes des clients.
🚪 COINBASE — La chute, c’est le coup à la porte. Aucun élément vérifié dans ces rapports ne montre que Coinbase a subi un piratage comparable d’une plateforme d’échange lié à la Corée du Nord. Le faucheur profère une menace — il n’annonce pas une brèche.
Blague noire à part, des opérateurs liés à la Corée du Nord ciblent depuis des années des plateformes d’échange, des bridges et des entreprises crypto. Les attributions varient ; les soupçons ne sont pas des preuves.
La leçon à retenir ? Aucune plateforme d’échange n’est invulnérable. Les contrôles de conservation, les vérifications des retraits, la sécurité des appareils et la réactivité en cas d’incident comptent davantage que la réputation d’une marque.
💬 Qui a la sécurité la plus solide — et quelles preuves vous convaincraient ?
#CryptoSecurity #bybit #Bitget #Binance #coinbase #CoreeDuNord
Des incidents distincts ; rien ne prouve qu’une seule opération ait visé toutes les plateformes d’échange. Gardez la blague acérée — et les faits encore plus tranchants.