6,3 milliards de dollars, quatre généraux et un jeu sans équilibre : ce que révèle vraiment l’affaire Binance
DVA — les faits sans sensationnalisme
FAIT • MÉCANISME • GÉOPOLITIQUE • THÉORIE DES JEUX • RISQUE • DÉCISION
Quand la cybercriminalité devient un instrument géopolitique
Le 3 novembre 2026, Pyongyang, par la voix de Kim Yo-jong — sœur de Kim Jong-un et représentante influente de la direction du Parti du travail de Corée — a qualifié d’« absurde rhétorique » et de « grave provocation politique » les accusations du FBI selon lesquelles la Corée du Nord serait impliquée dans le piratage de Binance, le plus important jamais enregistré.
À première vue, c’est un nouvel épisode du jeu habituel : Washington accuse, Pyongyang dément.
Mais derrière cette routine diplomatique se cache une question bien plus intéressante : qui tire un avantage stratégique de l’attribution rapide d’une cyberattaque ? Et pourquoi cette histoire concerne-t-elle moins les cryptomonnaies que la manière dont l’établissement des responsabilités pour les attaques numériques fonctionne en 2026 ?
Le cyberespace permet d’attaquer, d’effacer ses traces, d’imiter les méthodes d’autrui et d’exploiter les attentes politiques de l’adversaire. L’enquête technique se transforme alors en un jeu à information incomplète, où chaque participant a ses propres intérêts.
FAIT : ce que l’on sait du piratage
Le 29 octobre 2026, Binance a signalé un incident majeur impliquant des retraits non autorisés de fonds depuis des portefeuilles chauds.
Selon Binance, l’impact financier s’élevait à environ 6,3 milliards de dollars. TRM Labs a estimé le volume des actifs transférés à environ 6,36 milliards de dollars. Les transactions ont concerné dix blockchains, et une grande partie des fonds a été transférée en une vingtaine de minutes.
C’est l’un des plus grands incidents liés aux cryptomonnaies de l’histoire. À titre de comparaison, environ 1,5 milliard de dollars ont été dérobés à Bybit en février 2025 : selon les estimations, l’ampleur de l’incident Binance dépassait ce chiffre de plusieurs fois.
Trois chiffres différents à ne pas confondre
C’est un point essentiel pour comprendre l’événement sur le plan analytique.
Premièrement, environ 3 milliards de dollars ont été gelés. Des partenaires ont empêché le transfert ou l’utilisation d’actifs liés à l’attaque. Le gel ne signifie pas que les fonds ont été définitivement récupérés : il bloque simplement l’accès aux actifs, sans les restituer à leurs propriétaires.
Deuxièmement, les réserves avaient été reconstituées à environ 90 % au 31 octobre et à 95 % au 1er novembre. Binance a rétabli la couverture des actifs touchés en mobilisant ses propres ressources, le fonds SAFU et d’autres fonds. Cela ne signifie pas que les cryptomonnaies dérobées ont regagné leurs portefeuilles d’origine : il s’agit de reconstituer les actifs nécessaires pour indemniser les utilisateurs.
Troisièmement, environ 6,3 milliards de dollars d’actifs ont été dérobés. Il s’agit du volume réel des actifs transférés lors de l’attaque. Une partie pourrait rester inaccessible à jamais.
FAIT : Binance a déclaré que les pertes financières ne devaient pas être répercutées sur les clients.
LIMITES : une vérification indépendante de tous les détails de l’attaque et un rapport technique complet restent à produire.
Sources : FBI, Binance, TRM Labs, Reuters, Elliptic.
MÉCANISME : comment le FBI a relié l’attaque à la Corée du Nord
Le 31 octobre, le FBI a officiellement déclaré que la Corée du Nord était à l’origine du vol d’actifs, liant l’opération au groupe TraderTraitor. TRM Labs et d’autres sociétés d’analyse ont indiqué être très confiantes quant à l’origine nord-coréenne de l’attaque.
Mais attribuer une cyberattaque ne revient pas simplement à identifier une adresse IP. Cela peut inclure l’analyse des transactions sur les blockchains, l’examen des logiciels malveillants, l’étude de l’infrastructure des attaquants, l’analyse de méthodes d’intrusion récurrentes, la recherche de liens avec des opérations déjà connues et le recours aux renseignements des services secrets.
Une trace numérique isolée peut être copiée, falsifiée ou délibérément laissée pour induire les enquêteurs en erreur.
Trois niveaux de conclusions à ne pas confondre
Premier niveau : les indices techniques de l’attaque. Il établit ce qu’il est advenu des fonds et peut faire l’objet d’un haut degré de vérification publique, puisque la blockchain est publique.
Deuxième niveau : l’attribution à un groupe. Il détermine qui a mené l’attaque et peut faire l’objet d’un degré de vérification moyen, car il s’appuie sur l’analyse et le renseignement.
Troisième niveau : la responsabilité de l’État. Il établit qui a donné l’ordre et peut faire l’objet d’un faible degré de vérification publique, car il s’agit avant tout d’une conclusion politique.
Ces niveaux sont liés, mais ne sont pas équivalents. Établir un lien avec TraderTraitor ne signifie pas que tous les détails du pilotage de l’opération par l’État soient désormais connus du public.
GÉOPOLITIQUE : nier l’attaque en particulier ou la procédure elle-même ?
Le 3 novembre, Kim Yo-jong a déclaré que les États-Unis tentaient de présenter la Corée du Nord comme un « État cybercriminel », en associant le pays à des cybercrimes internationaux.
C’est un point important. Pyongyang ne se contente pas de nier le vol en question : elle conteste la légitimité même de l’accusateur américain.
Washington propose d’examiner la question : qui a mené l’attaque ? Pyongyang répond : qui a le droit de désigner le coupable, et dans quelle mesure cette procédure est-elle objective ?
Cela ne prouve pas l’innocence de la Corée du Nord. Mais cela permet de déplacer le débat des preuves techniques vers le terrain de la politique internationale. C’est l’une des particularités des cyberconflits : les États peuvent contester la légitimité des preuves de l’autre, même lorsque les arguments techniques semblent convaincants.
Trois scénarios à envisager
Scénario 1. Pyongyang est bien à l’origine de l’attaque
C’est la position officielle du FBI, étayée par les évaluations de TRM Labs et d’autres analystes. L’argument repose sur la récurrence des attaques visant des plateformes de cryptomonnaies et sur leurs similitudes avec des opérations antérieures associées à TraderTraitor et au Lazarus Group. Le motif est évident : les actifs numériques peuvent permettre de se procurer des devises étrangères malgré les sanctions.
Cependant, un motif ne constitue pas la preuve d’un crime précis.
Scénario 2. L’attribution devient un outil politique
Le FBI a imputé la responsabilité à la Corée du Nord deux jours après l’attaque. Cette rapidité ne prouve pas, à elle seule, que l’attribution soit erronée : les services de renseignement peuvent disposer d’informations auxquelles le public n’a pas accès. Mais la transparence de la procédure soulève des questions.
Pour les États-Unis, la piste nord-coréenne ouvre la voie à un renforcement de la pression des sanctions, à une coordination avec leurs alliés, au blocage d’adresses et de transactions, ainsi qu’à un contrôle international accru des infrastructures crypto.
Cela ne signifie pas que Washington invente des accusations. Cela signifie que même une attribution fondée a des conséquences politiques qui profitent à la partie qui la rend publique.
Scénario 3. Un autre exécutant ou un mode opératoire plus complexe
Binance a d’abord signalé une possible compromission de l’ordinateur portable d’un ingénieur, puis évoqué des points d’intrusion supplémentaires. Le mécanisme complet de l’attaque reste à établir.
Plusieurs scénarios sont théoriquement possibles : un attaquant externe a utilisé une infrastructure interne ; plusieurs groupes ont agi de concert ; un exécutant tiers a employé des méthodes similaires ; l’attaque était plus complexe que prévu.
Important : il n’existe pour l’instant aucune preuve publique d’une mise en scène ou d’une tentative délibérée de faire accuser la Corée du Nord. Ce sont des scénarios hypothétiques, pas des faits établis.
THÉORIE DES JEUX : quatre généraux et le problème de la confiance
La métaphore des « quatre généraux » ne renvoie pas ici littéralement au problème classique des généraux byzantins, mais à un modèle d’interaction stratégique entre des participants disposant d’informations incomplètes. Non seulement ils ne se font pas confiance, mais ils poursuivent des objectifs différents, s’appuient sur des sources d’information différentes et n’ont pas les mêmes moyens d’influer sur l’issue.
Général n° 1 — les États-Unis
L’intérêt est d’établir rapidement les responsabilités si l’attribution est suffisamment étayée. Cela permet de démontrer l’efficacité des forces de l’ordre, de dissuader d’autres groupes, de mobiliser des partenaires et de créer une base juridique pour les sanctions.
Le risque inverse : si les preuves s’avèrent insuffisantes, la confiance dans les attributions cyber américaines en pâtira. La stratégie rationnelle ne consiste pas seulement à désigner un coupable, mais à fournir des preuves vérifiables capables de résister à un examen indépendant.
Général n° 2 — Pyongyang
L’intérêt est de nier toute implication, qu’elle soit réelle ou non. Reconnaître les faits donnerait de nouveaux motifs de sanctions, de pression diplomatique et d’isolement. Le démenti est une réaction prévisible.
Limite : si des preuves techniques indépendantes s’avèrent convaincantes, les démentis persistants ne feront qu’accroître la méfiance internationale. Pyongyang cherche à empêcher que la version américaine ne devienne la seule interprétation jugée acceptable.
Général n° 3 — Binance
La priorité est de préserver la confiance des utilisateurs. L’intérêt est de démontrer sa solidité financière, sa capacité à indemniser les victimes, sa maîtrise de l’infrastructure et sa coopération avec les forces de l’ordre.
Si le problème est lié à l’infrastructure interne, cela entraîne des risques technologiques et réputationnels. Si l’attaque a été organisée par un groupe étatique, cela renforce l’argument selon lequel la menace est d’origine extérieure.
Important : rien ne prouve que Binance défende délibérément un scénario particulier dans son propre intérêt. Il faut distinguer la logique des incitations des affirmations concernant des motivations cachées.
Général n° 4 — le joueur invisible
Il ne s’agit pas nécessairement d’un État en particulier. C’est tout acteur susceptible de tirer profit d’une attribution erronée : un autre groupe de cybercriminels, un pirate informatique indépendant, une unité d’un pays tiers, un intermédiaire recourant aux méthodes d’autrui ou un maillon de la chaîne d’accès interne.
Son avantage tient à son invisibilité informationnelle. Si tout le monde se concentre sur la Corée du Nord, les autres scénarios reçoivent moins d’attention. Cela ne signifie pas qu’un tel acteur soit impliqué dans cette affaire précise, mais une enquête de qualité ne devrait pas écarter d’autres hypothèses au seul motif que le suspect le plus évident a mauvaise réputation.
Pourquoi ce jeu n’a pas d’équilibre évident
En théorie des jeux, l’équilibre ne signifie pas que tous les participants sont satisfaits ou disent la vérité. Un équilibre de Nash est une situation dans laquelle aucun participant ne peut améliorer son résultat en modifiant unilatéralement sa stratégie.
Ainsi, l’expression « jeu sans équilibre » relève davantage de la métaphore analytique que d’une conclusion mathématique rigoureuse. Dans l’affaire Binance, il peut exister un équilibre où les États-Unis continuent d’accuser la Corée du Nord, Pyongyang nie, Binance indemnise les victimes et les autres exécutants restent dans l’ombre.
Cette situation peut être stable même si la vérité n’a pas été pleinement établie. Le paradoxe : la stabilité stratégique ne garantit pas l’exactitude des faits. C’est là tout le problème de l’asymétrie de l’information.
ALERTE : quand la réputation du suspect remplace les preuves
La Corée du Nord est réputée être l’un des acteurs étatiques les plus actifs dans le domaine de la cybercriminalité liée aux cryptomonnaies. Il est donc logique qu’elle fasse partie des premières pistes examinées.
Mais un piège se présente : plus un acteur est souvent associé à des cybercrimes, plus il est facile de le soupçonner de nouvelles attaques. C’est l’effet d’attribution par réputation — utile au début d’une enquête, mais dangereux pour en tirer une conclusion définitive.
Si l’attaquant sait que ses méthodes sont associées à un État particulier, il peut exploiter cette réputation pour se dissimuler.
La réputation indique une piste d’enquête. Elle ne prouve pas la culpabilité.
ÉCONOMIE : « L’Oncle Sam a puisé dans ses propres poches »
L’ironie du titre tient au fait que les autorités américaines accusent la Corée du Nord, mais que Binance assume d’abord les conséquences financières de l’attaque.
Il est toutefois important de ne pas confondre les rôles financiers. Binance couvre les pertes avec ses propres ressources, le fonds SAFU et d’autres fonds. Les États-Unis n’ont pas annoncé qu’ils indemniseraient la plateforme pour ses pertes. Ainsi, « L’Oncle Sam a puisé dans ses propres poches » ne décrit pas littéralement des paiements américains, mais sert de métaphore à une situation où l’accusation géopolitique se répercute sur le système financier et technologique américain par le biais des sanctions, du blocage d’actifs, des enquêtes et de la participation des émetteurs de stablecoins.
Et il y a là un autre point essentiel : indemniser les pertes et récupérer les biens volés sont deux processus distincts. Binance peut reconstituer ses réserves, mais cela ne signifie pas que les actifs dérobés ont regagné leurs portefeuilles d’origine.
Pourquoi cette histoire dépasse le monde des cryptomonnaies
Premier changement : le cyberespace fait désormais partie de la géopolitique. Les États utilisent les cyberattaques, les sanctions, le blocage d’actifs et l’attribution publique comme des instruments de concurrence internationale.
Deuxième changement : la blockchain ne supprime pas le contrôle étatique. La transparence des transactions permet de suivre les mouvements d’actifs, tandis que les émetteurs centralisés de stablecoins peuvent bloquer certaines adresses.
Troisième changement : la confiance est devenue un actif financier. Binance doit démontrer non seulement la sécurité de sa technologie, mais aussi sa capacité à indemniser les victimes. Pour une plateforme d’échange centralisée, la réputation peut compter autant que les réserves.
DÉCISION : conseils pratiques aux lecteurs de DVA
La leçon essentielle n’est pas de croire le FBI ou la Corée du Nord. Elle consiste à comprendre la structure du risque et à agir avant le prochain incident.
Niveau 1. Structure de conservation
Ne placez pas tout votre capital sur une seule plateforme : diversifier les risques de conservation est un principe fondamental. Répartissez vos fonds en trois catégories : trading (sur une plateforme d’échange), opérations (un portefeuille pour les opérations fréquentes) et réserve (stockage à froid). Pour une conservation à long terme, utilisez un portefeuille matériel ou un autre portefeuille non dépositaire fiable.
N’oubliez pas que l’autoconservation comporte aussi des risques : perte de la seed phrase, hameçonnage, compromission de l’appareil. Ce n’est pas « sûr par défaut », c’est un autre ensemble de risques.
Niveau 2. Hygiène du compte
Utilisez des clés matérielles (FIDO2/WebAuthn) plutôt que la 2FA par SMS, car les SMS sont vulnérables aux attaques par échange de carte SIM. Utilisez une adresse e-mail et un appareil distincts pour vos comptes crypto. Activez la liste blanche des adresses de retrait lorsque la plateforme le permet. Vérifiez le nom de domaine à chaque fois, et pas seulement lors de la première connexion : l’hameçonnage évolue plus vite que les habitudes.
Niveau 3. Vérifier une plateforme avant de lui faire confiance
La preuve de réserves (Proof of Reserves) ≠ un audit de sécurité. La PoR montre que les actifs sont présents, mais ne garantit pas que l’infrastructure est sécurisée. Examinez l’historique des incidents et la manière dont la plateforme les a résolus : l’indemnisation compte, mais la cause de l’attaque compte davantage. Testez la possibilité réelle de retirer vos fonds avec une petite somme : c’est le meilleur test de résistance. Vérifiez si la plateforme dispose d’un mécanisme public de couverture des pertes (comme un fonds de type SAFU).
Niveau 4. Hygiène de l’information pendant un incident
Ne paniquez pas et ne prenez pas de décisions brusques dans les premières heures : c’est à ce moment-là que les faux messages et les canaux « officiels » d’hameçonnage sont les plus nombreux. Vérifiez les sources primaires : annonce officielle sur la page de statut de la plateforme, déclaration du régulateur, rapport d’une société d’analyse. Distinguez trois affirmations : « gelé », « indemnisé », « récupéré ». Ce sont des choses différentes, qui ont des conséquences différentes pour vous. Ne croyez automatiquement ni une attribution officielle ni un démenti officiel : exigez des preuves techniques vérifiables.
Niveau 5. Stratégie à long terme
Réévaluez régulièrement la part de votre capital détenue sur des plateformes centralisées : elle doit rester à un niveau dont vous pourriez supporter la perte. Tenez votre propre registre des incidents du secteur : les schémas se répètent — Bybit-2025, Binance-2026 — et le prochain incident se prépare déjà. Considérez l’attribution comme une hypothèse, et non comme un verdict, que ce soit pour vos décisions d’investissement ou pour évaluer l’actualité.
Conclusion de DVA
6,3 milliards de dollars, ce n’est pas qu’un chiffre. C’est la démonstration de la manière dont la cybercriminalité, les intérêts financiers, la politique étatique et la lutte informationnelle forment un système unique d’interdépendances.
Les États-Unis ont leur version. La Corée du Nord a la sienne. Binance a des obligations financières envers ses utilisateurs. Et le quatrième joueur invisible prend l’avantage si tous les autres adhèrent trop vite à une seule version.
La conclusion la plus importante n’est toutefois pas que le coupable soit forcément inconnu. Elle est que l’attribution rapide, l’intérêt politique et la vérité des faits sont trois choses différentes.
Il ne faut pas faire automatiquement confiance à une accusation officielle. Mais il ne faut pas non plus la considérer automatiquement comme une manipulation politique. Il faut exiger des preuves, vérifier les mécanismes et distinguer les faits, les hypothèses et les intérêts des parties.
FAIT • MÉCANISME • RISQUE • DÉCISION.
DVA — des faits sans sensationnalisme.
Ceci ne constitue pas un conseil financier. Préserver ses valeurs et son temps.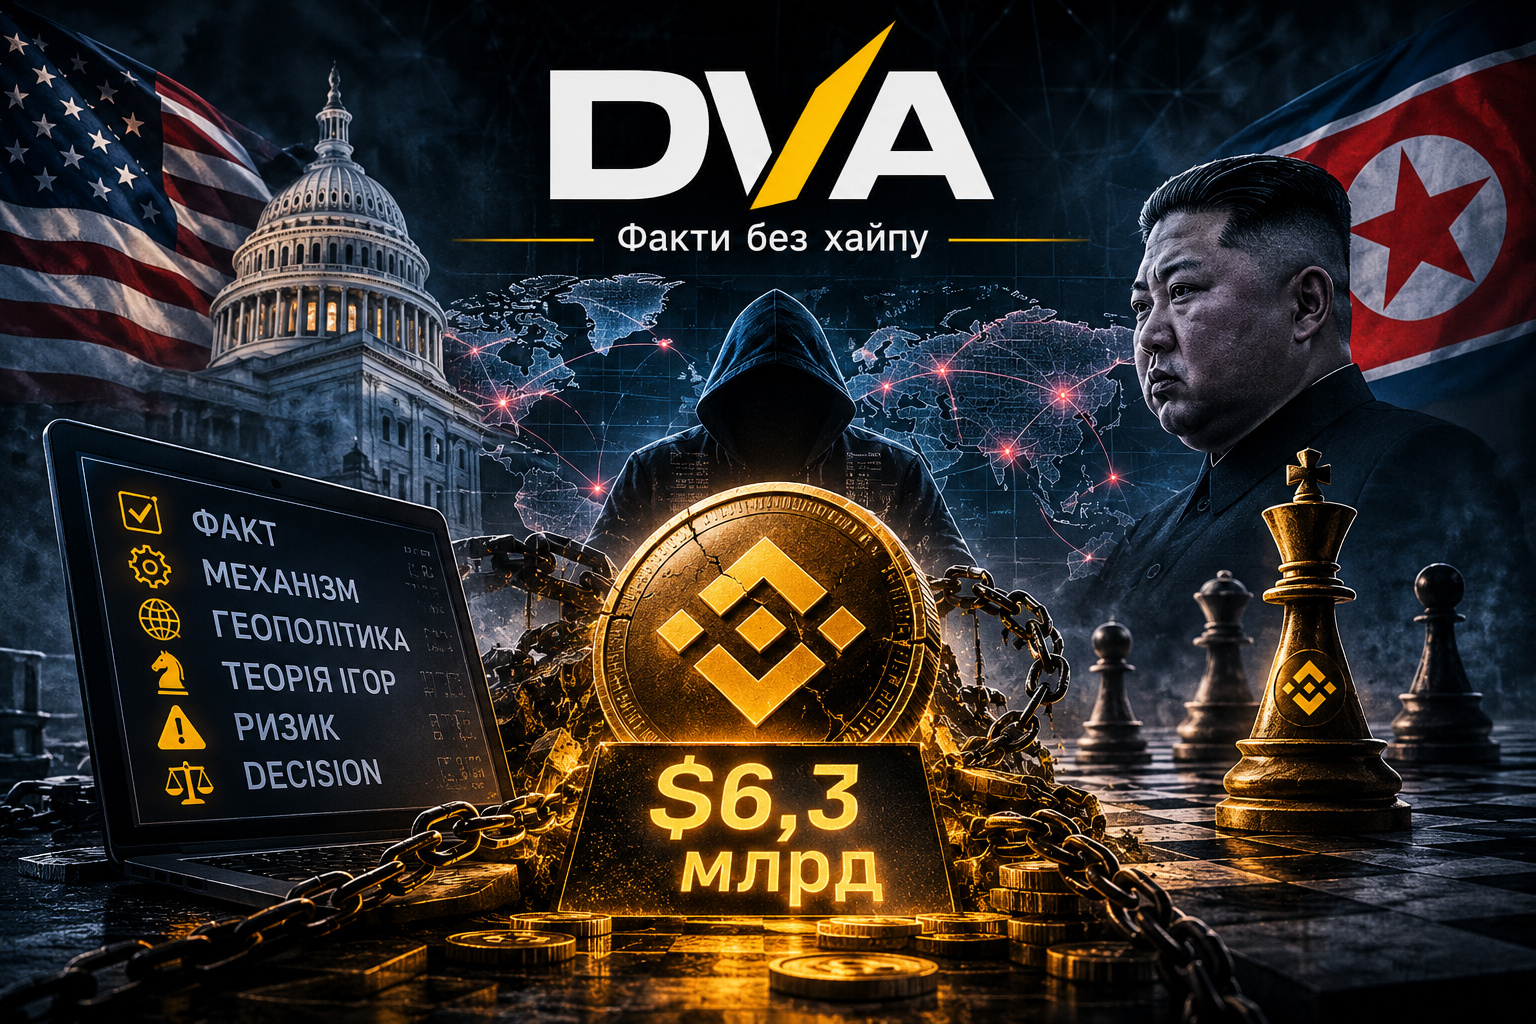
#BTC #ETH #Binance #Crypto #Cybersécurité #Geopolitics #DVA
Principales sources pour la vérification des faits
· FBI — attribution officielle à TraderTraitor
· Binance — mise à jour sur l’incident de sécurité
· Binance — mise à jour sur le rétablissement n° 3
· Reuters — estimation de TRM Labs
· AP — démenti de la Corée du Nord
· Elliptic — analyse des actifs volés et gelés

Article
ÉCONOMIE : « L’Oncle Sam a fouillé dans sa propre poche »