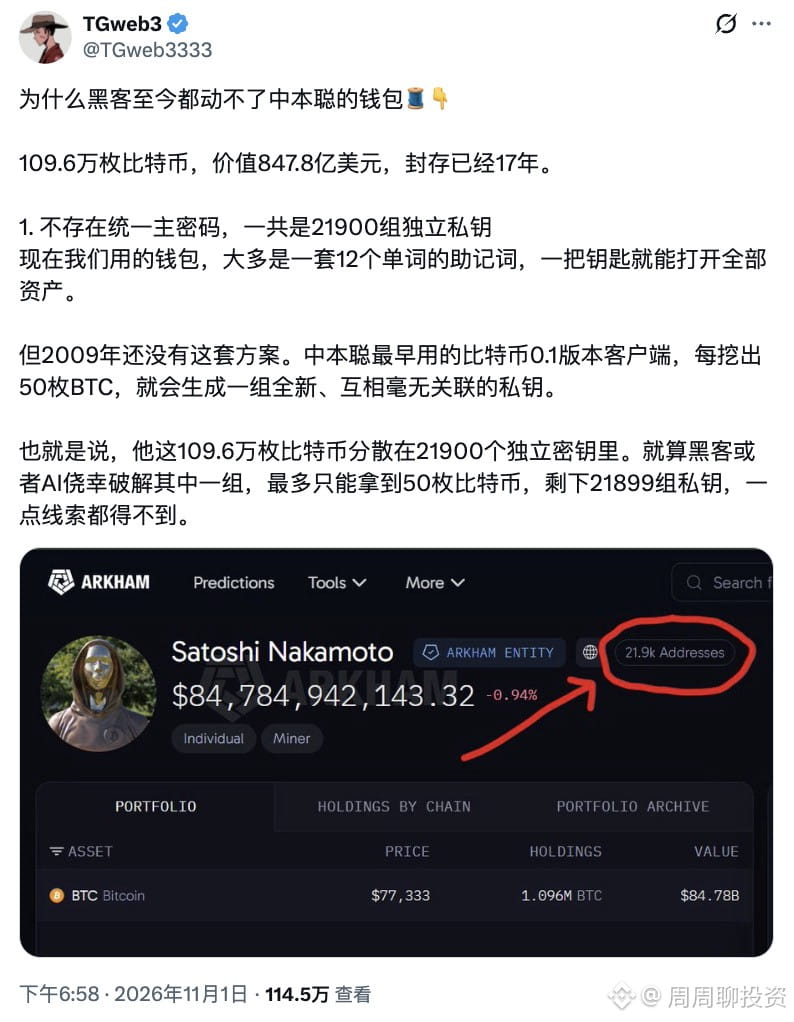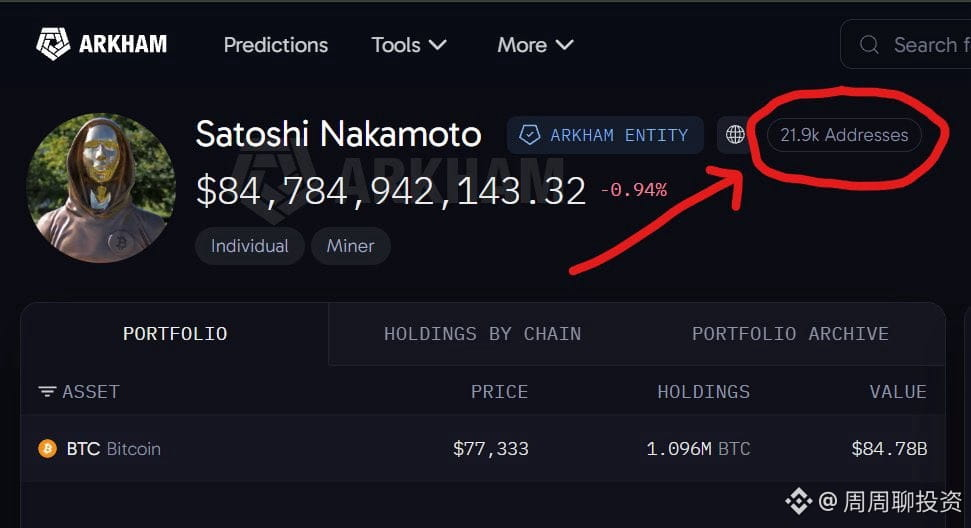
1,096 million de BTC, d’une valeur de 84,78 milliards de dollars, sont restés inactifs pendant 17 ans. Pourquoi les hackers n’arrivent-ils toujours pas à toucher au portefeuille de Satoshi Nakamoto ? 🤔🤔
1. Pas de « clé universelle » : c’est justement plus sûr
Aujourd’hui, nous avons l’habitude d’utiliser une seule phrase de récupération pour gérer tous nos actifs. C’est pratique, mais cela signifie aussi qu’une seule faille peut tout faire perdre. À l’époque de Satoshi Nakamoto, le client générait une clé privée distincte toutes les 50 BTC minées : 21 900 jeux au total, sans aucun lien entre eux.
En clair, même si un hacker avait la chance d’en casser un, il ne récupérerait que 50 BTC. Pour les 21 899 autres, il n’aurait toujours aucune piste. Cette méthode « rudimentaire » de l’époque apparaît aujourd’hui comme la meilleure façon de répartir les risques.
2. Ne sacralisez pas l’IA : elle ne peut rien contre les nombres aléatoires
On entend souvent ces derniers temps que l’IA peut casser Bitcoin, mais c’est ne pas en comprendre le fonctionnement. L’IA est douée pour repérer des motifs, tandis qu’une clé privée de 256 bits est un nombre purement aléatoire, sans motif à apprendre. Même en lançant une recherche exhaustive avec tous les superordinateurs du monde, il faudrait des dizaines de milliards d’années pour deviner une seule clé. Ce n’est pas une question d’intelligence de l’IA : c’est une impasse mathématique.
3. Le véritable rempart, c’est de « ne pas y toucher »
Les clés privées sont conservées hors ligne dans un fichier wallet.dat : elles ne sont pas dans le cloud, il n’y a pas de compte sur une plateforme d’échange et les hackers n’ont aucune porte d’entrée. Plus important encore, pas une seule pièce n’a jamais été transférée et aucune signature n’a été diffusée : la blockchain ne contient donc aucun indice permettant de remonter jusqu’aux clés.
J’ai toujours pensé que le coup de génie de Satoshi Nakamoto n’était pas d’avoir créé Bitcoin, mais d’avoir résisté à la tentation de toucher à cet argent pendant 17 ans. Pour la plupart des portefeuilles piratés, le problème vient du fait qu’on y a « touché ».
4. Le seul risque à prendre vraiment au sérieux : l’informatique quantique
Il faut être clair sur ce point. Les premières adresses de 2009 ont leur clé publique directement exposée sur la blockchain. En théorie, un ordinateur quantique suffisamment puissant pourrait retrouver la clé privée à partir de la clé publique.
Mais pas de panique. Le risque est réel, mais sa concrétisation est encore lointaine. Et quand ce jour arrivera, Satoshi Nakamoto ne sera pas le seul concerné : tout le secteur de la cryptographie devra évoluer. Bitcoin a largement le temps de s’y préparer #比特币 #中本聪 #黑客 #AI #量子威胁
1. Pas de « clé universelle » : c’est justement plus sûr
Aujourd’hui, nous avons l’habitude d’utiliser une seule phrase de récupération pour gérer tous nos actifs. C’est pratique, mais cela signifie aussi qu’une seule faille peut tout faire perdre. À l’époque de Satoshi Nakamoto, le client générait une clé privée distincte toutes les 50 BTC minées : 21 900 jeux au total, sans aucun lien entre eux.
En clair, même si un hacker avait la chance d’en casser un, il ne récupérerait que 50 BTC. Pour les 21 899 autres, il n’aurait toujours aucune piste. Cette méthode « rudimentaire » de l’époque apparaît aujourd’hui comme la meilleure façon de répartir les risques.
2. Ne sacralisez pas l’IA : elle ne peut rien contre les nombres aléatoires
On entend souvent ces derniers temps que l’IA peut casser Bitcoin, mais c’est ne pas en comprendre le fonctionnement. L’IA est douée pour repérer des motifs, tandis qu’une clé privée de 256 bits est un nombre purement aléatoire, sans motif à apprendre. Même en lançant une recherche exhaustive avec tous les superordinateurs du monde, il faudrait des dizaines de milliards d’années pour deviner une seule clé. Ce n’est pas une question d’intelligence de l’IA : c’est une impasse mathématique.
3. Le véritable rempart, c’est de « ne pas y toucher »
Les clés privées sont conservées hors ligne dans un fichier wallet.dat : elles ne sont pas dans le cloud, il n’y a pas de compte sur une plateforme d’échange et les hackers n’ont aucune porte d’entrée. Plus important encore, pas une seule pièce n’a jamais été transférée et aucune signature n’a été diffusée : la blockchain ne contient donc aucun indice permettant de remonter jusqu’aux clés.
J’ai toujours pensé que le coup de génie de Satoshi Nakamoto n’était pas d’avoir créé Bitcoin, mais d’avoir résisté à la tentation de toucher à cet argent pendant 17 ans. Pour la plupart des portefeuilles piratés, le problème vient du fait qu’on y a « touché ».
4. Le seul risque à prendre vraiment au sérieux : l’informatique quantique
Il faut être clair sur ce point. Les premières adresses de 2009 ont leur clé publique directement exposée sur la blockchain. En théorie, un ordinateur quantique suffisamment puissant pourrait retrouver la clé privée à partir de la clé publique.
Mais pas de panique. Le risque est réel, mais sa concrétisation est encore lointaine. Et quand ce jour arrivera, Satoshi Nakamoto ne sera pas le seul concerné : tout le secteur de la cryptographie devra évoluer. Bitcoin a largement le temps de s’y préparer #比特币 #中本聪 #黑客 #AI #量子威胁