🚨 Alerte à l’exploit crypto de 106 M$ : une entité européenne non identifiée ciblée
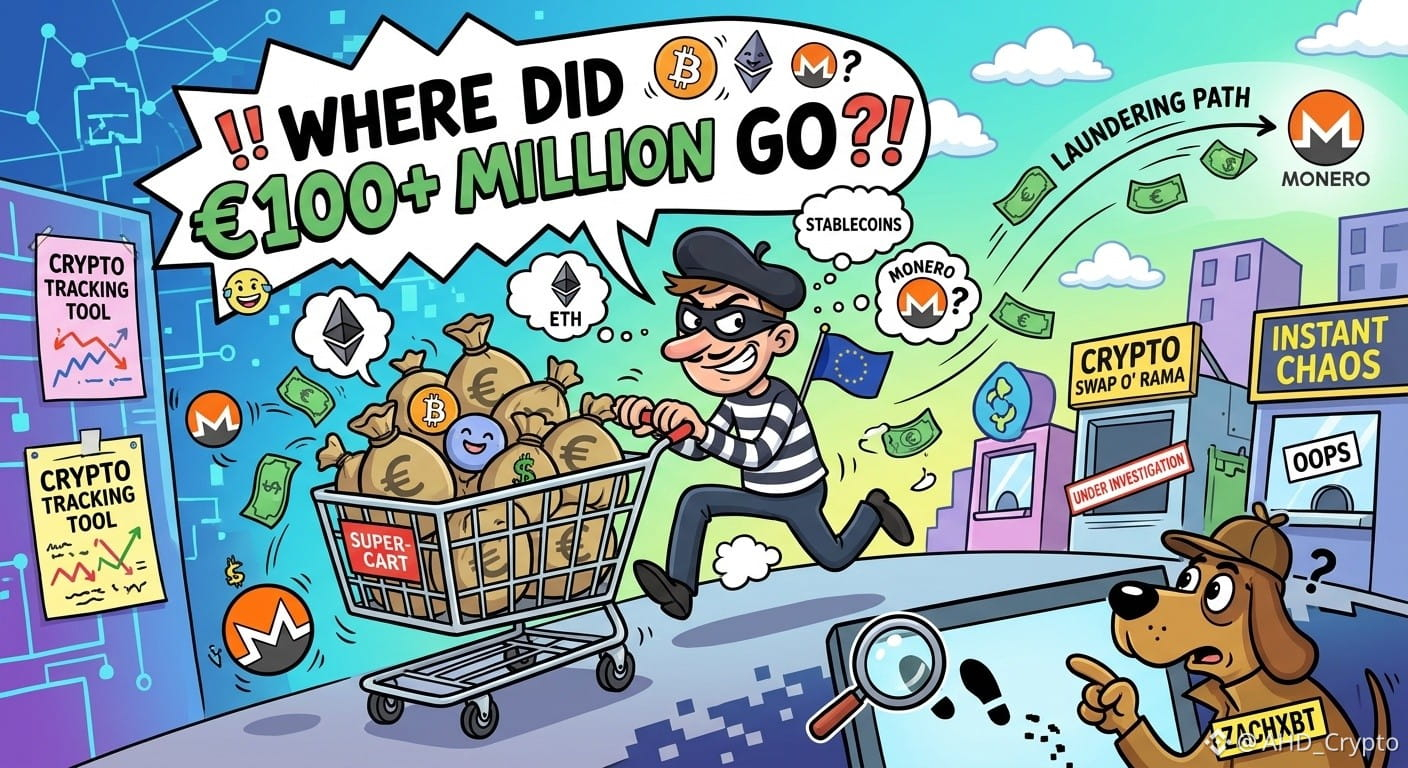
L’enquêteur on-chain ZachXBT a signalé un incident de sécurité majeur impliquant une entité basée dans l’UE dont le nom n’a pas été révélé, qui aurait perdu plus de 106 millions de dollars depuis des comptes sur des plateformes d’échange centralisées le 1er novembre.
Points clés de l’incident :
>> Vol initial : l’attaquant a siphonné des stablecoins (USDC et $USDT ) depuis plusieurs comptes sur des plateformes d’échange centralisées.
>> Conversion rapide : plus de 63 millions de dollars en USDC ont été rapidement échangés contre $ETH afin d’empêcher les émetteurs centralisés de geler les actifs volés.
>> Circuit de blanchiment : le pirate a fait transiter les fonds par des plateformes instantanées (notamment WellWallet et Kyrrex), des passerelles inter-chaînes et la monnaie axée sur la confidentialité $XMR (Monero) afin de brouiller les pistes.
>> Le groupe Lazarus écarté : ZachXBT a indiqué avec un haut degré de confiance que le mode opératoire de l’attaque ne correspond pas à celui du groupe Lazarus nord-coréen.
Ni l’identité de la victime ni les plateformes d’échange ciblées n’ont encore été rendues publiques, mais 11 adresses de portefeuille associées ont été publiées afin de suivre les fonds.
Restez vigilants avec vos comptes d’échange et veillez à activer des mesures de sécurité strictes, comme l’authentification à deux facteurs avec une clé matérielle !
Que pensez-vous de l’utilisation des monnaies axées sur la confidentialité et des plateformes d’échange instantanées pour blanchir des fonds volés ? Parlons-en dans les commentaires ci-dessous ! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security
L’enquêteur on-chain ZachXBT a signalé un incident de sécurité majeur impliquant une entité basée dans l’UE dont le nom n’a pas été révélé, qui aurait perdu plus de 106 millions de dollars depuis des comptes sur des plateformes d’échange centralisées le 1er novembre.
Points clés de l’incident :
>> Vol initial : l’attaquant a siphonné des stablecoins (USDC et $USDT ) depuis plusieurs comptes sur des plateformes d’échange centralisées.
>> Conversion rapide : plus de 63 millions de dollars en USDC ont été rapidement échangés contre $ETH afin d’empêcher les émetteurs centralisés de geler les actifs volés.
>> Circuit de blanchiment : le pirate a fait transiter les fonds par des plateformes instantanées (notamment WellWallet et Kyrrex), des passerelles inter-chaînes et la monnaie axée sur la confidentialité $XMR (Monero) afin de brouiller les pistes.
>> Le groupe Lazarus écarté : ZachXBT a indiqué avec un haut degré de confiance que le mode opératoire de l’attaque ne correspond pas à celui du groupe Lazarus nord-coréen.
Ni l’identité de la victime ni les plateformes d’échange ciblées n’ont encore été rendues publiques, mais 11 adresses de portefeuille associées ont été publiées afin de suivre les fonds.
Restez vigilants avec vos comptes d’échange et veillez à activer des mesures de sécurité strictes, comme l’authentification à deux facteurs avec une clé matérielle !
Que pensez-vous de l’utilisation des monnaies axées sur la confidentialité et des plateformes d’échange instantanées pour blanchir des fonds volés ? Parlons-en dans les commentaires ci-dessous ! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security