🚨ALERTE AUX UTILISATEURS DU PORTEFEUILLE WEB3 DE BINANCE !
Restez vigilants si vous utilisez les interfaces du portefeuille Binance Web3. Une « ATTAQUE PAR POUSSIÈRE » est en cours et implique un jeton appelé GTE.
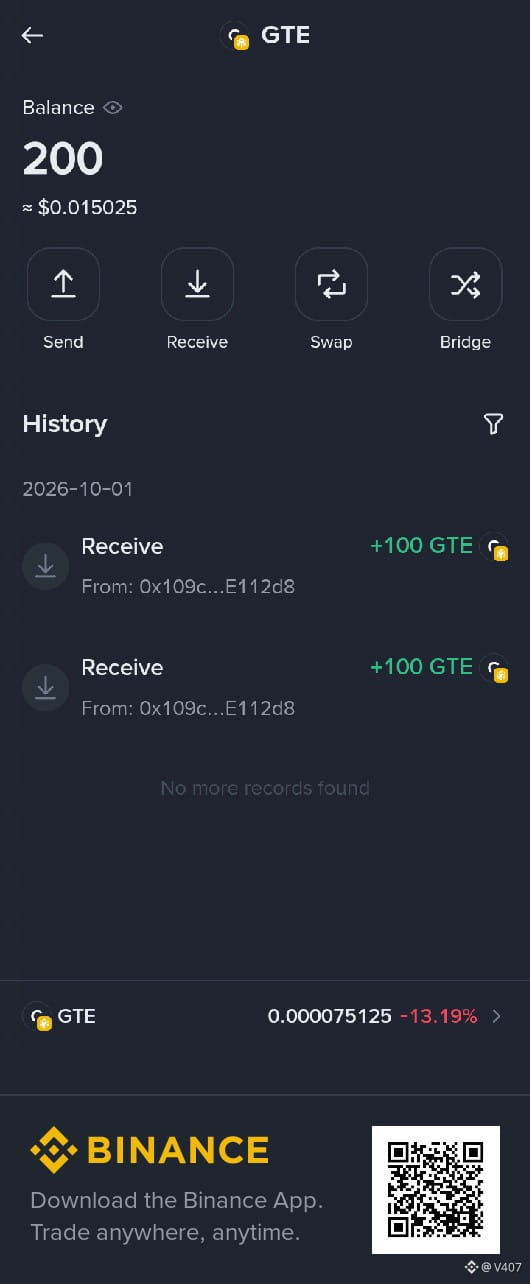
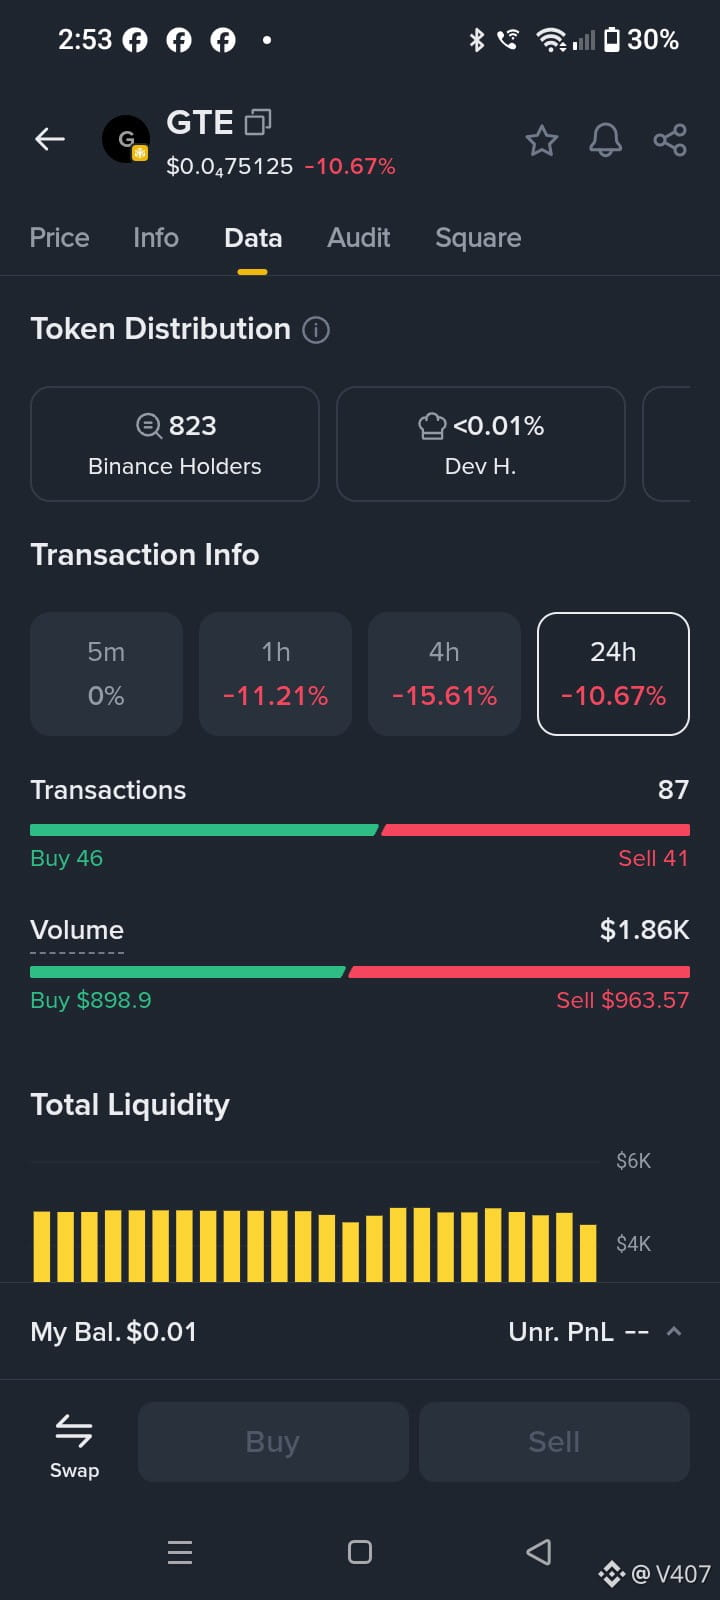
J’ai vérifié mes actifs et remarqué que 200 jetons GTE inconnus se trouvaient dans mon portefeuille. Ils avaient été envoyés au moyen de deux transferts entrants distincts que je n’avais pas demandés. En examinant de plus près les données de distribution active du jeton sur la blockchain, on constate que plus de 823 détenteurs utilisent Binance. Cela signifie que plus de 800 portefeuilles ordinaires ont reçu exactement ces mêmes jetons sans raison apparente.
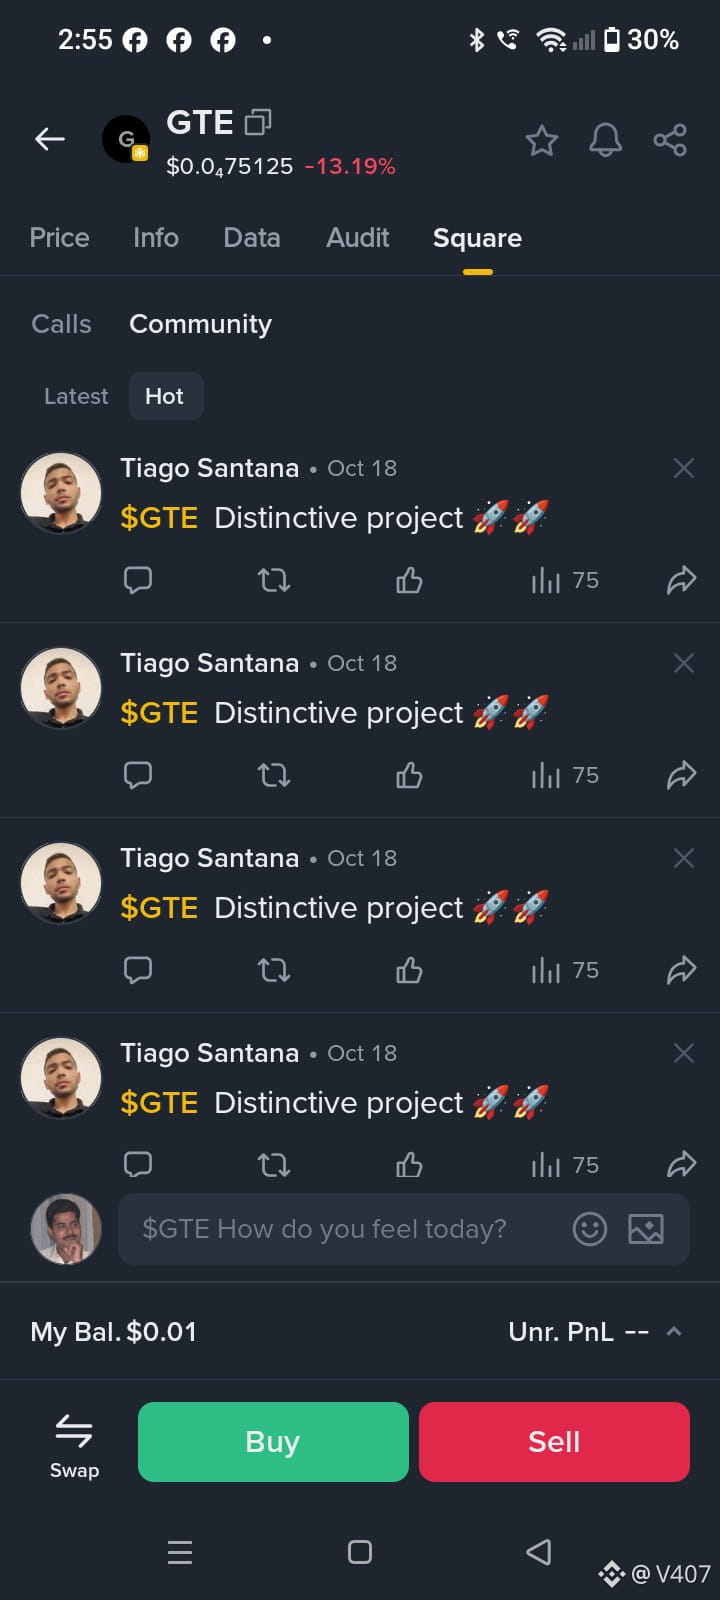
Si vous consultez l’onglet de la communauté Binance Square du jeton, vous verrez un énorme signal d’alarme : des comptes de bots automatisés publient en boucle des messages identiques et répétitifs le présentant comme un « projet distinctif ». Il s’agit d’une astuce classique pour créer un faux engouement sur les réseaux sociaux et inciter les gens à interagir avec le contrat.
La règle d’or de la sécurité Web3 s’applique parfaitement ici : si vous ne l’avez pas acheté ou si vous ne vous y attendiez pas, n’y touchez pas. N’essayez jamais d’échanger, d’envoyer ou de transférer vers une autre blockchain des jetons inconnus qui apparaissent par hasard dans vos actifs. Toute tentative d’interaction pourrait déclencher des autorisations malveillantes dans un contrat intelligent et compromettre la sécurité de votre portefeuille.
Utilisez plutôt les outils de « signalement de spam » ou masquez simplement l’actif afin qu’il reste hors de votre vue. Gardez vos défenses de sécurité activées et restez prudents.
Certains d’entre vous ont-ils vu ce jeton GTE apparaître dans leurs actifs ces derniers jours ? Faisons passer le mot : indiquez votre statut ci-dessous !
#EducationalContent #Alert🔴 #BinanceSquareFamily
$BTC
$BNB
Restez vigilants si vous utilisez les interfaces du portefeuille Binance Web3. Une « ATTAQUE PAR POUSSIÈRE » est en cours et implique un jeton appelé GTE.
J’ai vérifié mes actifs et remarqué que 200 jetons GTE inconnus se trouvaient dans mon portefeuille. Ils avaient été envoyés au moyen de deux transferts entrants distincts que je n’avais pas demandés. En examinant de plus près les données de distribution active du jeton sur la blockchain, on constate que plus de 823 détenteurs utilisent Binance. Cela signifie que plus de 800 portefeuilles ordinaires ont reçu exactement ces mêmes jetons sans raison apparente.
Si vous consultez l’onglet de la communauté Binance Square du jeton, vous verrez un énorme signal d’alarme : des comptes de bots automatisés publient en boucle des messages identiques et répétitifs le présentant comme un « projet distinctif ». Il s’agit d’une astuce classique pour créer un faux engouement sur les réseaux sociaux et inciter les gens à interagir avec le contrat.
La règle d’or de la sécurité Web3 s’applique parfaitement ici : si vous ne l’avez pas acheté ou si vous ne vous y attendiez pas, n’y touchez pas. N’essayez jamais d’échanger, d’envoyer ou de transférer vers une autre blockchain des jetons inconnus qui apparaissent par hasard dans vos actifs. Toute tentative d’interaction pourrait déclencher des autorisations malveillantes dans un contrat intelligent et compromettre la sécurité de votre portefeuille.
Utilisez plutôt les outils de « signalement de spam » ou masquez simplement l’actif afin qu’il reste hors de votre vue. Gardez vos défenses de sécurité activées et restez prudents.
Certains d’entre vous ont-ils vu ce jeton GTE apparaître dans leurs actifs ces derniers jours ? Faisons passer le mot : indiquez votre statut ci-dessous !
#EducationalContent #Alert🔴 #BinanceSquareFamily
$BTC
$BNB