Même l’auto-hébergement peut se faire décimer d’un coup
Pendant les jours qui ont suivi le piratage de Binance, les commentaires répétaient « not your keys » à longueur de journée.
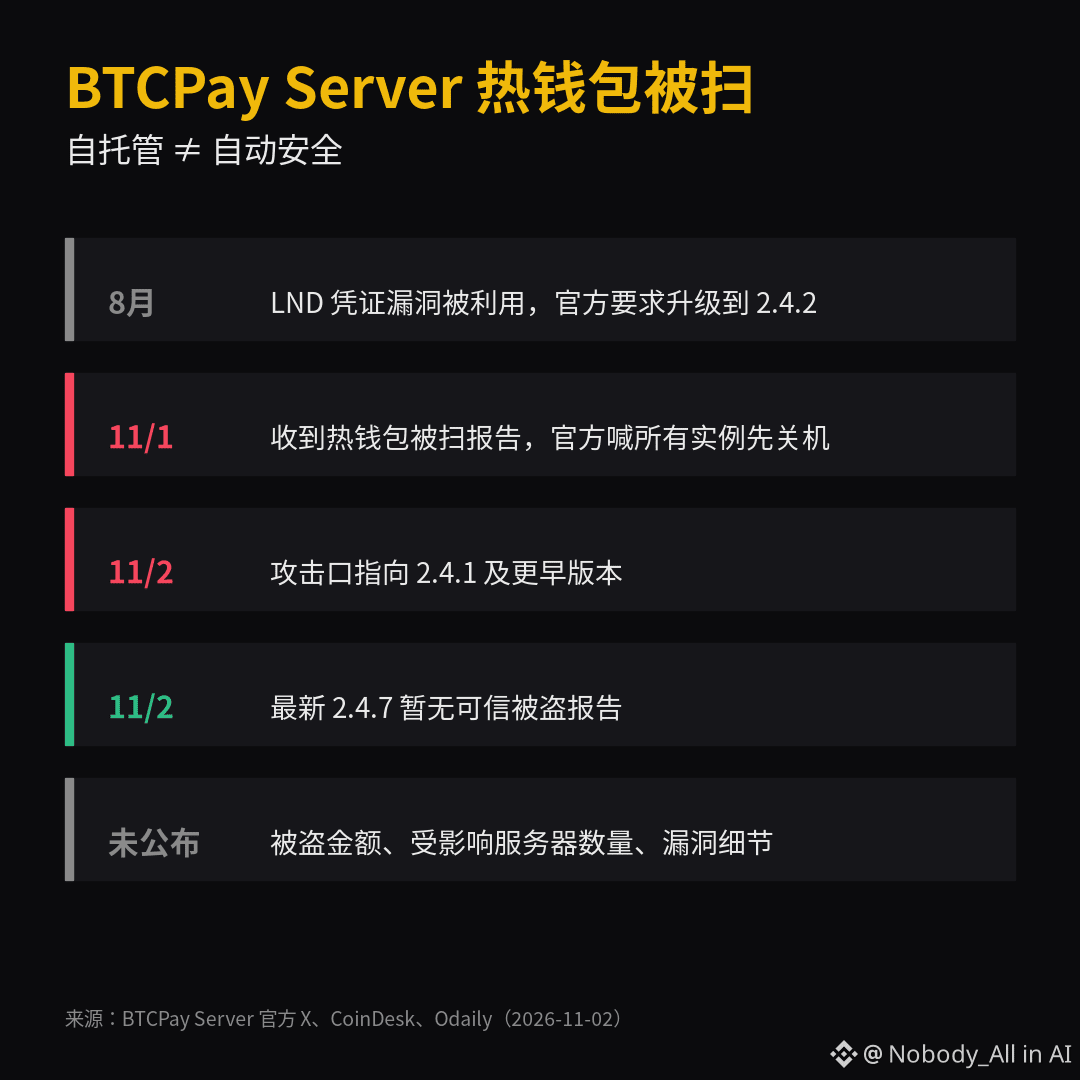
Résultat : BTCPay Server a d’abord demandé aux opérateurs d’éteindre leurs serveurs.
Les portefeuilles chauds de certains se sont fait vider directement.
L’équipe indique que la faille concerne les versions 2.4.1 et antérieures ; aucun signalement fiable de vol n’a été recensé pour la dernière version, la 2.4.7.
Un cofondateur affirme que l’attaquant s’est connecté avec un compte administrateur, mais on ne sait pas encore comment il a obtenu ces identifiants.
À mon avis, le problème ne vient pas de l’auto-hébergement.
Il vient du fait que la phrase de récupération était stockée sur un serveur connecté à Internet, qui n’avait pas été mis à jour depuis des mois.
Si l’on est sa propre banque, il faut aussi assurer soi-même sa sécurité.
Pour le portefeuille chaud utilisé par les commerçants pour recevoir les paiements, quel montant vous semblerait raisonnable ?
#BTCPayServer呼吁运营者关闭实例 $BTC
Pendant les jours qui ont suivi le piratage de Binance, les commentaires répétaient « not your keys » à longueur de journée.
Résultat : BTCPay Server a d’abord demandé aux opérateurs d’éteindre leurs serveurs.
Les portefeuilles chauds de certains se sont fait vider directement.
L’équipe indique que la faille concerne les versions 2.4.1 et antérieures ; aucun signalement fiable de vol n’a été recensé pour la dernière version, la 2.4.7.
Un cofondateur affirme que l’attaquant s’est connecté avec un compte administrateur, mais on ne sait pas encore comment il a obtenu ces identifiants.
À mon avis, le problème ne vient pas de l’auto-hébergement.
Il vient du fait que la phrase de récupération était stockée sur un serveur connecté à Internet, qui n’avait pas été mis à jour depuis des mois.
Si l’on est sa propre banque, il faut aussi assurer soi-même sa sécurité.
Pour le portefeuille chaud utilisé par les commerçants pour recevoir les paiements, quel montant vous semblerait raisonnable ?
#BTCPayServer呼吁运营者关闭实例 $BTC