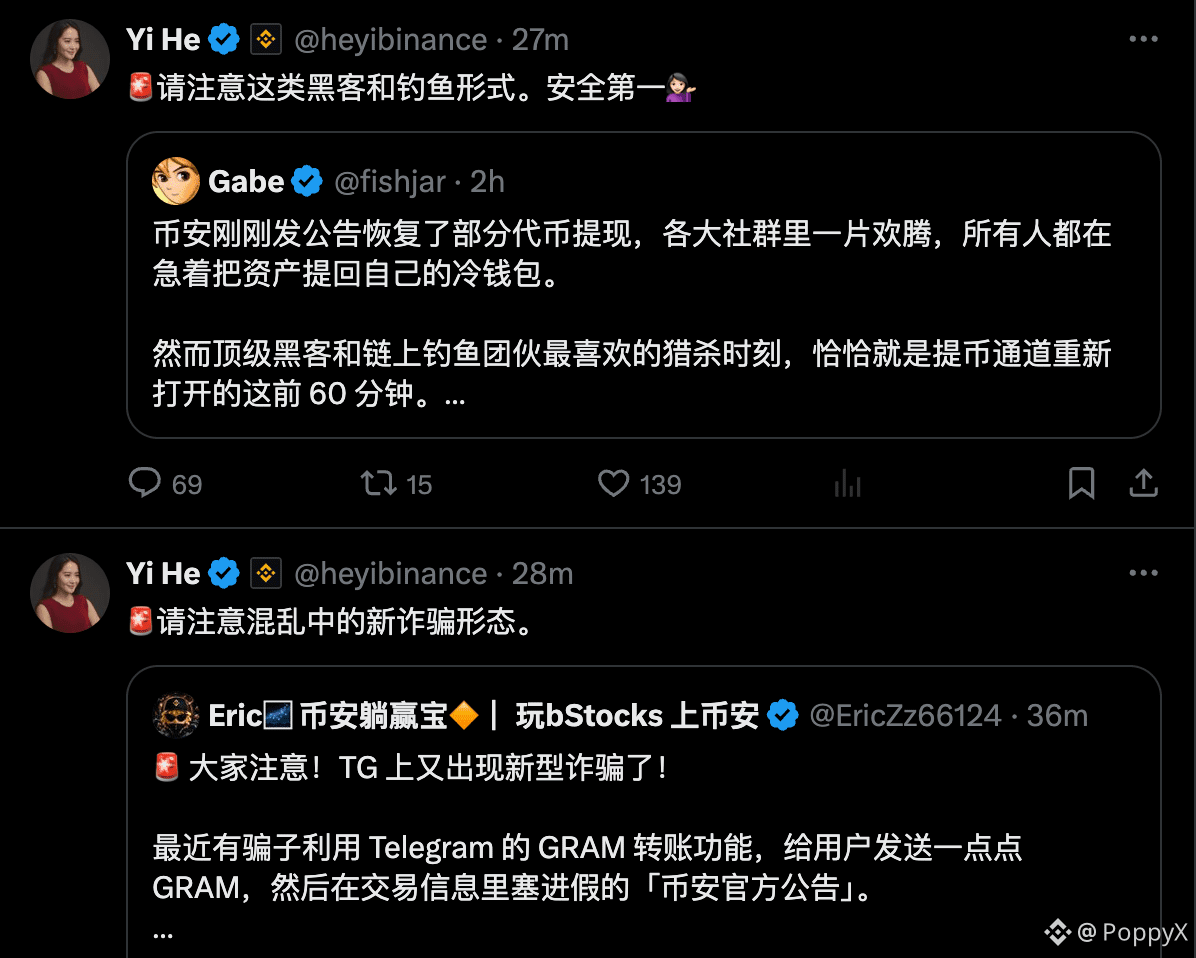
🚨🚨🚨 Une influenceuse a partagé une alerte de sécurité 🚨🚨🚨
« Binance vient d’annoncer la reprise des retraits de certains jetons. C’est l’euphorie dans toutes les communautés, et tout le monde se dépêche de transférer ses actifs vers son propre portefeuille froid.
Pourtant, le moment préféré des hackers de haut vol et des groupes d’hameçonnage on-chain pour passer à l’attaque, c’est précisément la première heure qui suit la réouverture des retraits.
Les attaquants connaissent parfaitement la panique des utilisateurs :
Après l’anxiété provoquée par la suspension des retraits, les utilisateurs sont souvent dans un état de confusion extrême et veulent simplement retirer leurs cryptos au plus vite pour les mettre à l’abri.
Dans cette fenêtre de tir, les hackers envoient frénétiquement à diverses adresses publiques des « transactions d’empoisonnement » dont les quatre premiers et les quatre derniers caractères sont exactement identiques.
Beaucoup, pour gagner du temps, copient directement dans l’historique de leur portefeuille l’adresse du dernier transfert effectué. Ou alors, le presse-papiers de leur ordinateur a déjà été modifié par un cheval de Troie, qui a remplacé les dizaines de caractères au milieu du hash.
Le système de retrait est rétabli, mais il suffit d’une seule erreur au moment de confirmer pour que vos actifs disparaissent à jamais dans la forêt obscure.
Plus la situation est urgente et agitée, plus il faut vérifier à l’œil nu, trois fois de bout en bout, l’adresse hexadécimale complète de 42 caractères. Ces trente secondes de plus ne changeront rien, mais la précipitation peut vous coûter toutes vos économies. »
#FBI确认朝鲜应对币安被盗事件负责
$牛来
« Binance vient d’annoncer la reprise des retraits de certains jetons. C’est l’euphorie dans toutes les communautés, et tout le monde se dépêche de transférer ses actifs vers son propre portefeuille froid.
Pourtant, le moment préféré des hackers de haut vol et des groupes d’hameçonnage on-chain pour passer à l’attaque, c’est précisément la première heure qui suit la réouverture des retraits.
Les attaquants connaissent parfaitement la panique des utilisateurs :
Après l’anxiété provoquée par la suspension des retraits, les utilisateurs sont souvent dans un état de confusion extrême et veulent simplement retirer leurs cryptos au plus vite pour les mettre à l’abri.
Dans cette fenêtre de tir, les hackers envoient frénétiquement à diverses adresses publiques des « transactions d’empoisonnement » dont les quatre premiers et les quatre derniers caractères sont exactement identiques.
Beaucoup, pour gagner du temps, copient directement dans l’historique de leur portefeuille l’adresse du dernier transfert effectué. Ou alors, le presse-papiers de leur ordinateur a déjà été modifié par un cheval de Troie, qui a remplacé les dizaines de caractères au milieu du hash.
Le système de retrait est rétabli, mais il suffit d’une seule erreur au moment de confirmer pour que vos actifs disparaissent à jamais dans la forêt obscure.
Plus la situation est urgente et agitée, plus il faut vérifier à l’œil nu, trois fois de bout en bout, l’adresse hexadécimale complète de 42 caractères. Ces trente secondes de plus ne changeront rien, mais la précipitation peut vous coûter toutes vos économies. »
#FBI确认朝鲜应对币安被盗事件负责
$牛来