

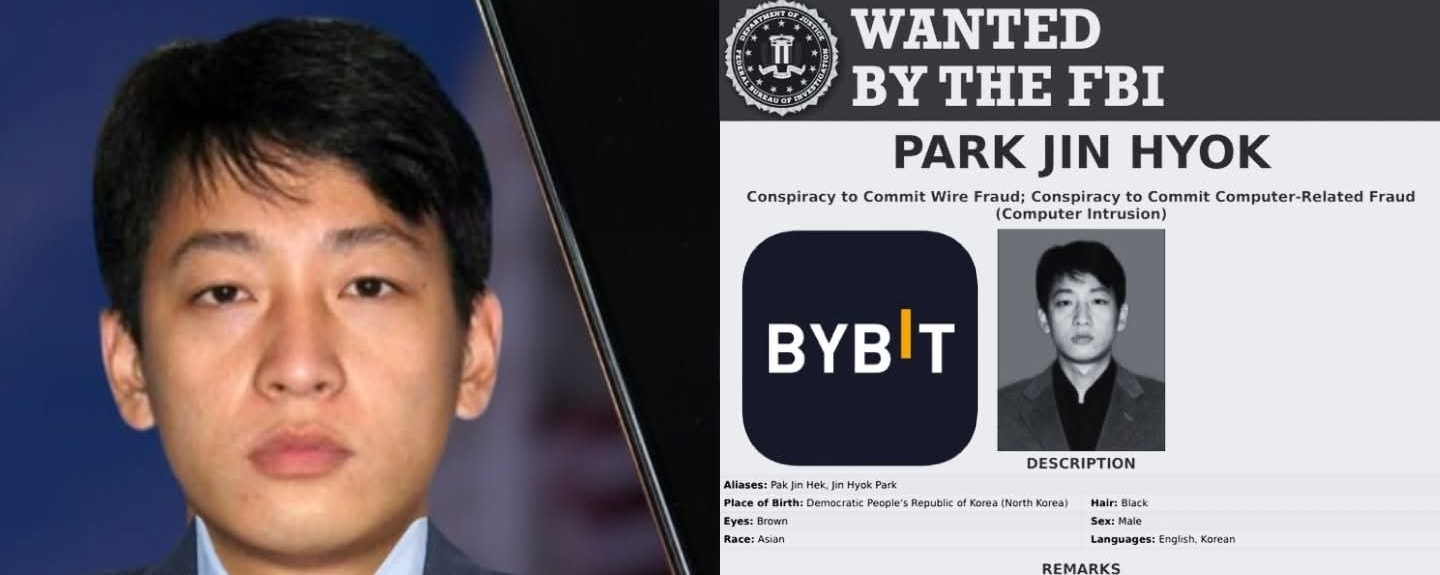

Voici Park Jin Hyok
Le type derrière le cyberbraquage de 1,4 milliard de dollars contre Bybit.
Il n’a aucun dossier.
Aucune photo.
Aucune trace.
Pas de réseaux sociaux
C’est un fantôme 🫥
C’est le genre de pirate informatique dont les gouvernements prétendent qu’il n’existe pas
— car reconnaître son existence reviendrait à accepter le fait que :
Les plus grands systèmes financiers du monde ne sont pas à l’abri.
Et le 21 février 2025, ce type l’a encore prouvé.
Les systèmes financiers mondiaux sont fragiles.
Vous connaissez déjà l’histoire
Bybit, l’une des plus grandes plateformes d’échange de cryptomonnaies au monde,
qui était censé être intouchable
Avec son infrastructure de cybersécurité sophistiquée :
✅ 16,2 milliards de dollars de réserves
✅ Un chiffrement de niveau militaire
✅ Des portefeuilles hors ligne à signatures multiples
où, en une nuit, 401 347 ETH d’une valeur de 1,4 milliard de dollars ont été dérobés
dans son coffre-fort le plus sécurisé.
Aucune alarme. Aucun avertissement. Juste… le silence.
Le PDG de Bybit, Ben Zhou, s’est empressé de limiter les dégâts.
Bien qu’il ait obtenu un prêt d’urgence pour couvrir 80 % des pertes.
Il a promis aux utilisateurs que leurs fonds étaient en sécurité.
Il a maintenu les retraits ouverts, alors même que 1,5 milliard de dollars s’envolaient.
La bonne nouvelle : Bybit a survécu.
Mais sa réputation ? Pas vraiment.
Et lorsque les enquêteurs ont remonté la piste des fonds volés, un nom revenait sans cesse.
Park Jin.
Depuis des années, les agences de renseignement le traquent.
Elles savent qu’il a été formé à l’Université de technologie Kim Chaek, le centre névralgique du piratage informatique en Corée du Nord.
Elles savent qu’il a travaillé pour Chosun Expo, une façade du groupe Lazarus — l’élite de la cybercriminalité de Pyongyang.
Et elles savent qu’il est à l’origine de certains des plus gros braquages de l’histoire.
💰 Axie Infinity (Ronin Bridge) : 625 M$
💰 Braquage de la Banque centrale du Bangladesh : 81 M$
💰 Piratage de Sony Pictures : l’attaque qui a fait trembler Hollywood
Mais voici le plus incroyable : elles n’ont aucune idée de l’endroit où il se trouve.
Car dans le monde numérique, Park Jin n’a pas besoin de visage.
Selon les enquêteurs experts en cybersécurité engagés par Bybit
- zachxbt
Le groupe Lazarus n’a pas forcé l’accès aux serveurs de Bybit.
Au contraire, ils ont piégé l’équipe de sécurité de Bybit pour qu’elle leur remette les clés.
Voici comment ils s’y sont pris :
D’abord, ils ont créé une réplique parfaite de l’interface de signature de Bybit.
La transaction semblait légitime.
✅ L’adresse du destinataire ? Correcte.
✅ Le montant ? Exact.
✅ Tout semblait normal.
Mais en coulisses, la logique du contrat était piégée.
Puis, au moment où l’équipe de sécurité de Bybit a approuvé la transaction, le piège s’est refermé.
Le code du contrat s’est réécrit sur la blockchain.
Soudain, les pirates ont pris le contrôle total du portefeuille hors ligne.
La forteresse de sécurité de Bybit venait de se retourner contre elle-même.
L’argent s’est volatilisé ☠
Réparti dans 53 portefeuilles.
Passé par des services de mélange.
Blanchi via des plateformes d’échange douteuses.
Transformé en actifs intraçables.
Quand l’équipe de Bybit a compris ce qui s’était passé, la partie était déjà terminée.
Les analystes de la blockchain, les forces de l’ordre et les experts en cybersécurité se sont empressés de remonter la piste des fonds.
Mais la Corée du Nord ?
Elle a fait semblant de ne rien savoir.
Park Jin ? Toujours rien. Jamais entendu parler de lui.
Le groupe Lazarus ? Ils prétendent ne pas exister.
Argent disparu
La piste se refroidit déjà.
Et le jeu ? Il continue.
Ce n’était pas qu’un simple piratage.
Mais c’était un signal d’alarme.
Si des géants comme Bybit peuvent échouer, qu’en est-il de vous ?
Et tant que des pirates comme Park Jin seront en liberté,
aucun système ne sera vraiment sûr.
Alors, que va-t-il se passer maintenant pour la communauté ?
Le PDG de Bybit, Ben Zhou, s’est exprimé publiquement sur la crise, comme vous l’avez déjà lu dans mon précédent post :
• « Les fonds des clients sont garantis à 1:1. »
• « Les liquidités sont suffisantes pour couvrir les retraits. »
• « Et tous les autres portefeuilles restent sécurisés. »
Jusqu’à présent, pas de ruée bancaire.
Mais ce n’est pas la première fois que cela arrive.
Et ce ne sera pas la dernière.
Alors, comment rester en sécurité ?
🔹 Utilisez des portefeuilles matériels.
🔹 Ne partagez jamais vos clés privées.
🔹 Restez vigilants — le prochain Park Jin est peut-être plus proche que vous ne le pensez.
Ifeanyi Christopher ©️
Histoires technologiques
#HistoiresTech
#PiratageBybit
#GroupeLazarus
#SécuritéCrypto