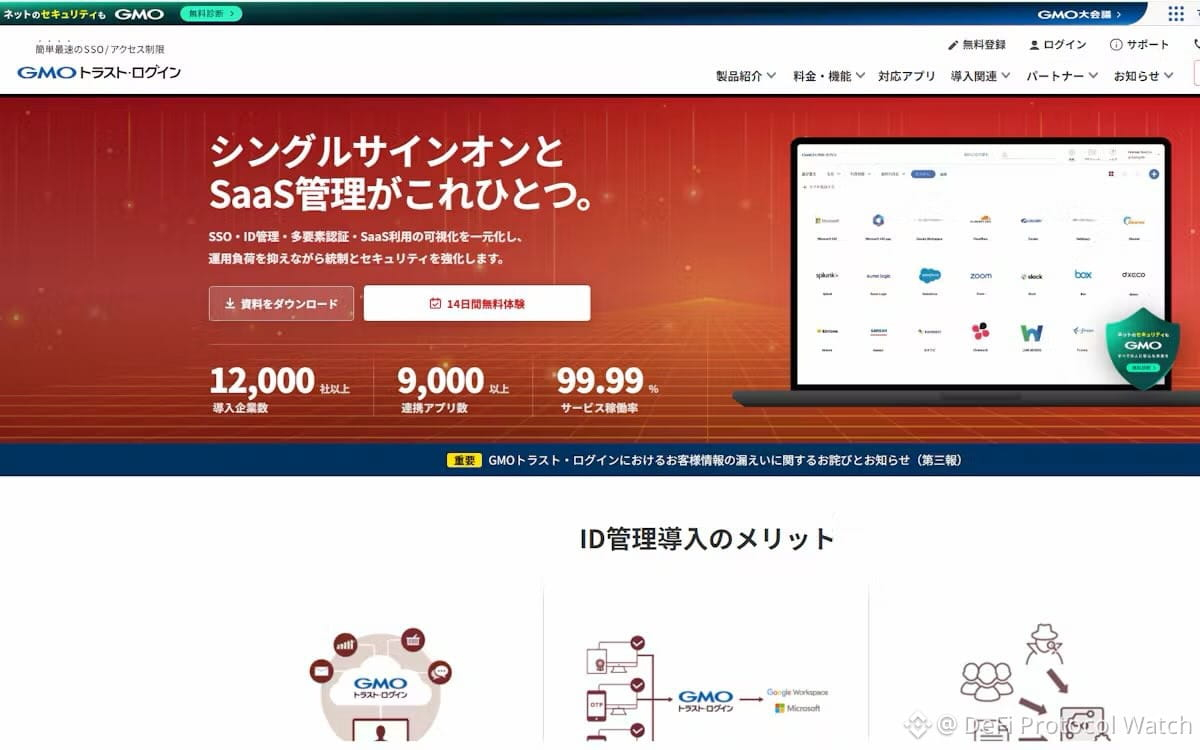
🚨 FAILLE MAJEURE : la connexion à GMO Trust a exposé les identifiants de plus de 45 000 utilisateurs pendant 9 ANS
2 492 entreprises touchées. Identifiants, mots de passe — tout était accessible de l’extérieur depuis 2021 (probablement même avant). La faille n’a été découverte qu’après qu’un chercheur indépendant en sécurité l’a signalée en septembre.
Il s’agit d’une erreur de configuration, pas d’un piratage. Autrement dit, la faille est restée là, grande ouverte, pendant près d’une décennie.
Si vous avez utilisé des services liés à GMO (en particulier au Japon), changez tous vos mots de passe. Maintenant.
La sécurité des cryptomonnaies commence par une bonne hygiène de l’infrastructure de base. C’est un cas d’école d’échec.
2 492 entreprises touchées. Identifiants, mots de passe — tout était accessible de l’extérieur depuis 2021 (probablement même avant). La faille n’a été découverte qu’après qu’un chercheur indépendant en sécurité l’a signalée en septembre.
Il s’agit d’une erreur de configuration, pas d’un piratage. Autrement dit, la faille est restée là, grande ouverte, pendant près d’une décennie.
Si vous avez utilisé des services liés à GMO (en particulier au Japon), changez tous vos mots de passe. Maintenant.
La sécurité des cryptomonnaies commence par une bonne hygiène de l’infrastructure de base. C’est un cas d’école d’échec.