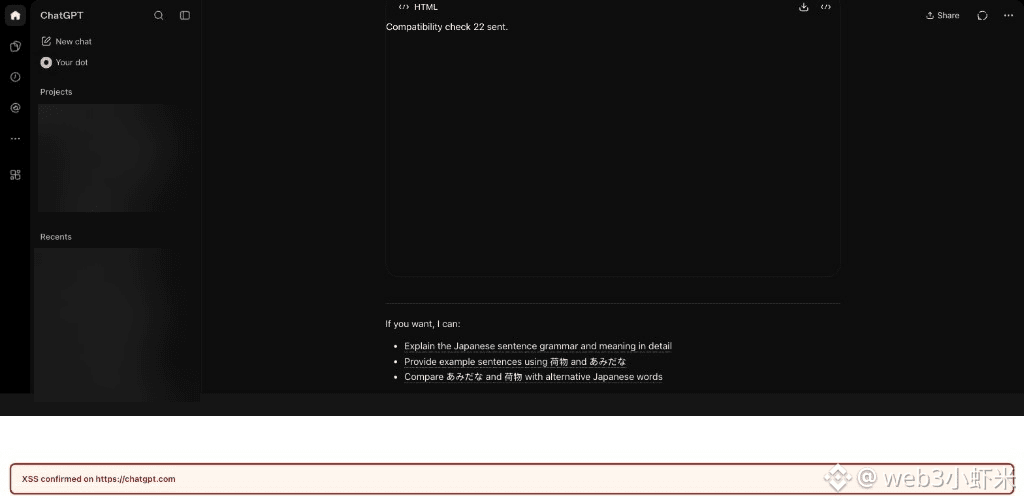
Je suis tombé sur Parameter / The Hacker News : un simple lien de partage public ChatGPT suffit à exécuter le code d’un attaquant dans la session déjà ouverte de la victime — énumérer ses conversations, lire ses discussions privées et appeler des API d’authentification.
Les faits : bug signalé via le programme de bug bounty le 10/18, corrigé le 10/26, classé P1, avec une récompense d’environ 5 000 dollars. Écoute du clavier MathLive + injection de HTML entre frames via HTML Preview, puis contournement de la CSP grâce à YouTube oEmbed ; dans la plupart des cas, il suffit d’ouvrir le lien. Vérification contrôlée, aucune exploitation observée dans la nature.
Un lien de partage peut aussi devenir un point d’entrée vers le compte : ce genre de « combinaison de fonctionnalités » fait froid dans le dos.
#AI #OpenAI #Sécurité