
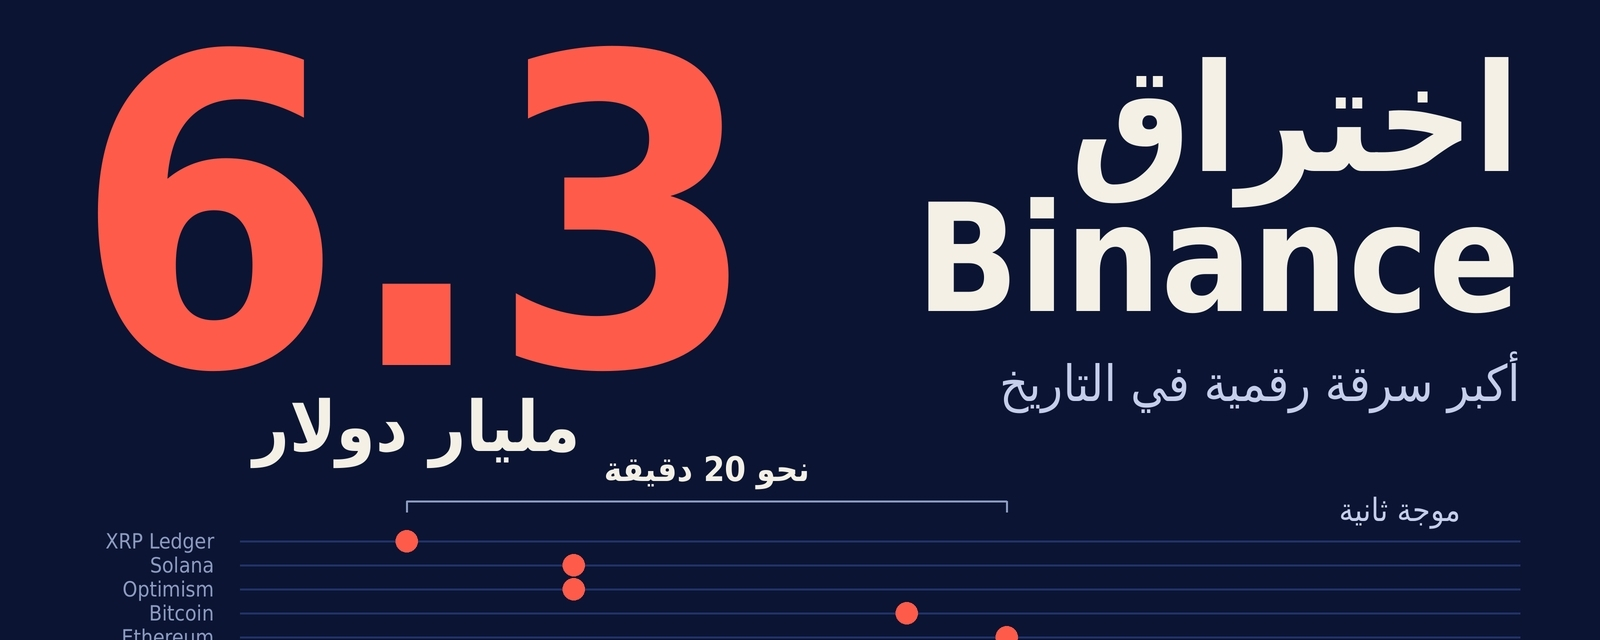
Environ 6,3 milliards de dollars ont quitté la plateforme, la plupart en une vingtaine de minutes. Voici ce que nous savons à ce jour sur l’opération et les mesures d’indemnisation.
Dans la soirée du jeudi 29 octobre 2026, Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, a été victime du plus grand vol jamais enregistré dans l’histoire du secteur. Environ 6,3 milliards de dollars d’actifs numériques ont quitté ses portefeuilles, répartis sur dix réseaux blockchain. Un responsable de TRM Labs a décrit l’incident comme « le plus grand braquage de banque de l’histoire de l’humanité ». Il dépasse d’environ quatre fois le piratage de Bybit, en février 2025, qui avait porté sur 1,5 milliard de dollars.
Comment l’opération a-t-elle été menée ?
Les transferts ont commencé à 20 h 05 UTC depuis des portefeuilles Binance sur le réseau XRP Ledger, puis ont été suivis par des portefeuilles sur Solana et Optimism, puis sur Bitcoin et Tron, en quelques minutes. Le réseau Ethereum a été le plus touché : environ 3,8 milliards de dollars en sont sortis, contre quelque 18 270 BTC pour Bitcoin, soit près de 1,47 milliard de dollars. Une deuxième vague, plus limitée, a eu lieu à 23 h 05 UTC et a concerné des portefeuilles sur Avalanche et Polygon.
Les analyses ne font pas état du piratage d’un seul portefeuille. Elles indiquent plutôt que l’attaquant a réussi à prendre le contrôle du système de signature utilisé par les portefeuilles chauds de la plateforme. Des transferts valides ont ainsi été émis depuis des portefeuilles opérant sur différents réseaux et reposant sur des techniques de signature distinctes, en une trentaine de minutes. Sur Ethereum, l’attaquant a utilisé un mécanisme récent appelé EIP-7702, qui lui a permis de transformer le portefeuille chaud en un outil sous son contrôle. Il a ensuite continué à vider les fonds qui y arrivaient, par intermittence, jusqu’à 23 h 56 UTC.
L’attaque a été précédée d’une préparation de plus de 36 heures. Celle-ci comprenait le financement d’un portefeuille opérationnel de l’attaquant par de petits retraits depuis le service de mixage de cryptomonnaies Tornado Cash, ainsi que des tests du code sur des portefeuilles expérimentaux avant son exécution sur le véritable portefeuille Binance.
Dans sa première déclaration, Binance a indiqué que l’incident avait peut-être commencé par le piratage de l’appareil mobile d’un ingénieur DevOps, ce qui aurait permis à l’attaquant d’accéder à un conteneur de service et d’envoyer des demandes de retrait non autorisées. La plateforme a déclaré n’avoir trouvé aucun élément indiquant que des clés privées de portefeuilles avaient été divulguées. Toutefois, des enquêtes ultérieures ont évoqué d’autres points de compromission, au-delà de cet appareil, et le tableau n’est pas encore complet.
Qui est à l’origine de l’attaque ?
TRM Labs et Chainalysis ont toutes deux attribué l’attaque au groupe TraderTraitor, lié à la Corée du Nord. TRM a indiqué que son évaluation reposait sur des éléments issus de la blockchain et sur des sources de renseignement externes, et qu’elle était formulée avec un haut degré de confiance. Chainalysis a relevé des méthodes de blanchiment inédites, ainsi que des milliers de transactions effectuées en peu de temps, signe selon elle d’un recours à l’automatisation pour brouiller la piste des fonds. TRM estime également que certains éléments de l’attaque correspondent au piratage de Bybit en 2025, attribué au même groupe par le FBI, notamment la longue préparation en amont et l’utilisation de petits retraits depuis Tornado Cash pour financer le portefeuille opérationnel.
Toutefois, dans les déclarations consultées, Binance n’a officiellement attribué l’attaque à aucun acteur en particulier. Le lien établi à ce stade repose sur les analyses de sociétés spécialisées dans le suivi de la blockchain. De son côté, Reuters a rapporté que Mark Karpeles, ancien dirigeant de la plateforme Mt. Gox, estimait que les attaquants avaient accédé aux clés privées d’au moins deux portefeuilles, ce qui contredit la position de Binance. Ce point reste l’une des principales questions en suspens.
Que deviennent les fonds volés ?
Les émetteurs de stablecoins se sont empressés de geler une grande partie des fonds. Tether a gelé environ 1,77 milliard de dollars en USDT, Circle environ 825 millions de dollars en USDC, tandis que Ripple et World Liberty Financial ont contribué au gel d’autres actifs. Le conseil de sécurité du réseau Arbitrum est également intervenu pour retirer environ 30 millions de dollars en ETH et en ARB du portefeuille de l’attaquant. Selon TRM, le total des fonds gelés atteignait environ 2,7 milliards de dollars au petit matin du 30 octobre, tandis que Binance l’évaluait à près de 3 milliards de dollars. Avant que les gels ne soient effectués, l’attaquant a tenté de convertir une partie des stablecoins en d’autres actifs, subissant une perte de plus de 10 % lors de l’une des transactions importantes.
Pour le reste, TRM estime que l’attaquant en garde le contrôle : plus de 420 000 ETH et 18 270 BTC, soit environ 2,4 milliards de dollars, échappant à toute entité émettrice susceptible de les geler.
Dernières informations de Binance
Dans une déclaration publiée le samedi 31 octobre, Binance a indiqué avoir compensé environ 90 % des actifs volés, contre 80 % la veille. Elle a précisé que les 10 % restants étaient principalement constitués de cryptomonnaies moins liquides, qu’elle rachète sur le marché et dans le cadre de transactions de gré à gré. Elle a confirmé que dix actifs majeurs, dont BTC, ETH, USDT et BNB, étaient désormais intégralement couverts, et qu’elle avait affecté environ 6,34 milliards de dollars à la couverture des pertes, dont près de 5 milliards de dollars dans les actifs eux-mêmes. Le financement provient d’une partie du fonds SAFU destiné à protéger les utilisateurs, d’une partie du fonds d’assurance des contrats à terme et de la trésorerie de l’entreprise. Binance s’est engagée à reconstituer le fonds SAFU pour le porter à environ un milliard de dollars.
Le codirecteur général Richard Teng a déclaré que les utilisateurs ne subiraient aucune perte financière. Il a précisé que le portefeuille chaud de la plateforme elle-même avait été touché, tandis que la plupart des actifs des utilisateurs étaient conservés dans des portefeuilles froids et n’étaient transférés vers le portefeuille chaud qu’en cas de demande de retrait. Concernant les services, les dépôts sont restés opérationnels. La plateforme prévoit de reprendre les retraits le dimanche 1er novembre, progressivement, une cryptomonnaie après l’autre, après des contrôles de sécurité. Binance devrait publier une preuve de réserves actualisée les 2 et 3 novembre. Selon les informations disponibles, le FBI et les services secrets américains participent à l’enquête et au suivi des fonds.
Questions en suspens et conséquences sur le marché
Plusieurs questions restent sans réponse : comment l’attaquant a-t-il accédé au système de signature ? Des clés privées ont-elles réellement été divulguées ? Où iront les fonds encore en sa possession ? TRM estime que la prochaine étape du blanchiment pourrait passer par des ponts inter-chaînes, des services d’échange et des courtiers de gré à gré, des circuits que l’entreprise surveille actuellement.
Sur le marché, le bitcoin a chuté d’environ 5 % après l’annonce, passant sous les 80 000 dollars. Selon les informations disponibles, les liquidations de positions longues ont dépassé 1,5 milliard de dollars. Toutefois, des analystes de Fundstrat estiment que, malgré son ampleur, l’incident ne semble pas menacer la solvabilité de la plateforme, ce qui réduit le risque que la panique se transforme en vague de retraits massive.
L’incident pose à nouveau une question fondamentale aux plateformes centralisées : comment un seul appareil compromis peut-il ouvrir la voie à la prise de contrôle de portefeuilles contenant des milliards de dollars ? La réponse place la sécurité des systèmes de signature et la gestion des autorisations des employés au premier rang des priorités du secteur. Quant aux utilisateurs, ils sont invités à se méfier de tout message prétendant provenir de l’assistance et demandant des informations ou promettant un remboursement rapide, et à s’en tenir exclusivement aux canaux officiels de la plateforme.
Sources : TRM Labs, Chainalysis, CNBC, NBC News, Bloomberg, Al Jazeera, NPR, CNN et Cointelegraph. Cet article a été rédigé à partir de rapports publiés jusqu’au 1er novembre 2026. Il est destiné à l’information et à l’analyse et ne constitue pas un conseil en investissement.