Piratage de Binance : comment sont-ils entrés ? Deuxième partie de notre enquête. Nous avons confronté quatre explications aux données de la chaîne.
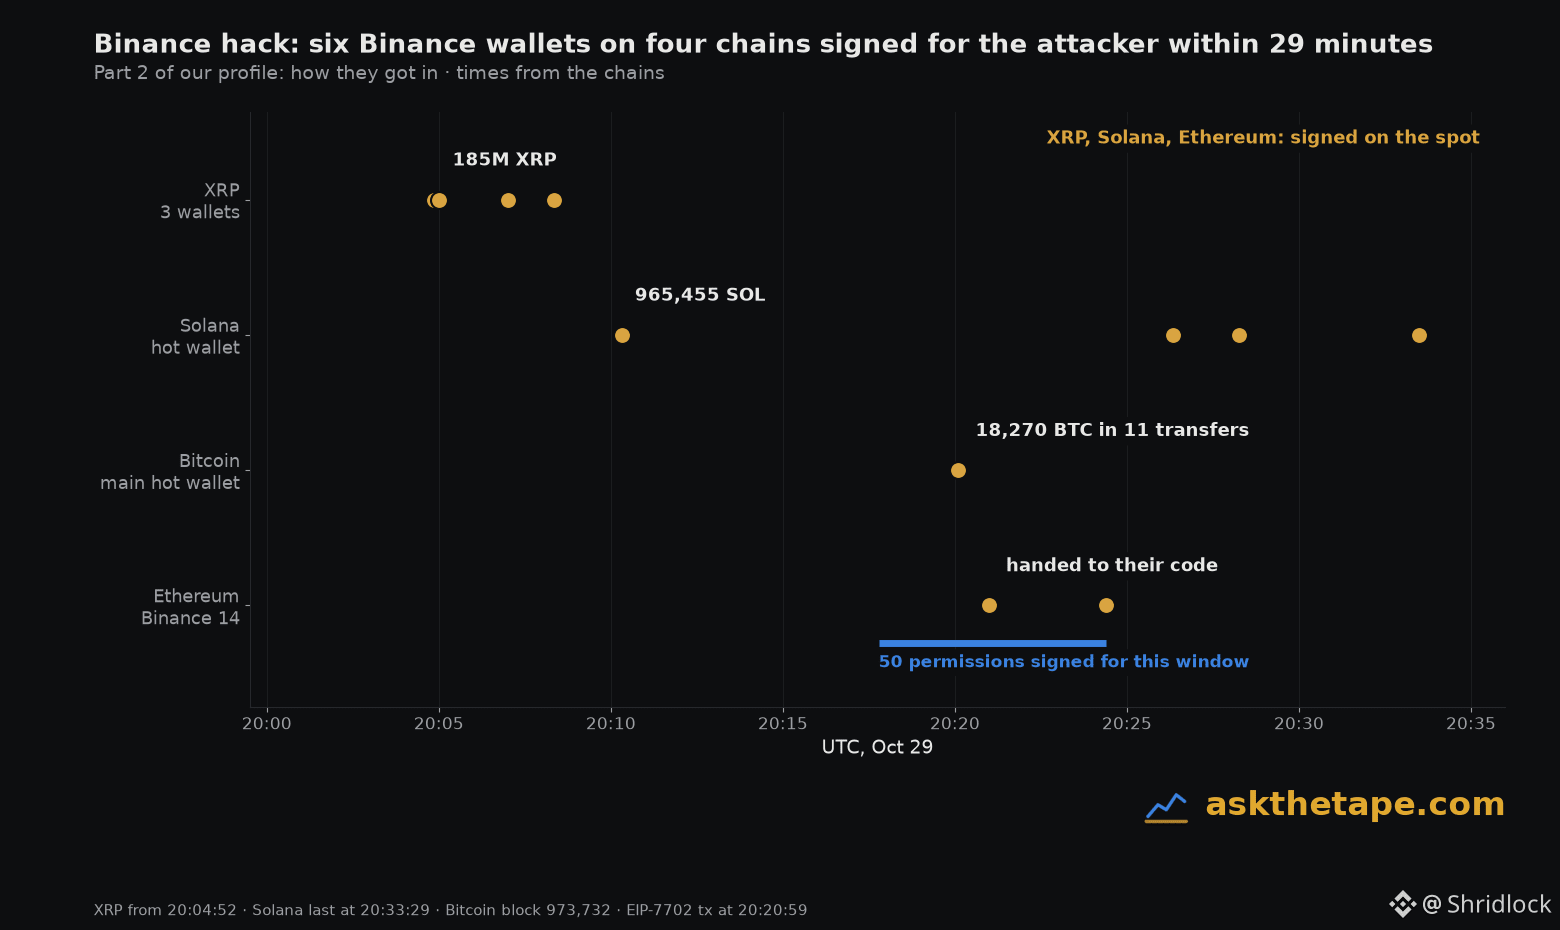
1. Une seule clé volée ? Non. Six portefeuilles Binance sur quatre chaînes ont signé des transactions pour l’attaquant entre 20:04 et 20:33 UTC le 29 octobre. Les trois portefeuilles XRP ont à eux seuls trois clés différentes.
2. Un bug dans un contrat intelligent ? Non. Binance 14 est un portefeuille ordinaire. Sa propre clé a signé 50 autorisations EIP-7702 qui l’ont confié au code de l’attaquant.
3. Une faille propre à EIP-7702 ? Non. Les fonds sur Solana, XRP et Bitcoin ont été transférés par des transactions ordinaires.
4. Il ne reste qu’une explication : quelqu’un a travaillé au sein du système de portefeuilles chauds de Binance pendant au moins 28 minutes.
- Les signatures ont été faites sur le moment. Les 50 autorisations commencent au nonce que Binance 14 avait à 20:17:47 UTC, 3 minutes avant leur utilisation.
- Pas seulement de faux retraits. Sur Solana et XRP, les transferts volés ne ressemblent en rien à ceux de Binance.
- Pas seulement des clés copiées. Les fonds en Bitcoin sont partis selon le format utilisé pour les retraits de Binance, avec des frais deux fois plus élevés que d’habitude. Leur propre portefeuille, une étape plus tard, effectue des transactions très différentes.
Ils ont répété l’opération. Le contrat d’attaque a été déployé à 15:59 UTC et testé sur leur propre portefeuille à 16:30. Leurs frais de gas sont passés par Tornado Cash.
Une intrusion ou une personne de l’intérieur ? La chaîne ne peut pas le dire. Seuls les journaux de Binance le peuvent.
1. Une seule clé volée ? Non. Six portefeuilles Binance sur quatre chaînes ont signé des transactions pour l’attaquant entre 20:04 et 20:33 UTC le 29 octobre. Les trois portefeuilles XRP ont à eux seuls trois clés différentes.
2. Un bug dans un contrat intelligent ? Non. Binance 14 est un portefeuille ordinaire. Sa propre clé a signé 50 autorisations EIP-7702 qui l’ont confié au code de l’attaquant.
3. Une faille propre à EIP-7702 ? Non. Les fonds sur Solana, XRP et Bitcoin ont été transférés par des transactions ordinaires.
4. Il ne reste qu’une explication : quelqu’un a travaillé au sein du système de portefeuilles chauds de Binance pendant au moins 28 minutes.
- Les signatures ont été faites sur le moment. Les 50 autorisations commencent au nonce que Binance 14 avait à 20:17:47 UTC, 3 minutes avant leur utilisation.
- Pas seulement de faux retraits. Sur Solana et XRP, les transferts volés ne ressemblent en rien à ceux de Binance.
- Pas seulement des clés copiées. Les fonds en Bitcoin sont partis selon le format utilisé pour les retraits de Binance, avec des frais deux fois plus élevés que d’habitude. Leur propre portefeuille, une étape plus tard, effectue des transactions très différentes.
Ils ont répété l’opération. Le contrat d’attaque a été déployé à 15:59 UTC et testé sur leur propre portefeuille à 16:30. Leurs frais de gas sont passés par Tornado Cash.
Une intrusion ou une personne de l’intérieur ? La chaîne ne peut pas le dire. Seuls les journaux de Binance le peuvent.