
🚨
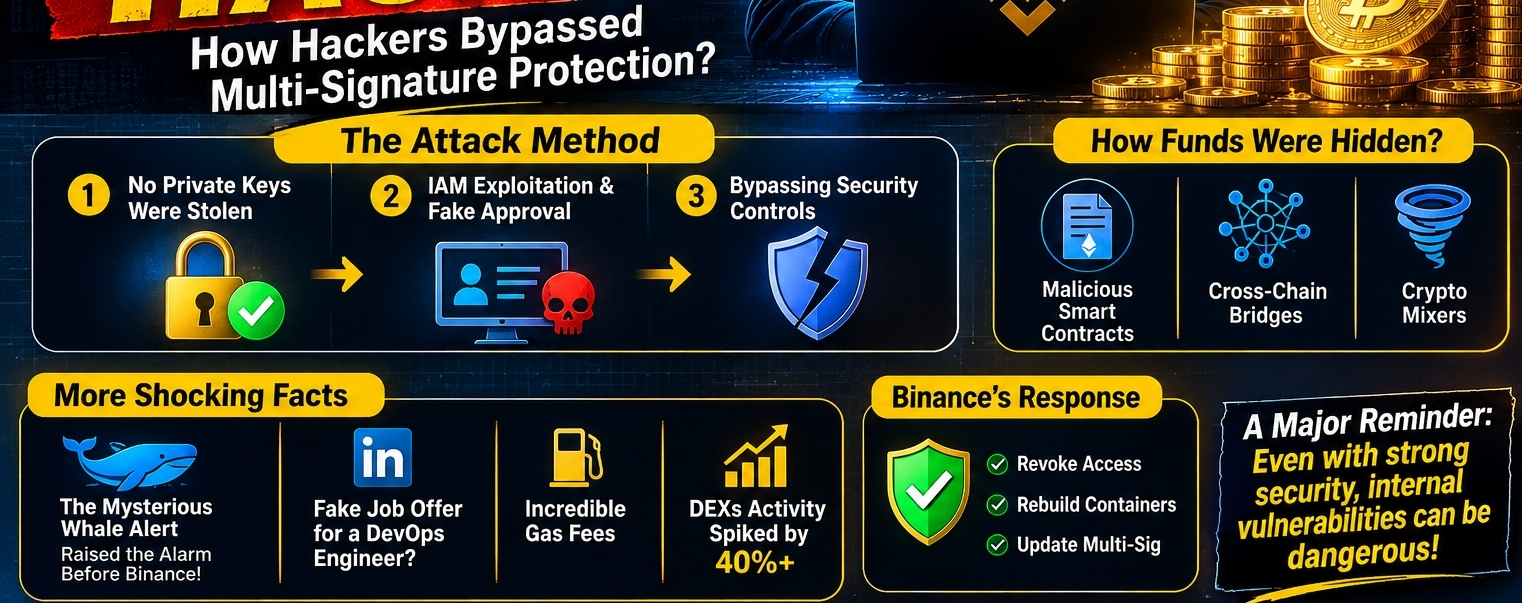
Le plus grand choc technique ne tenait pas seulement au montant en jeu, mais aussi à la façon dont les attaquants ont réussi à retirer des sommes aussi colossales malgré l’existence de systèmes de sécurité à signatures multiples (multisignatures).
🔐 Comment les pirates ont-ils contourné la sécurité multisignature ?
1. Les clés privées n’ont pas été volées
Les enquêtes auraient confirmé que les attaquants n’ont pas volé les clés privées des portefeuilles chauds ou froids de Binance. Il s’agissait d’une distinction cruciale, car le vol des clés privées aurait pu rendre la récupération des fonds beaucoup plus difficile.
2. Manipulation de l’environnement de travail et du processus d’approbation
Au lieu de voler les clés privées, les pirates auraient exploité l’accès au système interne de gestion des identités et des accès (IAM).
Ils auraient déployé un logiciel malveillant dans un conteneur compromis, ce qui leur aurait permis de simuler des demandes de retrait légitimes et de les acheminer vers le service de signature automatisé.
3. Contournement des contrôles de sécurité
Le logiciel malveillant aurait manipulé les critères de validation requis, amenant le système automatisé à interpréter de grosses demandes de retrait comme des commandes internes légitimes approuvées par l’équipe de développement.
🌐 Comment les attaquants ont-ils tenté de dissimuler les fonds volés ?
Une fois les fonds sortis des portefeuilles Binance, les attaquants auraient utilisé plusieurs techniques sophistiquées :
• Contrats intelligents malveillants
Des contrats intelligents personnalisés auraient été déployés à l’avance sur Ethereum, BNB Chain et Solana. Ces contrats auraient servi de points de collecte temporaires, permettant aux attaquants de répartir rapidement les actifs volés.
• Ponts inter-chaînes
Les actifs ont été transférés entre différents réseaux blockchain à l’aide de ponts décentralisés, rendant plus difficile le suivi des mouvements de fonds entre plusieurs écosystèmes.
• Mélangeurs de cryptomonnaies
D’importantes sommes en cryptomonnaies auraient transité par des services de mélange afin de rendre les transactions des portefeuilles plus difficiles à tracer. Toutefois, les opérations de gel auraient permis d’intercepter environ 3 milliards de dollars avant que les fonds ne soient entièrement mélangés.
🛡️ La réponse d’urgence de Binance
Pour contenir l’attaque, l’équipe technique de Binance aurait révoqué les autorisations d’accès et les certificats numériques associés à l’ingénieur concerné et à l’environnement cloud compromis.
L’équipe aurait également reconstruit les conteneurs critiques et mis à jour l’infrastructure de sécurité à signatures multiples.
🔎 Autres détails importants sur le piratage de Binance
🐋 1. La mystérieuse baleine qui a contribué à donner l’alerte
Avant l’annonce officielle de Binance, des comptes de suivi de la blockchain tels que Whale Alert auraient détecté des mouvements inhabituels de plusieurs milliards de dollars en stablecoins, notamment en USDT et en USDC, depuis des portefeuilles Binance vers des adresses inconnues.
Ces alertes de la communauté auraient incité les entreprises de sécurité blockchain et les protocoles de stablecoins à réagir rapidement, contribuant à geler une part importante des fonds avant qu’ils ne puissent être transférés ou blanchis.
🎮 2. L’ingénieur DevOps : victime d’une fausse offre d’emploi ?
Des informations techniques non confirmées laissent entendre que l’ingénieur en développement concerné aurait été compromis lors d’une attaque d’ingénierie sociale.
Le scénario présumé aurait impliqué :
Une offre d’emploi fictive particulièrement alléchante sur LinkedIn.
Une demande de télécharger et d’exécuter un fichier d’évaluation technique.
L’installation d’un logiciel malveillant après l’exécution du fichier.
Les attaquants auraient pu obtenir les autorisations administratives de l’ingénieur au sein de Binance.
Certains rapports ont établi des comparaisons avec les tactiques associées au groupe Lazarus, lié à des opérations cybernétiques nord-coréennes.
Important : ces allégations concernant le recrutement n’ont pas été officiellement confirmées par Binance.
💸 3. Des frais de gaz incroyables
Pour accélérer le transfert des fonds et éviter toute interruption des transactions, les attaquants auraient payé des frais de transaction exceptionnellement élevés sur la blockchain.
Ces paiements de frais de gaz inhabituels auraient permis de donner la priorité aux transactions et de transférer les fonds en très peu de temps.
📉 4. La hausse temporaire des plateformes d’échange décentralisées (DEX)
À la suite des inquiétudes concernant les plateformes d’échange centralisées, certains utilisateurs auraient transféré leurs fonds vers des plateformes décentralisées telles que :
Uniswap
PancakeSwap
Ces plateformes auraient connu une hausse importante de l’activité de trading, les utilisateurs cherchant à mieux contrôler leurs propres clés privées.
⚠️ Réflexions finales
Cet incident met en lumière une leçon importante pour l’ensemble du secteur des cryptomonnaies :
Même lorsque les clés privées restent sécurisées, une infrastructure interne compromise, des systèmes de gestion des identités et des processus d’approbation automatisés peuvent créer de graves failles de sécurité.
L’avenir de la sécurité des cryptomonnaies dépend non seulement de la protection des portefeuilles, mais aussi de la sécurisation des appareils des employés, de l’infrastructure cloud, des autorisations d’accès et des systèmes de signature automatisés.
🔐 Pas vos clés, pas vos cryptos — mais même les systèmes de sécurité institutionnels nécessitent une protection continue.
📢 Suivez-nous pour plus d’actualités sur la blockchain, la cybersécurité, les cryptomonnaies et le Web3.
#Binance #BinanceHack #CryptoSecurity #CyberSecurity #BlockchainSecurity #Blockchain #Cryptocurrency #CryptoNews #HackerNews #Ethereum #BNBChain #Solana #USDT #USDC #DeFi #DEX #Uniswap #PancakeSwap #SmartContracts #MultiSig #PrivateKeys #CryptoWallet #CryptoHack #CyberAttack #Hacking #EthicalHacking #WhiteHatHacker #BlackHatHacker #LazarusGroup #NorthKorea #DevOps #CloudSecurity #IAM #Web3 #BlockchainTechnology #CryptoInvesting #DigitalAssets #Stablecoins #CrossChain #CryptoMixer #GasFees #InformationSecurity #DataSecurity #TechNews #FinTech #DigitalFinance #DecentralizedFinance #CryptoCommunity #WhaleAlert #BinanceNews