🚨 **L’EXPLOIT BINANCE DE 5,55 MILLIARDS DE DOLLARS : que contient le portefeuille du pirate informatique ?** 🚨
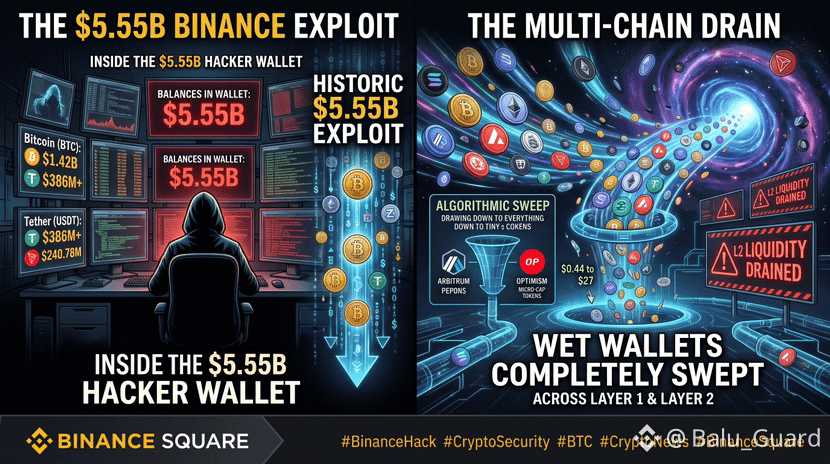
Une analyse approfondie du portefeuille de 5,55 milliards de dollars lié au piratage historique de Binance révèle l’ampleur stupéfiante de l’exploit. L’attaquant ne s’est pas contenté de cibler les principaux actifs : il a utilisé des scripts automatisés pour vider entièrement des portefeuilles décentralisés sur plusieurs réseaux.
Les plus grosses parts du butin dérobé comprennent 1,42 milliard de dollars en Bitcoin ($BTC ), plus de 386 millions de dollars en Tether ($USDT) et 240,78 millions de dollars en Tron ($TRX). Le pirate a également siphonné d’importantes liquidités des réseaux de couche 1 et de couche 2, empochant 92,65 millions de dollars en Solana ($SOL ), près de 19 millions de dollars en Ethereum ($ETH ) et plus de 15 millions de dollars au total sur Arbitrum ($ARB) et Optimism ($OP).
Fait intéressant, le siphonnage algorithmique était si minutieux qu’il a aspiré des jetons à faible capitalisation et des memecoins dont les soldes ne dépassaient pas 0,44 $, ne laissant absolument rien derrière lui.
Les émetteurs centralisés de stablecoins et les validateurs de réseau peuvent-ils geler efficacement ces fonds volés avant qu’ils ne soient blanchis par l’intermédiaire de mélangeurs, ou la nature décentralisée de ces actifs rend-elle leur récupération impossible ? Partagez ci-dessous votre point de vue sur la sécurité des liquidités inter-chaînes ! 👇
#BinanceHacks #CryptoSecurity #BTC #CryptoNews #BinanceSquare