
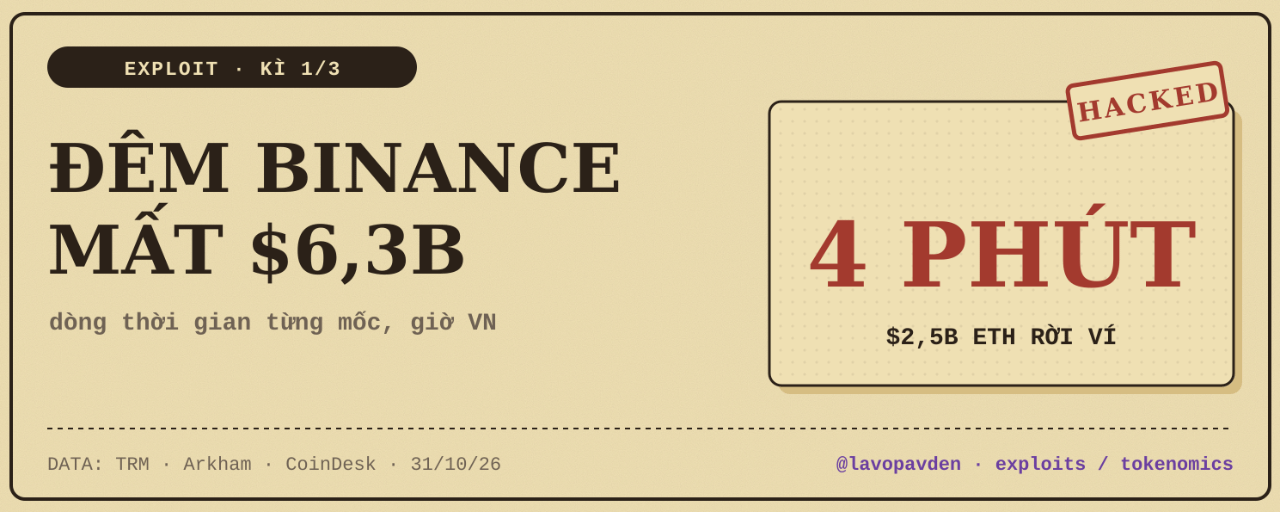
Environ 6,3 à 6,4 milliards de dollars ont quitté les portefeuilles chauds de Binance sur une dizaine de blockchains dans la nuit du 29/10. Sur Ethereum seulement, environ 2,5 milliards de dollars ont été transférés en moins de 4 minutes. Il s’agit du plus grand vol de cryptomonnaies jamais enregistré, environ 4 fois plus important que celui de Bybit en février 2025.
J’ai reconstitué la chronologie à partir des données de TRM, Arkham et CoinDesk, ainsi que des annonces de Binance. Toutes les heures indiquées ci-dessous sont en heure du Vietnam (UTC+7).
Avant l’heure H : les pirates s’étaient préparés au moins un jour à l’avance
Mercredi 28/10, le portefeuille principal du hacker a commencé à recevoir de petits retraits provenant de Tornado Cash. Cette méthode sert souvent à obtenir de quoi payer les frais sans révéler la source.
Vers 23 h le 29/10, le hacker a déployé un contrat de type « sweeper », c’est-à-dire un contrat conçu pour regrouper les fonds vers une seule adresse. Il l’a d’abord testé sur son propre portefeuille avant de l’utiliser pour de vrai.
TRM estime que cette préparation correspond au mode opératoire observé lors d’attaques précédentes du groupe TraderTraitor (Corée du Nord), notamment celle contre Bybit.
20 minutes sur 10 blockchains, 4 minutes pour 2,5 milliards de dollars
À 03 h 05 le 30/10, les fonds ont commencé à quitter le portefeuille chaud de Binance sur plusieurs blockchains à la fois. Selon TRM et Chainalysis, la majeure partie a été transférée en une vingtaine de minutes.
À 03 h 20, une transaction sur Ethereum contenait 50 signatures d’autorisation conformes à la norme EIP-7702. Les 50 signatures avaient été signées par le portefeuille chaud « Binance 14 » et pointaient toutes vers le contrat sweeper. Chaque signature correspondait à un numéro de séquence de transaction différent ; une seule devait correspondre à l’état du portefeuille à ce moment-là. Et une seule correspondait.
À 03 h 24, le contrat sweeper a transféré 167.464 ETH ainsi que 63 types de jetons, dont environ 1,6 milliard d’USDT. Les fonds sur Ethereum valaient environ 2,5 milliards de dollars.
Sur les 9 autres blockchains, dont Bitcoin, Tron, Solana et XRP Ledger, les fonds ont été transférés au moyen de transactions ordinaires portant des signatures valides. Pour Bitcoin, il s’agissait de 18.270 BTC.
Qui a gelé quoi, et quand
À 04 h 04, Circle a gelé 823 millions d’USDC dans les portefeuilles destinataires. Tether a gelé au total plus de 1,5 milliard d’USDT sur plusieurs adresses. Ripple a gelé des RLUSD, World Liberty Financial des USD1 et First Digital des FDUSD. Le conseil de sécurité d’Arbitrum a également gelé une partie des ETH et des ARB.
C’est le détail qui m’a le plus effrayé cette nuit-là. À 04 h 04, puis de nouveau à 04 h 44, le hacker a aussi récupéré les dépôts des utilisateurs. Le système de Binance continuait à transférer automatiquement les dépôts vers le portefeuille Binance 14, alors même que celui-ci était compromis.
À 04 h 15, Aave a temporairement gelé les marchés V3 et V4 par précaution, car le hacker avait mis en garantie des USDT pour emprunter environ 44,6 millions de dollars en WETH quelques minutes auparavant. Aave a rouvert dans l’après-midi du 30/10.
À 07 h 07, Binance a suspendu les dépôts. À 07 h 10, le portefeuille Binance 14 a révoqué les autorisations, près de 4 heures après avoir été compromis.
Matinée du 30/10 : réaction des marchés
Le BTC a chuté d’environ 5 %, autour de 76,9 k$. Le BNB a baissé de 8 %, autour de 693 $. Plus de 1,3 milliard de dollars de positions à effet de levier ont été liquidées. L’indice Fear and Greed est tombé à 30.
Dans la journée, Chainalysis, TRM et ZachXBT ont tous attribué cette attaque à TraderTraitor. Chainalysis a également constaté que les fonds issus de cette attaque avaient été mélangés à ceux de l’attaque précédente contre Bitget.
Risques et conséquences pour les utilisateurs
Premièrement, le montant des pertes n’est pas définitif. Les différentes sources ont successivement avancé 5,57 milliards, 5,91 milliards, 6,01 milliards, 6,3 milliards puis 6,4 milliards de dollars. Tout article qui cite un seul chiffre comme résultat final ne fait que présenter un instantané à un moment donné.
Deuxièmement, l’écart de vitesse. Le système de transfert fonctionnait automatiquement et envoyait même les nouveaux dépôts vers le portefeuille compromis. Il a fallu près de 4 heures à l’équipe de réaction pour révoquer les autorisations. À mes yeux, c’est le point à surveiller de près lorsque Binance publiera son analyse de l’incident.
Troisièmement, l’état des comptes. D’après la mise à jour du 31/10, Binance s’est engagé à assumer l’intégralité des pertes, a déjà compensé environ 90 % des actifs perdus et les dépôts fonctionnent normalement. Les retraits devraient reprendre progressivement à partir du 1/11. Une preuve complète des réserves, permettant aux utilisateurs de vérifier eux-mêmes leur solde, devrait être disponible vers le 3/11.
Quatrièmement, après un piratage majeur, les fausses informations et les comptes se faisant passer pour le « support de remboursement » se multiplient. Fiez-vous uniquement aux annonces publiées sur les canaux officiels de Binance.
À retenir : cette attaque n’a pas réussi grâce à la rapidité d’exécution, mais en exploitant l’écart entre les systèmes automatisés et les procédures de réaction. Dans la prochaine partie, j’expliquerai le mécanisme : comment le hacker a-t-il obtenu ces 50 signatures ?
Pour ceux qui ont effectué un dépôt sur Binance entre 3 h et 7 h le 30/10, le solde affiché est-il correct ?
Cette analyse de l’incident s’appuie sur des données publiques et ne constitue pas un conseil en investissement.