
🚨 Comment Binance a-t-elle été piratée grâce à l’exploitation de la récente mise à niveau d’Ethereum (EIP-7702) ? 🛠️🔓💥
Une enquête technique approfondie a révélé la faille ingénieuse et précise dont le pirate s’est servi pour réaliser le plus important retrait de l’histoire des plateformes : 👇
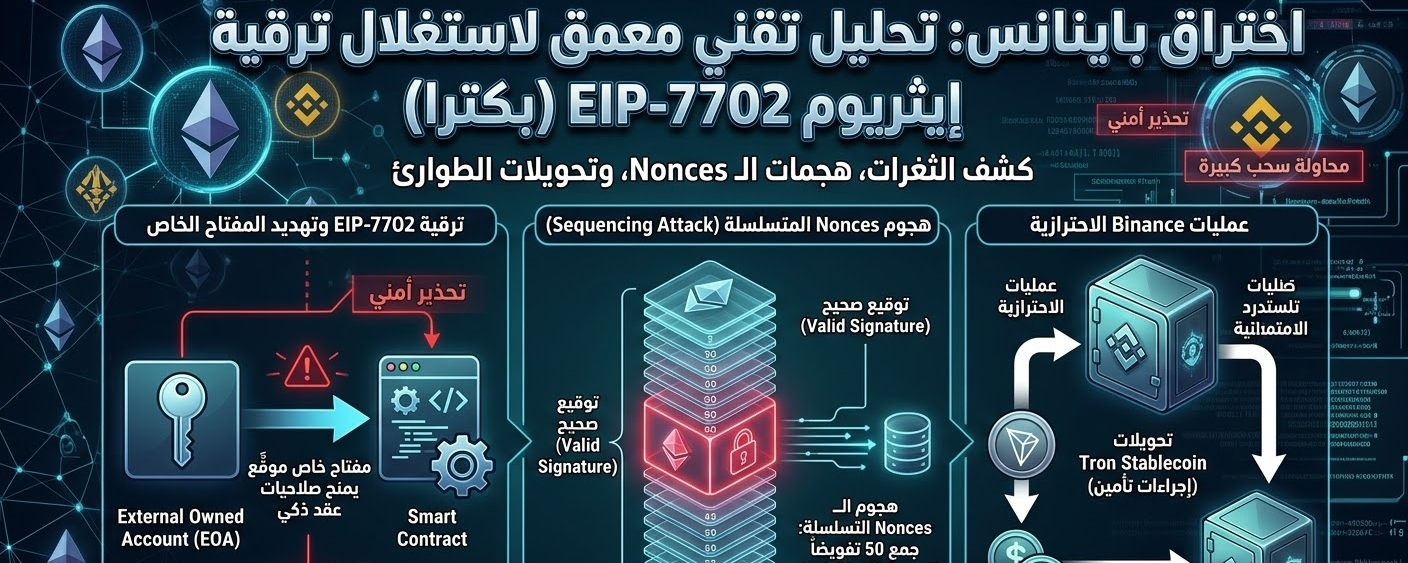
1️⃣ Faille EIP-7702 (mise à niveau Pectra) :
L’attaquant a exploité une fonctionnalité récente d’Ethereum qui permet aux portefeuilles ordinaires d’agir temporairement comme des contrats intelligents grâce à une signature valide de la clé privée !
2️⃣ Attaque par nonces séquentiels :
Comme le pirate ne connaissait pas précisément le nonce (le numéro d’ordre de l’opération) au moment de l’attaque, il avait auparavant rassemblé 50 délégations EIP-7702 avec des nonces consécutifs et les a envoyées en une seule fois… Il a suffi qu’une seule corresponde pour que le piratage réussisse !
3️⃣ L’énigme des transferts de stablecoins sur Tron :
Quant aux transferts de stablecoins sur Tron observés pendant la crise, il s’est avéré que Binance elle-même les avait effectués dans le cadre de mesures d’urgence et de sécurisation !
Les technologies récentes qui confèrent aux portefeuilles la flexibilité des contrats intelligents sont devenues une arme à double tranchant… L’ingénierie de cette attaque n’avait rien d’aléatoire : elle s’appuyait sur les mécanismes les plus profonds des protocoles blockchain !
Pensez-vous que les mises à jour logicielles successives des réseaux deviennent un risque de sécurité plus rapidement que les développeurs ne peuvent les sécuriser ?