
🚨 Quelques questions pour les utilisateurs de Binance !
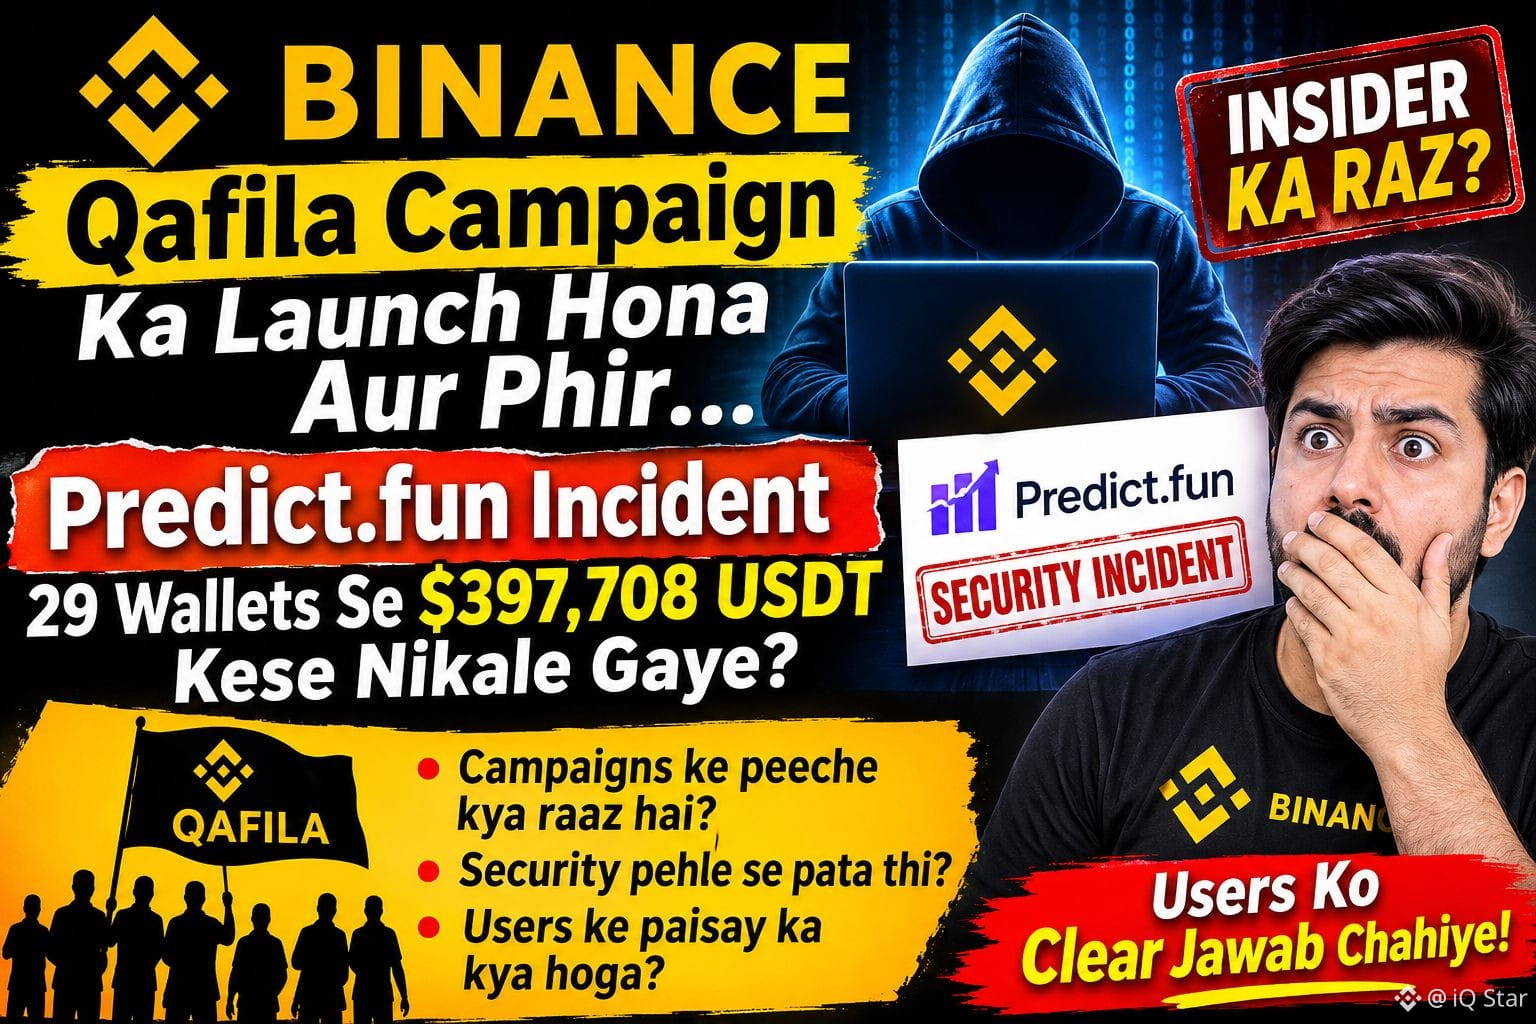
Des campagnes comme Qafila sont lancées sur Binance, où les utilisateurs sont encouragés à participer à des tâches et à des activités de trading.
Mais un incident de transferts non autorisés d’environ 397 708 USDT depuis 29 portefeuilles de Predict.fun vient d’être révélé.
La question la plus importante est la suivante :
Une première activité de vidage de portefeuilles a eu lieu le 22 octobre, puis une deuxième vague est apparue le 27 octobre. Ce risque de sécurité aurait-il pu être détecté plus tôt ?
Et des personnes au sein de la plateforme, ou liées à son infrastructure tierce, étaient-elles au courant de ces vulnérabilités techniques ?
Je ne déclare aucun initié coupable, mais après un incident aussi grave, la transparence est essentielle.
Dans des campagnes comme Qafila, les utilisateurs risquent leur temps, leurs activités de trading et parfois même leur argent.
Les utilisateurs ont besoin d’informations claires, non seulement sur les tâches et les récompenses, mais aussi sur les garanties de sécurité.
Ma demande est simple :
Des contrôles de sécurité avant le lancement des campagnes.
De la transparence concernant les API tierces et les autorisations des portefeuilles.
Une enquête complète sur les incidents de sécurité.
Une preuve vérifiée du remboursement des utilisateurs concernés.
Dans le monde des cryptomonnaies, il est difficile d’instaurer la confiance, mais très facile de la perdre.
Au final, qui est responsable de la sécurité des utilisateurs : la plateforme, les organisateurs de la campagne ou les services tiers dont dépend tout le système ?
#Binance #CryptoSecurity #PredictFun #Qafila