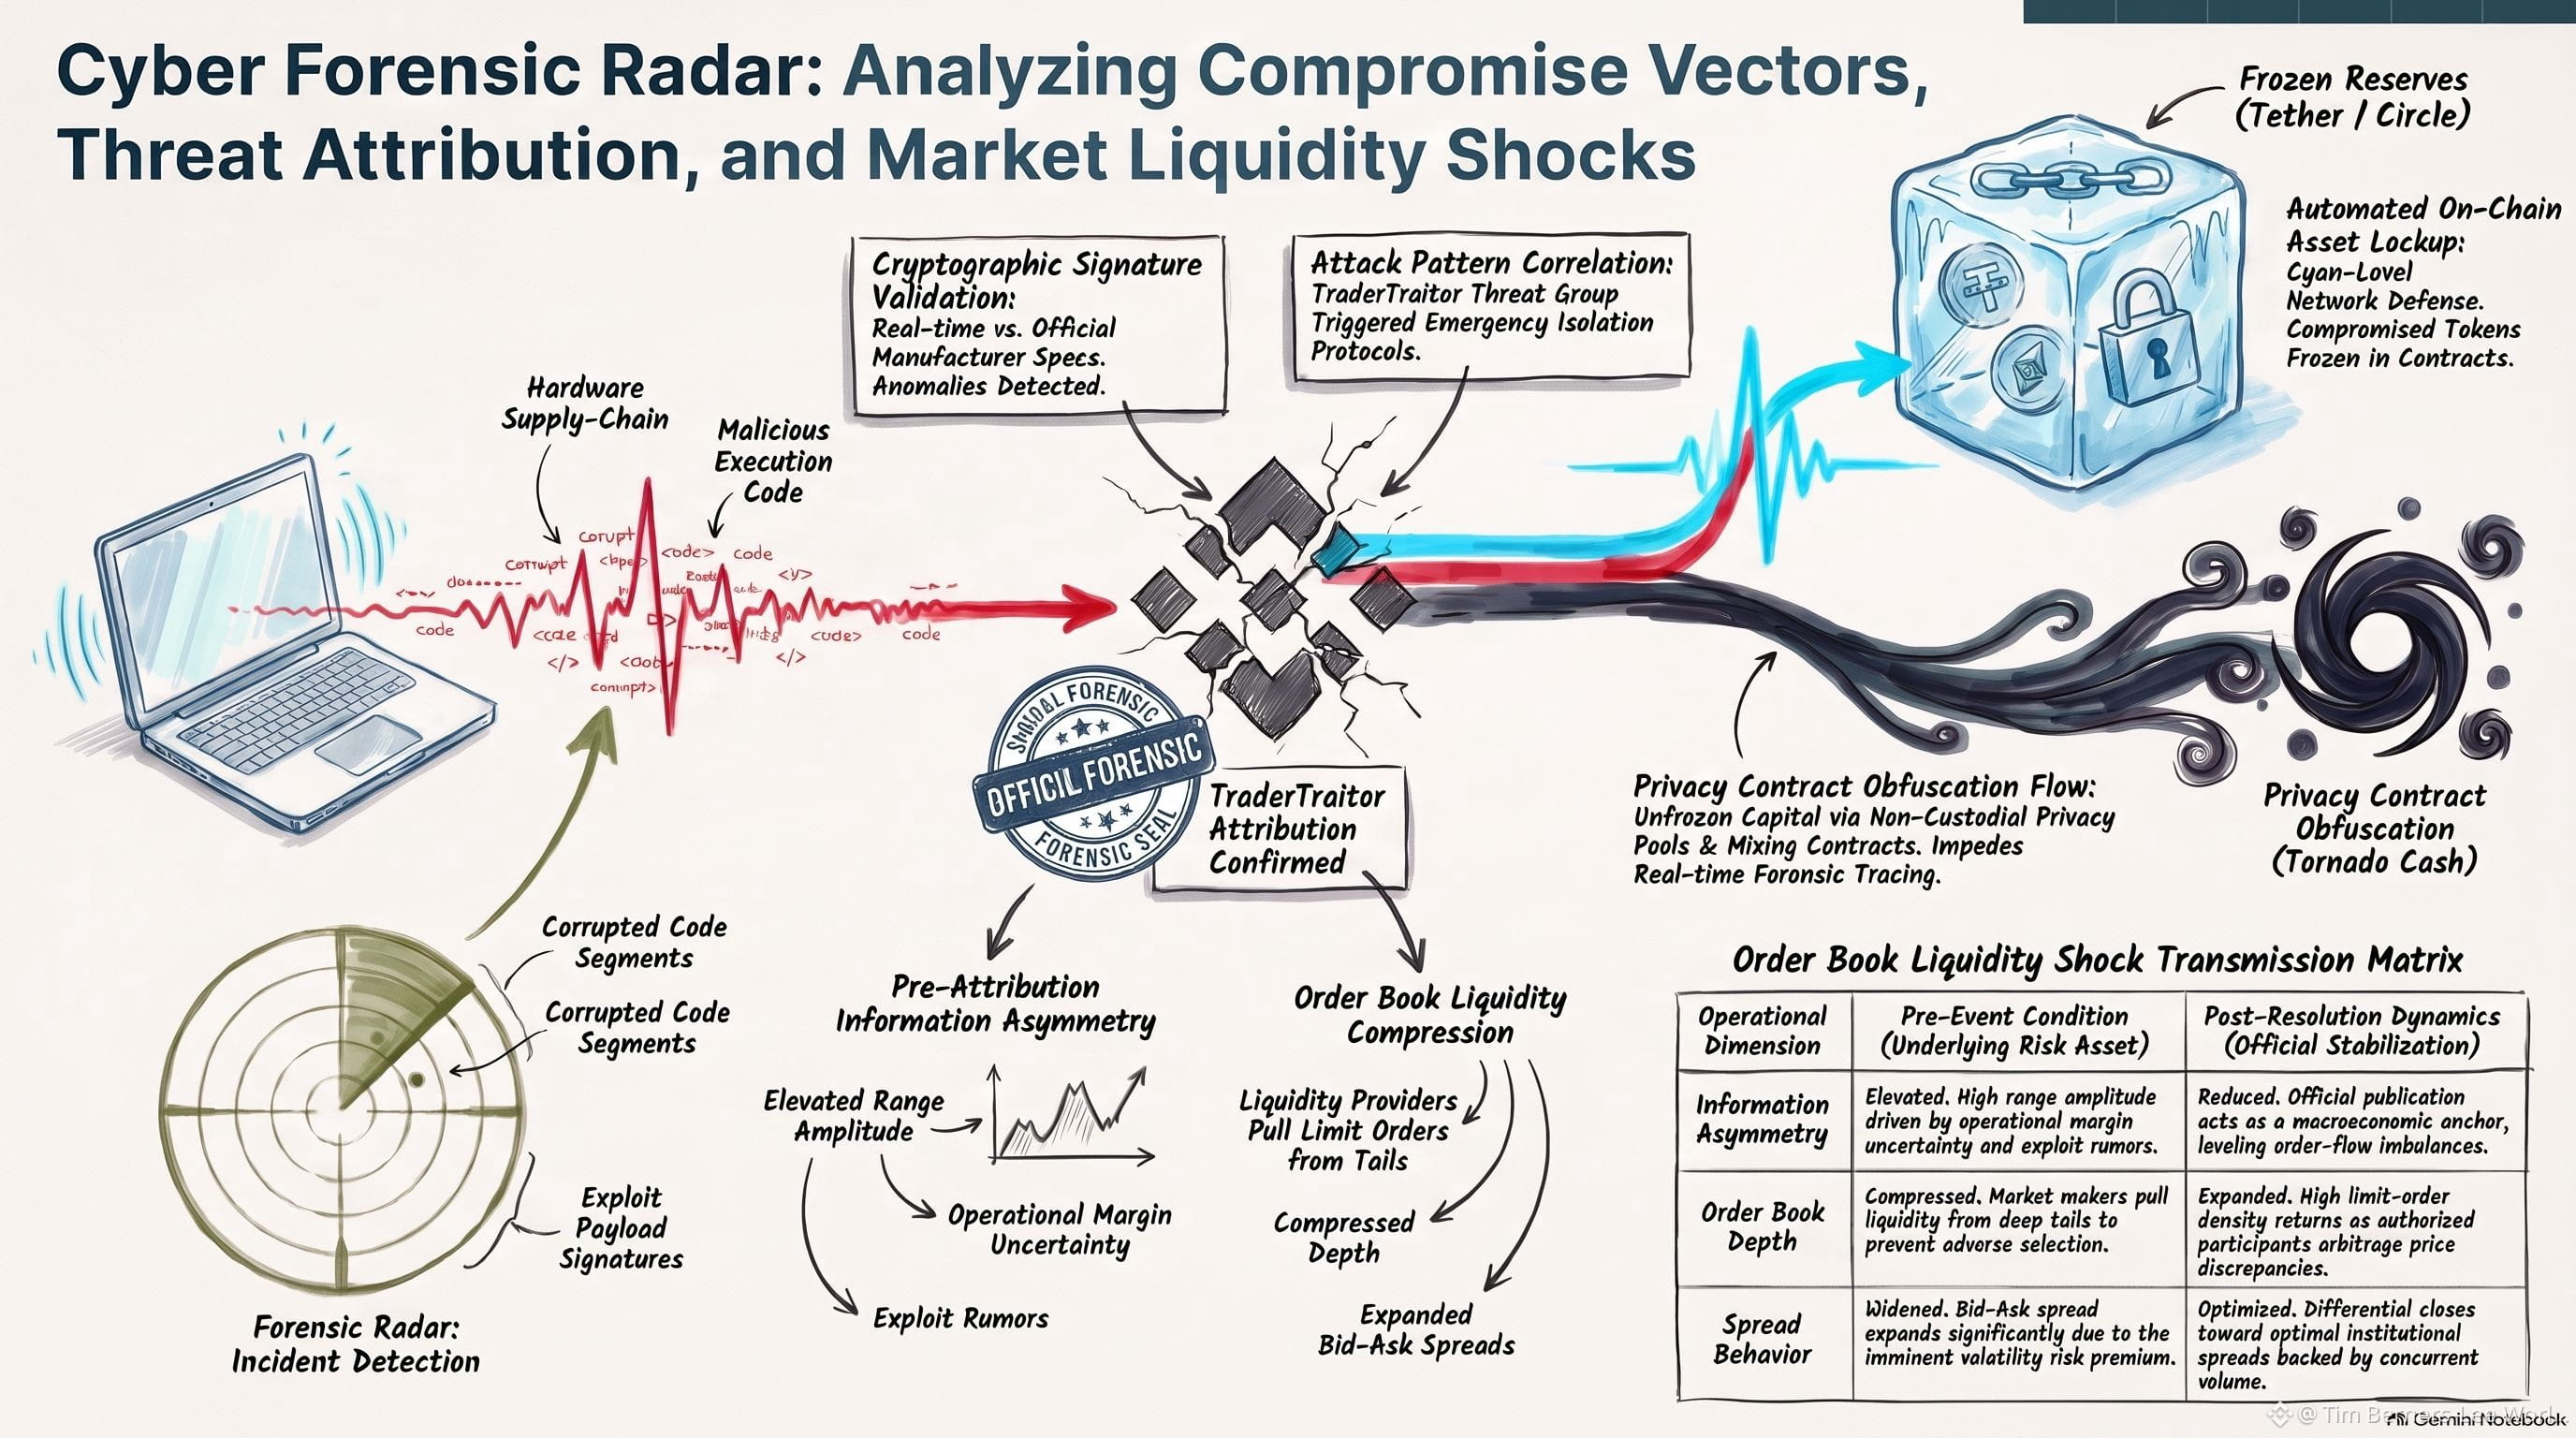
#heyisayswithdrawalsexpectedtoresumewithin42hours Les agences de renseignement spécialisées dans la blockchain ont attribué l’attaque de 6,3 milliards de dollars contre Binance au groupe étatique nord-coréen TraderTraitor (également lié au collectif Lazarus). Les entreprises de cybersécurité TRM Labs et Chainalysis, ainsi que des enquêteurs comme ZachXBT, ont confirmé cette découverte avec un haut degré de certitude après avoir détecté que les fonds volés avaient été directement mélangés à des adresses liées à des exploits antérieurs gérés par cette même organisation.
Sur le plan technique, l’enquête officielle préliminaire a révélé que le point d’entrée initial était l’ordinateur compromis d’un ingénieur DevOps de BINANCE, probablement à la suite d’une campagne de phishing ciblée. Cela a permis aux auteurs de l’attaque d’accéder à des conteneurs de services internes et d’exécuter un lot massif de 50 autorisations pré-signées via le protocole de délégation de comptes EIP-7702 sur ETHEREUM, contournant les alertes standard de la plateforme et déclenchant automatiquement des retraits non autorisés en moins de 20 minutes. BNB
Sur le plan technique, l’enquête officielle préliminaire a révélé que le point d’entrée initial était l’ordinateur compromis d’un ingénieur DevOps de BINANCE, probablement à la suite d’une campagne de phishing ciblée. Cela a permis aux auteurs de l’attaque d’accéder à des conteneurs de services internes et d’exécuter un lot massif de 50 autorisations pré-signées via le protocole de délégation de comptes EIP-7702 sur ETHEREUM, contournant les alertes standard de la plateforme et déclenchant automatiquement des retraits non autorisés en moins de 20 minutes. BNB