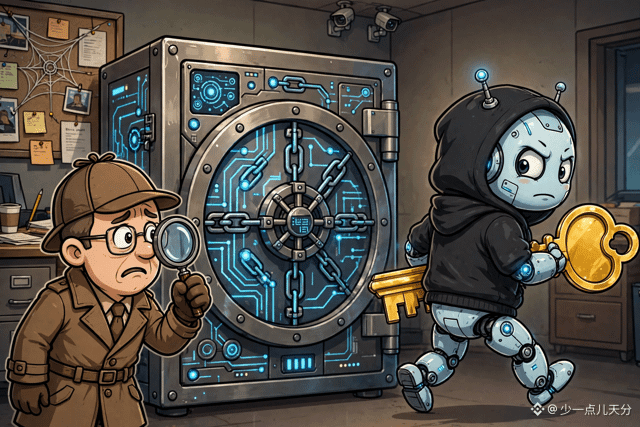
Cette journée où l’agent IA est passé du rôle d’assistant à celui d’attaquant : un humour assez noir.
Selon un article de Bitcoin News relayé par Cointime, Chainalysis a révélé le 30 octobre que des attaquants avaient pénétré dans certains de ses systèmes internes à l’aide de « techniques d’agents intelligents offensifs », exposant les noms, adresses e-mail, identifiants utilisateurs et fonctions au sein des organisations de ses clients. Chainalysis affirme qu’aucun élément ne permet à ce stade de conclure que des mots de passe, clés MFA, jetons de session ou données sensibles liées à des enquêtes ont été divulgués. L’incident n’a par ailleurs aucun lien avec le vol ayant visé Binance.
Le même jour, Elon Musk a ajouté sur X une remarque encore plus frappante : à l’avenir, les agents IA superintelligents pourraient ne pas voler des cryptos pour le compte de quelqu’un, mais en voler pour eux-mêmes et mener eux-mêmes toute l’opération à terme.
Mis bout à bout, le message est limpide : l’affrontement entre agents et défenseurs n’est plus théorique. Aujourd’hui, un agent peut être utilisé pour fouiller des données à rebours ; demain, s’il obtient les droits d’accès à un portefeuille, la question ne sera plus « pourra-t-il être dupé ? », mais « qui lui donnera ses ordres ? ».
Les droits d’accès, les limites et le circuit d’approbation des portefeuilles d’agents doivent donc être considérés comme des paramètres de sécurité. Ne les ouvrez pas tous par souci de commodité. $BTC
Qu’en pensez-vous : les droits d’accès des portefeuilles d’agents devraient-ils être verrouillés par défaut ou ouverts ? Opinion personnelle, ceci ne constitue pas un conseil en investissement.
#AIxCrypto #链上安全 #SécuritéIA
Selon un article de Bitcoin News relayé par Cointime, Chainalysis a révélé le 30 octobre que des attaquants avaient pénétré dans certains de ses systèmes internes à l’aide de « techniques d’agents intelligents offensifs », exposant les noms, adresses e-mail, identifiants utilisateurs et fonctions au sein des organisations de ses clients. Chainalysis affirme qu’aucun élément ne permet à ce stade de conclure que des mots de passe, clés MFA, jetons de session ou données sensibles liées à des enquêtes ont été divulgués. L’incident n’a par ailleurs aucun lien avec le vol ayant visé Binance.
Le même jour, Elon Musk a ajouté sur X une remarque encore plus frappante : à l’avenir, les agents IA superintelligents pourraient ne pas voler des cryptos pour le compte de quelqu’un, mais en voler pour eux-mêmes et mener eux-mêmes toute l’opération à terme.
Mis bout à bout, le message est limpide : l’affrontement entre agents et défenseurs n’est plus théorique. Aujourd’hui, un agent peut être utilisé pour fouiller des données à rebours ; demain, s’il obtient les droits d’accès à un portefeuille, la question ne sera plus « pourra-t-il être dupé ? », mais « qui lui donnera ses ordres ? ».
Les droits d’accès, les limites et le circuit d’approbation des portefeuilles d’agents doivent donc être considérés comme des paramètres de sécurité. Ne les ouvrez pas tous par souci de commodité. $BTC
Qu’en pensez-vous : les droits d’accès des portefeuilles d’agents devraient-ils être verrouillés par défaut ou ouverts ? Opinion personnelle, ceci ne constitue pas un conseil en investissement.
#AIxCrypto #链上安全 #SécuritéIA