Bon sang ! L’armée de hackers du général Kim lance une offensive générale contre le monde des cryptomonnaies ?! À force de faire ça tous les jours, ils sont clairement invincibles sur Internet. Il ne reste qu’à espérer que les États-Unis envoient vite des troupes dans le monde réel pour les éliminer.
Un conseiller de WLFI relaie une alerte de sécurité : Kintsu, StonkBrokers et d’autres pourraient être victimes d’attaques visant leur interface ; connecter son portefeuille pourrait entraîner le vol des actifs
Ogle, conseiller de World Liberty, a publié un message sur X indiquant avoir reçu une alerte de sécurité de la société Blockaid. Celle-ci recommande aux utilisateurs de ne pas visiter temporairement les sites concernés ni d’y connecter leur portefeuille. Selon les informations publiques de l’alerte, Blockaid a détecté une attaque active visant des interfaces et liée à la boîte à outils StepDrainer, qui concerne Kintsu, Flap et StonkBrokers. Des scripts malveillants ont été injectés sur les sites touchés. Après avoir cliqué sur « Connecter le portefeuille », les utilisateurs pourraient être redirigés vers une page malveillante destinée à leur dérober leurs actifs. Blockaid enquête actuellement et recueille davantage d’informations ; de nouvelles avancées seront communiquées ultérieurement.
Kintsu confirme un détournement DNS et invite les utilisateurs à révoquer les autorisations et à transférer leurs actifs
Kintsu a publié un message officiel indiquant que son site web affiche actuellement un site malveillant, après le détournement DNS subi par son bureau d’enregistrement de noms de domaine. Le projet recommande aux utilisateurs de ne pas visiter le site, d’y connecter leur portefeuille ni de signer quelque transaction que ce soit. Les utilisateurs qui ont connecté leur portefeuille ou signé une transaction depuis le 31 octobre à 00 h 00 (UTC) doivent immédiatement révoquer les autorisations concernées via la plateforme Revoke et transférer leurs actifs. Une nouvelle annonce sera publiée une fois la sécurité du site rétablie.
L’alerte de Blockaid indique que l’attaque StepDrainer continue de s’étendre et invite les utilisateurs à connecter leur portefeuille avec prudence
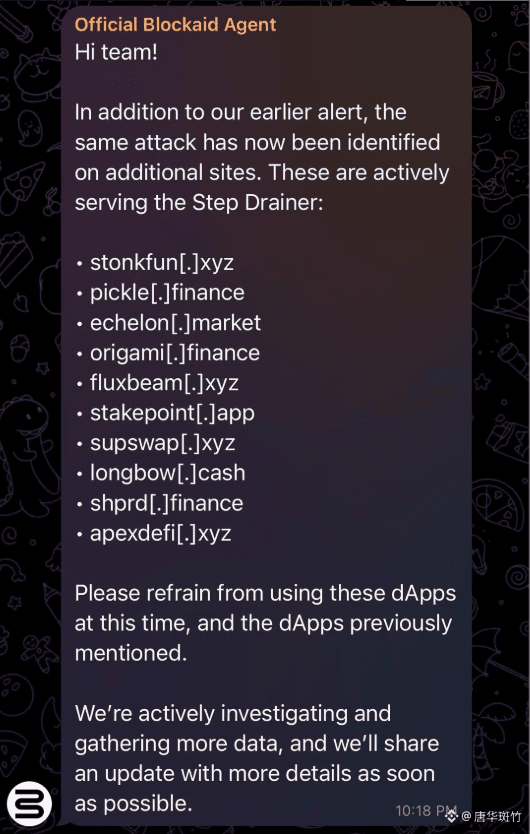
Ozzy, fondateur de Pons, a publié un message sur X indiquant que, selon l’alerte de Blockaid, l’attaque StepDrainer visant précédemment des projets comme Kintsu et Flap s’étend. Elle concerne désormais StonkFun, Pickle Finance, Echelon, Origami, Fluxbeam, Stakepoint, SupSwap, Longbow, SHPRD et ApeX DeFi. Blockaid recommande aux utilisateurs de ne pas visiter temporairement les sites susmentionnés ni les DApp touchées précédemment signalées, et de ne pas y connecter leur portefeuille. $SOL
Un conseiller de WLFI relaie une alerte de sécurité : Kintsu, StonkBrokers et d’autres pourraient être victimes d’attaques visant leur interface ; connecter son portefeuille pourrait entraîner le vol des actifs
Ogle, conseiller de World Liberty, a publié un message sur X indiquant avoir reçu une alerte de sécurité de la société Blockaid. Celle-ci recommande aux utilisateurs de ne pas visiter temporairement les sites concernés ni d’y connecter leur portefeuille. Selon les informations publiques de l’alerte, Blockaid a détecté une attaque active visant des interfaces et liée à la boîte à outils StepDrainer, qui concerne Kintsu, Flap et StonkBrokers. Des scripts malveillants ont été injectés sur les sites touchés. Après avoir cliqué sur « Connecter le portefeuille », les utilisateurs pourraient être redirigés vers une page malveillante destinée à leur dérober leurs actifs. Blockaid enquête actuellement et recueille davantage d’informations ; de nouvelles avancées seront communiquées ultérieurement.
Kintsu confirme un détournement DNS et invite les utilisateurs à révoquer les autorisations et à transférer leurs actifs
Kintsu a publié un message officiel indiquant que son site web affiche actuellement un site malveillant, après le détournement DNS subi par son bureau d’enregistrement de noms de domaine. Le projet recommande aux utilisateurs de ne pas visiter le site, d’y connecter leur portefeuille ni de signer quelque transaction que ce soit. Les utilisateurs qui ont connecté leur portefeuille ou signé une transaction depuis le 31 octobre à 00 h 00 (UTC) doivent immédiatement révoquer les autorisations concernées via la plateforme Revoke et transférer leurs actifs. Une nouvelle annonce sera publiée une fois la sécurité du site rétablie.
L’alerte de Blockaid indique que l’attaque StepDrainer continue de s’étendre et invite les utilisateurs à connecter leur portefeuille avec prudence
Ozzy, fondateur de Pons, a publié un message sur X indiquant que, selon l’alerte de Blockaid, l’attaque StepDrainer visant précédemment des projets comme Kintsu et Flap s’étend. Elle concerne désormais StonkFun, Pickle Finance, Echelon, Origami, Fluxbeam, Stakepoint, SupSwap, Longbow, SHPRD et ApeX DeFi. Blockaid recommande aux utilisateurs de ne pas visiter temporairement les sites susmentionnés ni les DApp touchées précédemment signalées, et de ne pas y connecter leur portefeuille. $SOL