AVERTISSEMENT EIP-7702 : MÊME UN PORTEFEUILLE FROID PEUT PERDRE DE L’ARGENT EN CAS DE SIGNATURE AVEUGLE D’UNE AUTORISATION
Le piratage de Binance hier est lié à EIP-7702, une fonctionnalité très dangereuse si les utilisateurs ne la comprennent pas bien.
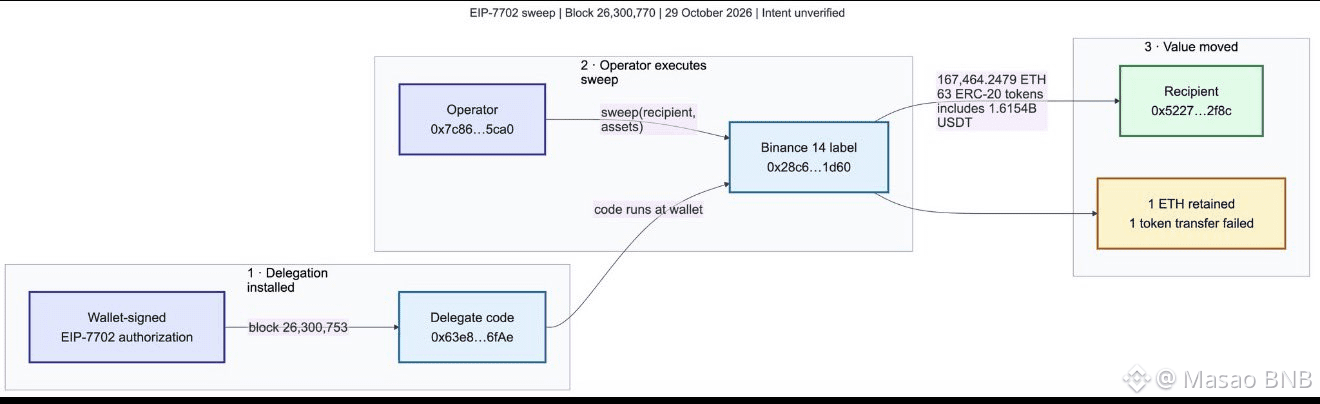
D’après le schéma que vous avez envoyé, au bloc 26.300.770, le 29/10, une opération de sweep a transféré 167.464,2479 ETH et 63 jetons ERC-20, dont 1,6154 milliard d’USDT, vers l’adresse de réception 0x5227…2f8c. L’autorisation de délégation a été configurée au bloc 26.300.753. Notez que le schéma indique « Intention non vérifiée », ce qui signifie que l’intention n’a pas été vérifiée.
Beaucoup pensent qu’il suffit de garder sa clé privée secrète et d’utiliser un portefeuille froid pour être en sécurité, puisque chaque transfert nécessite d’appuyer sur un bouton physique. Mais avec EIP-7702, lorsque vous signez une demande de mise à niveau du portefeuille ou d’activation d’une fonctionnalité sur une dapp, cette signature d’autorisation peut permettre au portefeuille d’exécuter le code d’un contrat. Si ce contrat est malveillant, le pirate peut utiliser ce portefeuille pour transférer des fonds sans que vous ayez à signer de nouveau.
Ce droit s’applique au niveau du compte et persiste dans le temps ; les sites habituels de révocation ne peuvent pas le supprimer. Pour l’annuler, il faut signer une nouvelle autorisation EIP-7702 pointant vers l’adresse 0 et la publier sur la blockchain, une démarche que la plupart des utilisateurs ne savent pas effectuer.
Ainsi, même avec un portefeuille froid, ne baissez pas la garde : séparez le portefeuille de stockage de celui utilisé pour interagir, ne signez pas à l’aveugle lorsque le portefeuille n’affiche qu’un code hexadécimal, soyez particulièrement prudent avec les demandes de signature EIP-7702 et vérifiez l’adresse du portefeuille sur Etherscan. Si vous voyez « delegate to » pointant vers un contrat inconnu, agissez immédiatement.
👇 ÉCHANGEZ DES HOT COINS ICI 👇
$BNB
$SOPH
$LSK