

Par Muhammad Hassan Zubairu
Le secteur de la blockchain a toujours mis l’accent sur la sécurité des clés privées.
Mais que se passe-t-il lorsqu’un attaquant peut exploiter l’infrastructure entourant un portefeuille sans preuve d’avoir directement dérobé ses clés privées ?
La dernière mise à jour de Binance sur l’incident de sécurité offre une occasion importante d’examiner cette question.
Le 29 octobre 2026, Binance a subi des retraits non autorisés impliquant son infrastructure de portefeuilles chauds. La plateforme a estimé l’impact financier à environ 6,3 milliards de dollars.
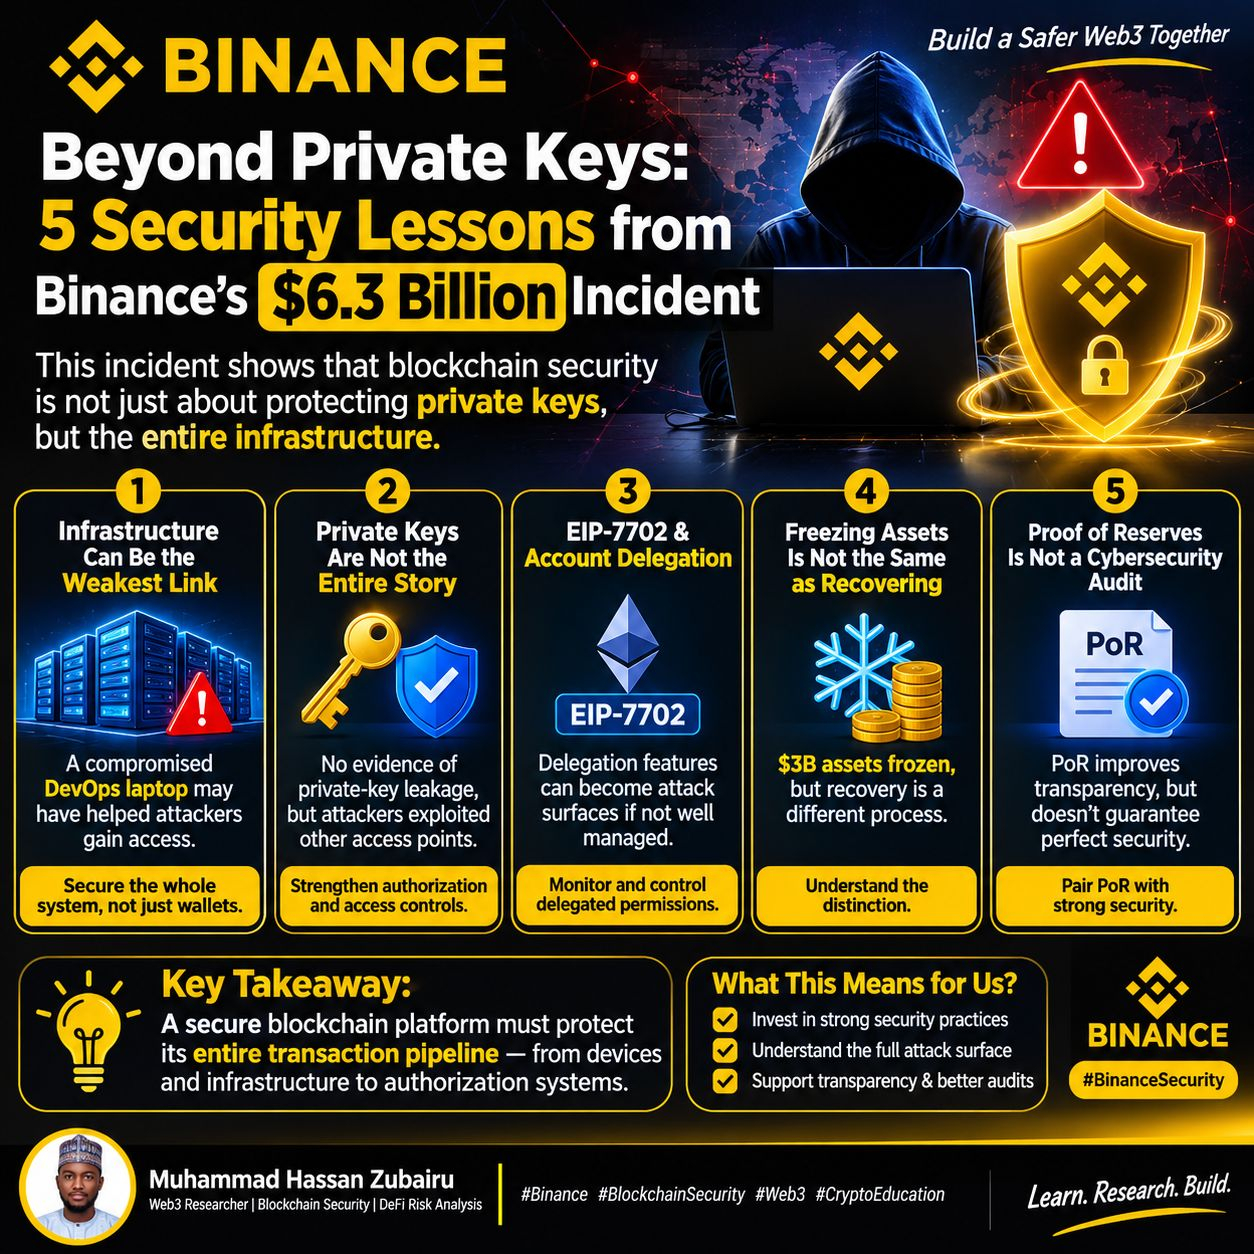
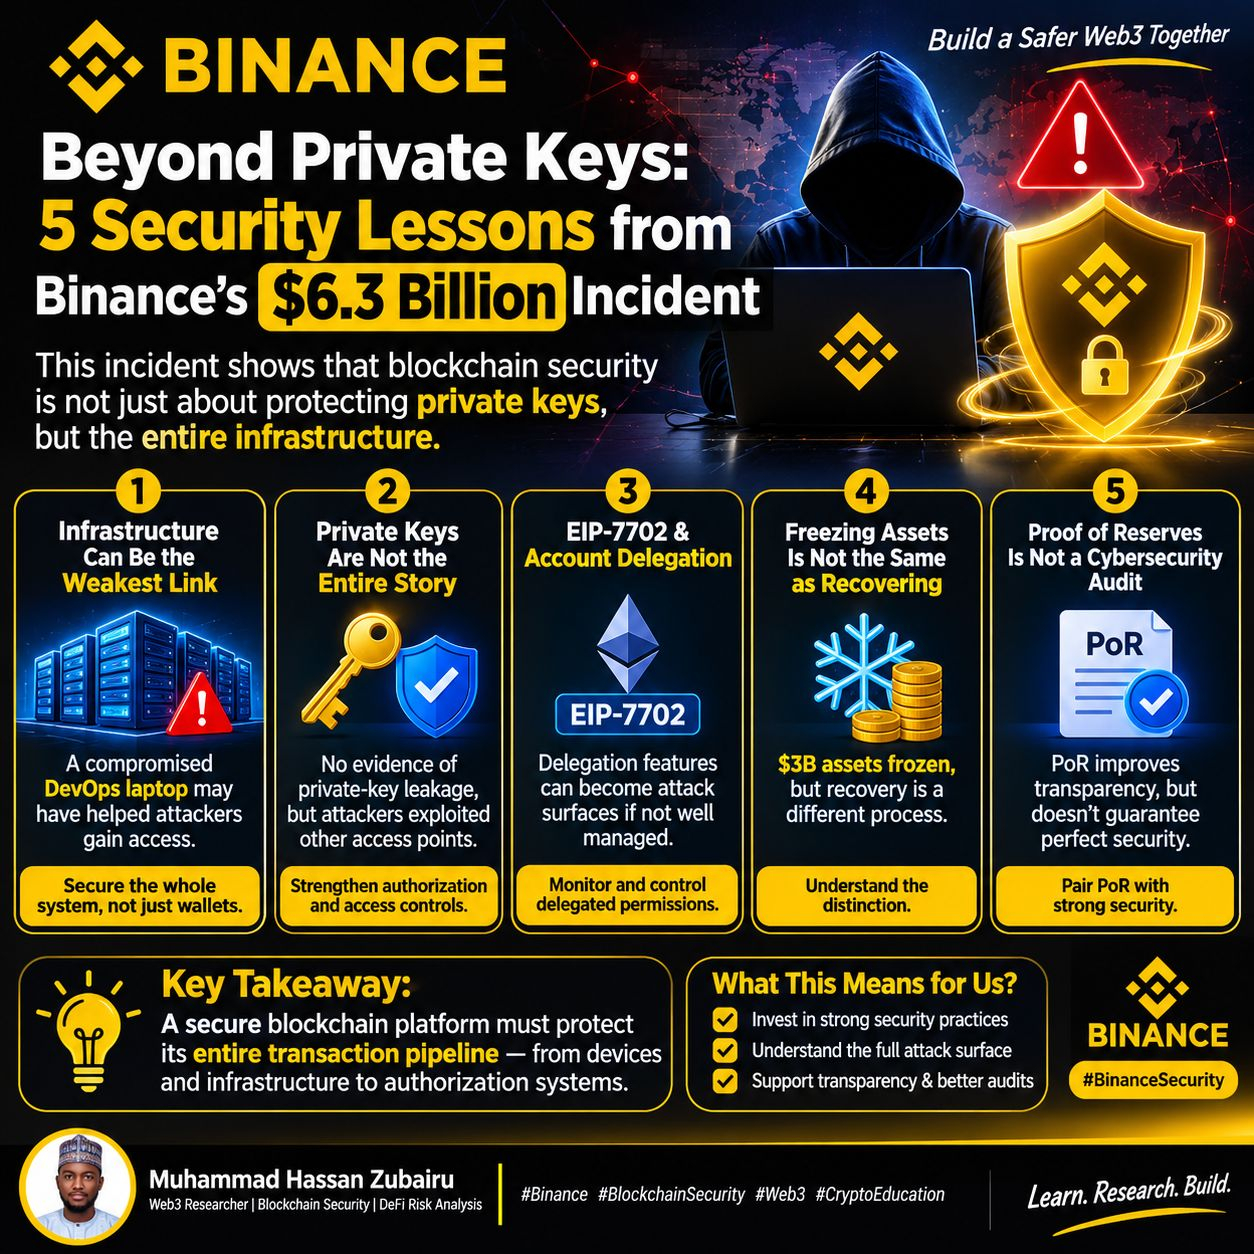
Examinons cinq leçons importantes à tirer de cet incident.
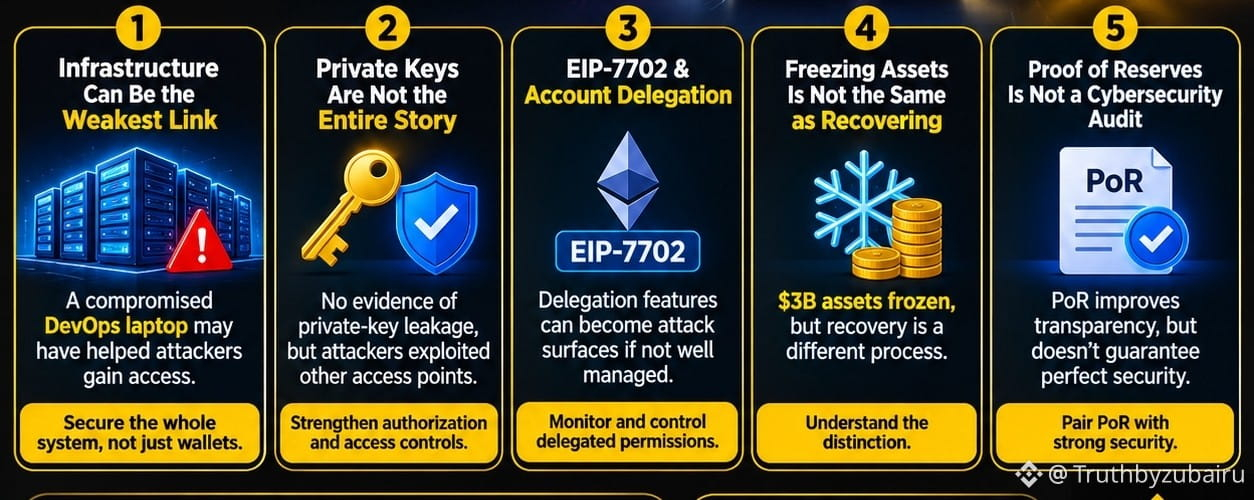
1. L’infrastructure peut devenir le maillon faible
L’enquête initiale de Binance a suggéré qu’un ordinateur portable compromis appartenant à un ingénieur DevOps aurait pu permettre l’accès à un conteneur de services.
Une enquête plus approfondie a révélé d’autres points de compromission.
Cela met en évidence un principe de sécurité majeur :
Un portefeuille sécurisé ne signifie pas automatiquement que l’infrastructure l’est aussi.
Les appareils des employés, les services internes, les environnements cloud et les processus d’autorisation font tous partie du périmètre de sécurité.
2. Les clés privées ne résument pas toute la question de la sécurité
Au moment de sa mise à jour, Binance a indiqué ne disposer d’aucune preuve de fuite des clés privées des portefeuilles.
C’est important.
La sécurité cryptographique protège les clés, mais les systèmes de transaction nécessitent également des mécanismes d’autorisation sécurisés, des contrôles d’accès et une surveillance.
Une faiblesse de ces systèmes connexes peut ouvrir la voie à des activités non autorisées.
3. EIP-7702 et la délégation de compte
Dans son article technique consacré à l’incident, CoinDesk a évoqué la fonctionnalité de délégation de compte EIP-7702 d’Ethereum.
La délégation de compte offre des possibilités puissantes, mais les autorisations déléguées doivent être gérées avec soin.
Pour les chercheurs, la question importante est la suivante :
Que se passe-t-il lorsque des mécanismes d’autorisation légitimes sont détournés par le biais d’une infrastructure compromise ?
Une explication technique complète nécessite encore le rapport post-incident vérifié de Binance.
4. Geler des actifs ne revient pas à les récupérer
Binance a indiqué qu’environ 3 milliards de dollars d’actifs concernés avaient été gelés sur la chaîne.
Elle s’est également engagée à mobiliser plus de 6,34 milliards de dollars de ressources pour couvrir les pertes.
Ces évolutions sont importantes, mais trois termes doivent rester distincts :
- Gelés : les mouvements ont été restreints.
- Récupérés : les actifs ont été restitués avec succès.
- Reconstitués : des fonds de remplacement ont été préparés.
Comprendre cette distinction est essentiel pour évaluer les incidents de sécurité.
5. La preuve de réserves n’est pas un audit de cybersécurité
Binance prévoit de publier un instantané actualisé de sa preuve de réserves d’ici le 2 novembre 2026.
La preuve de réserves aide les utilisateurs à évaluer les garanties déclarées pour leurs soldes.
Cependant, elle ne peut pas prouver à elle seule qu’une plateforme d’échange dispose d’appareils sécurisés pour ses employés, d’une infrastructure protégée ou d’un processus irréprochable d’autorisation des retraits.
La transparence et la cybersécurité sont complémentaires, mais ne sont pas interchangeables.
Réflexions finales
La principale leçon à tirer de cet incident est que la sécurité de la blockchain doit être envisagée comme un système complet.
La gestion des clés privées est importante.
Mais la sécurité de l’infrastructure, le contrôle des accès, l’autorisation, la surveillance et la réponse aux incidents le sont tout autant.
Une plateforme n’est pas sécurisée simplement parce que ses clés privées sont protégées. L’ensemble de son circuit de traitement des transactions doit l’être.
Je suivrai l’enquête technique de Binance ainsi que son analyse rétrospective pour poursuivre mes recherches.
Selon vous, quel est le risque de sécurité le plus sous-estimé pour les plateformes d’échange centralisées : la gestion des clés privées, l’accès à l’infrastructure ou l’autorisation des transactions ?
Partagez votre avis ci-dessous.
---
Chercheur : Muhammad Hassan Zubairu
Domaines : recherche Web3 | sécurité de la blockchain | analyse des risques DeFi
#Binance #BinanceSquare #SécuritéBlockchain #Web3 #ÉducationCrypto