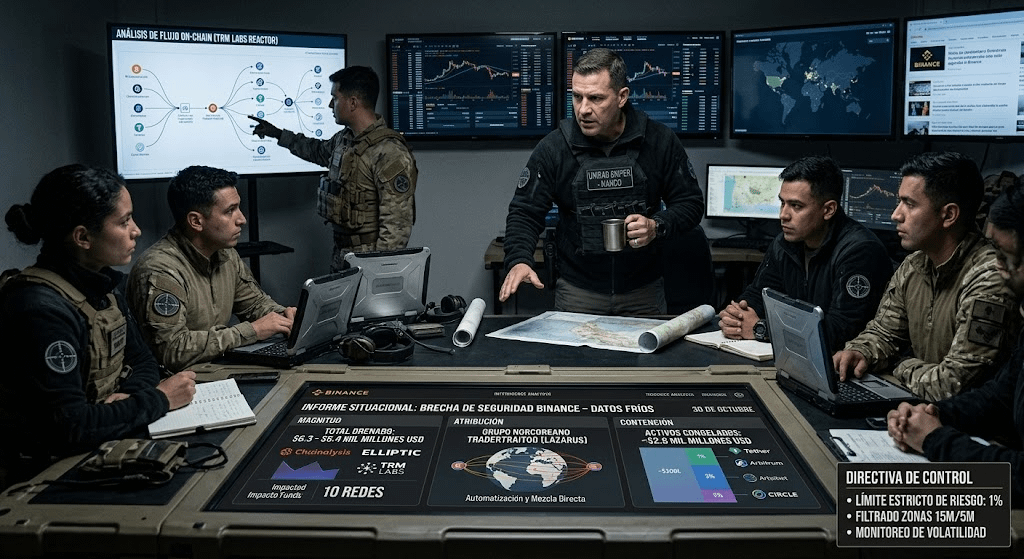
Écoutez, l’équipe… venez un instant à la table de commandement et prenons un café en gardant la tête froide. Pour parler franchement, entre collègues : après les événements d’hier, aujourd’hui, le 30 octobre, nous avons une vision beaucoup plus claire et détaillée de ce qui s’est passé lors de la faille de sécurité chez Binance. À l’Unité Sniper, nous ne nous laissons pas emporter par le sensationnalisme ; nous examinons les données brutes pour comprendre l’impact réel et protéger notre capital.
🔍 Ce que nous savons aujourd’hui, 30 octobre, sur l’attaque
L’ampleur réelle de l’incident : des sociétés de renseignement sur la blockchain telles que Chainalysis, Elliptic et TRM Labs ont confirmé que le drainage a représenté entre 6,3 et 6,4 milliards de dollars sur 10 réseaux, ce qui en fait la plus grande faille de sécurité de l’histoire du secteur.
Comment cela s’est-il produit techniquement ? Dans les mises à jour publiées aujourd’hui par Binance et les analyses on-chain, il a été indiqué qu’il n’y avait pas eu de fuite des clés privées des portefeuilles. L’attaque semble avoir compromis l’équipe d’un ingénieur DevOps, ce qui a permis aux attaquants d’accéder à des conteneurs de service afin d’envoyer des instructions de retrait non autorisées et d’interagir avec l’infrastructure de signature des portefeuilles chauds.
Qui est derrière cette attaque ? Les principales sociétés d’analyse attribuent avec un haut degré de confiance l’attaque au groupe nord-coréen TraderTraitor (lié à Lazarus), en raison de l’automatisation des transactions et du mélange direct, on-chain, des fonds avec des adresses associées à des incidents antérieurs.
Les mesures de confinement et de gel : la réaction coordonnée du secteur a été considérable. Des émetteurs de stablecoins comme Tether, Circle et Ripple, ainsi que des réseaux comme Arbitrum, ont réussi à geler environ 2,8 milliards de dollars d’actifs détenus directement sur les adresses des attaquants, avant qu’ils ne puissent être convertis.
La position de la plateforme d’échange : Binance a réaffirmé que les fonds des utilisateurs sont garantis et couverts à la fois par son fonds de réserve (SAFU) et par des ressources de l’entreprise. Alors que les efforts se poursuivent pour rétablir pleinement la normalité des retraits et des dépôts sur les réseaux concernés, la plateforme reste opérationnelle sous des protocoles d’audit stricts.
🛡️ Directive de contrôle pour l’équipe
Soldats, retenez bien ceci : lorsque l’infrastructure d’une plateforme d’échange subit un choc de cette ampleur, la volatilité et le bruit sur le marché augmentent. Méfiez-vous des tentatives d’hameçonnage provenant de faux groupes d’assistance ou de liens malveillants.
Au poste de contrôle, nous gardons le bouclier levé : nous respectons notre limite stricte de risque de 1 % par opération, nous filtrons patiemment les zones en 15M/5M et nous laissons le marché digérer les nouvelles avant d’appuyer sur la gâchette.