

🕵️ 6,3 MDS $ : LES PIRATES ÉCHAPPENT-ILS DÉJÀ À LA TRAQUE ? QUI A RÉUSSI À GELER LES CRYPTOS, ET QUI N’A PAS PU ?
La première partie de cette histoire a amené le marché des cryptomonnaies à s’interroger sur la sécurité de Binance.
Mais une question encore plus intéressante se pose désormais : qu’est-il arrivé aux milliards volés après le piratage ?
Et c’est là que commence la véritable course-poursuite.
⏱️ 20 minutes qui ont tout changé
Selon la société d’analyse TRM Labs, les auteurs de l’attaque ont transféré environ 6,36 milliards de dollars via des portefeuilles Binance sur plusieurs blockchains.
Le plus étonnant, c’est que l’essentiel des opérations a eu lieu en 20 minutes environ.
Cela ne ressemble pas à un vol ordinaire, où le malfaiteur retire l’argent progressivement.
À en juger par la rapidité et l’organisation des transactions, l’opération avait été préparée à l’avance.
🧊 3 MILLIARDS DE DOLLARS ont pu être bloqués !
Après la découverte de l’attaque, une vaste opération de suivi des fonds a été lancée.
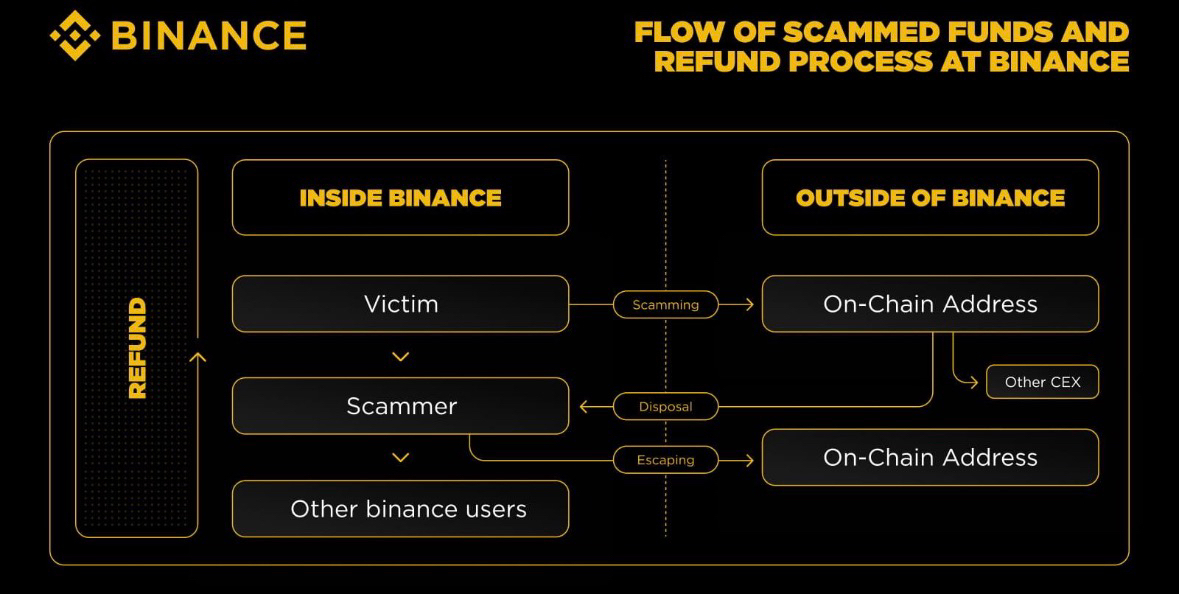
Des plateformes d’échange de cryptomonnaies, des sociétés d’analyse et des émetteurs de stablecoins ont participé à l’opération.
Tether, Circle et d’autres acteurs du marché ont contribué au gel des actifs liés à l’attaque.
Mais il y a une nuance importante.
Toutes les cryptomonnaies ne peuvent pas être gelées de la même manière.
Par exemple, l’USDT et l’USDC disposent de mécanismes de blocage au niveau des émetteurs.
En revanche, on ne peut pas simplement désactiver le Bitcoin classique sur ordre d’une entreprise.
C’est précisément pour cette raison qu’une partie des fonds a pu être bloquée, tandis qu’une autre a continué à circuler.
🇰🇵 La piste mène-t-elle en Corée du Nord ?
Les analystes de TRM Labs et de Chainalysis associent l’attaque au groupe TraderTraitor, considéré comme faisant partie des structures de piratage nord-coréennes.
Selon leur évaluation, les méthodes utilisées rappellent de précédentes opérations d’envergure, notamment le piratage de Bybit en 2025.
Mais Binance n’a pas encore officiellement désigné les responsables.
🔄 Comment les criminels tentent-ils de brouiller les pistes ?
Selon Chainalysis, après le vol, les fonds ont été transférés massivement entre de nombreuses adresses.
L’argent n’a pas simplement été envoyé vers un seul portefeuille.
Les fonds ont été fractionnés, transférés d’une adresse à l’autre et soumis à diverses opérations, ce qui a compliqué leur suivi.
Les analystes relèvent des signes d’un système automatisé de blanchiment d’argent.
C’est une véritable course : certains tentent de brouiller les pistes, tandis que d’autres essaient de reconstituer la chaîne des transactions.
⚠️ Que va-t-il se passer ensuite ?
Binance promet de compenser les pertes confirmées avec ses propres fonds.
L’entreprise prépare également une mise à jour de la Proof of Reserves, le système qui permet aux utilisateurs de vérifier l’existence des réserves.
Les retraits sont temporairement suspendus jusqu’à la fin des contrôles de sécurité. Binance comptait rétablir cette possibilité dans un délai d’environ 40 à 42 heures après l’annonce de sa direction.
Mais le plus intéressant reste à venir : l’industrie des cryptomonnaies pourra-t-elle récupérer les actifs restants et identifier les participants à l’attaque ?
🧞 Le Bon Génie pose une question
Imaginez que vous ayez envoyé des bitcoins vers un autre portefeuille et que, quelques minutes plus tard, vous vous rendiez compte que vous vous êtes trompé d’adresse.
Dans le système bancaire classique, il est parfois possible d’essayer d’annuler un virement.
Sur la blockchain, tout est bien plus compliqué.
À votre avis, les grandes plateformes d’échange de cryptomonnaies devraient-elles pouvoir geler ensemble les fonds suspects, ou cela leur donnerait-il trop de pouvoir sur l’argent des autres ?
💬 Voilà un vrai sujet de débat.
Le Bon Génie continue de suivre l’enquête. 🔮