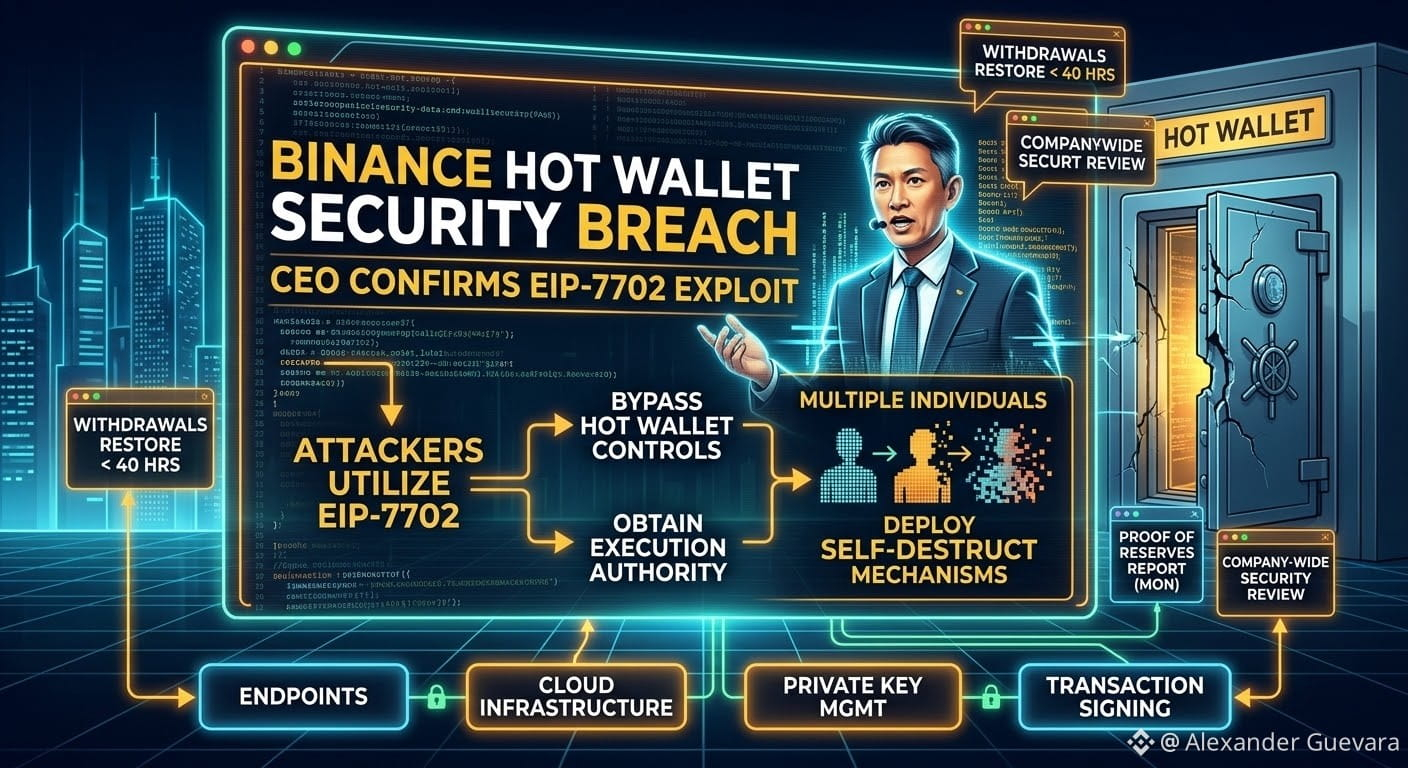
✅LE PDG DE BINANCE CONFIRME QUE LES ATTAQUANTS ONT UTILISÉ EIP-7702 POUR CONTOURNER LES CONTRÔLES DE SÉCURITÉ DU PORTEFEUILLE À CHAUD
Le PDG de Binance, Richard Teng, affirme que les attaquants ont exploité le mécanisme de délégation EIP-7702 d’Ethereum pour obtenir des droits d’exécution sur un portefeuille à chaud de Binance, contournant ainsi les contrôles habituels d’approbation des transactions de la plateforme d’échange.
Teng a confirmé que l’attaque impliquait plusieurs individus qui ont déployé des mécanismes d’autodestruction afin d’effacer des outils et des traces pendant l’intrusion.
Binance prévoit de rétablir les retraits sous 40 heures, avant dimanche, et prévoit de publier un rapport complet de preuve des réserves lundi.
La plateforme d’échange mène un examen de sécurité à l’échelle de l’entreprise, portant sur les terminaux, l’infrastructure cloud, la gestion des clés privées et la signature des transactions.
#RichardTeng #Binance #ETH #EIP7702 #HackerAlert $BNB $ETH $BNCB
@Binance LATAM Official @Yi He @CZ @Richard Teng @Binance News