$BNB
La faille de sécurité de 6,3 milliards de dollars chez Binance révèle un problème plus grave que le vol de cryptomonnaies.
Il ne s’agit pas simplement d’un nouvel incident de sécurité touchant une plateforme d’échange. Cela soulève de sérieuses questions sur la sécurité opérationnelle au niveau de l’infrastructure.
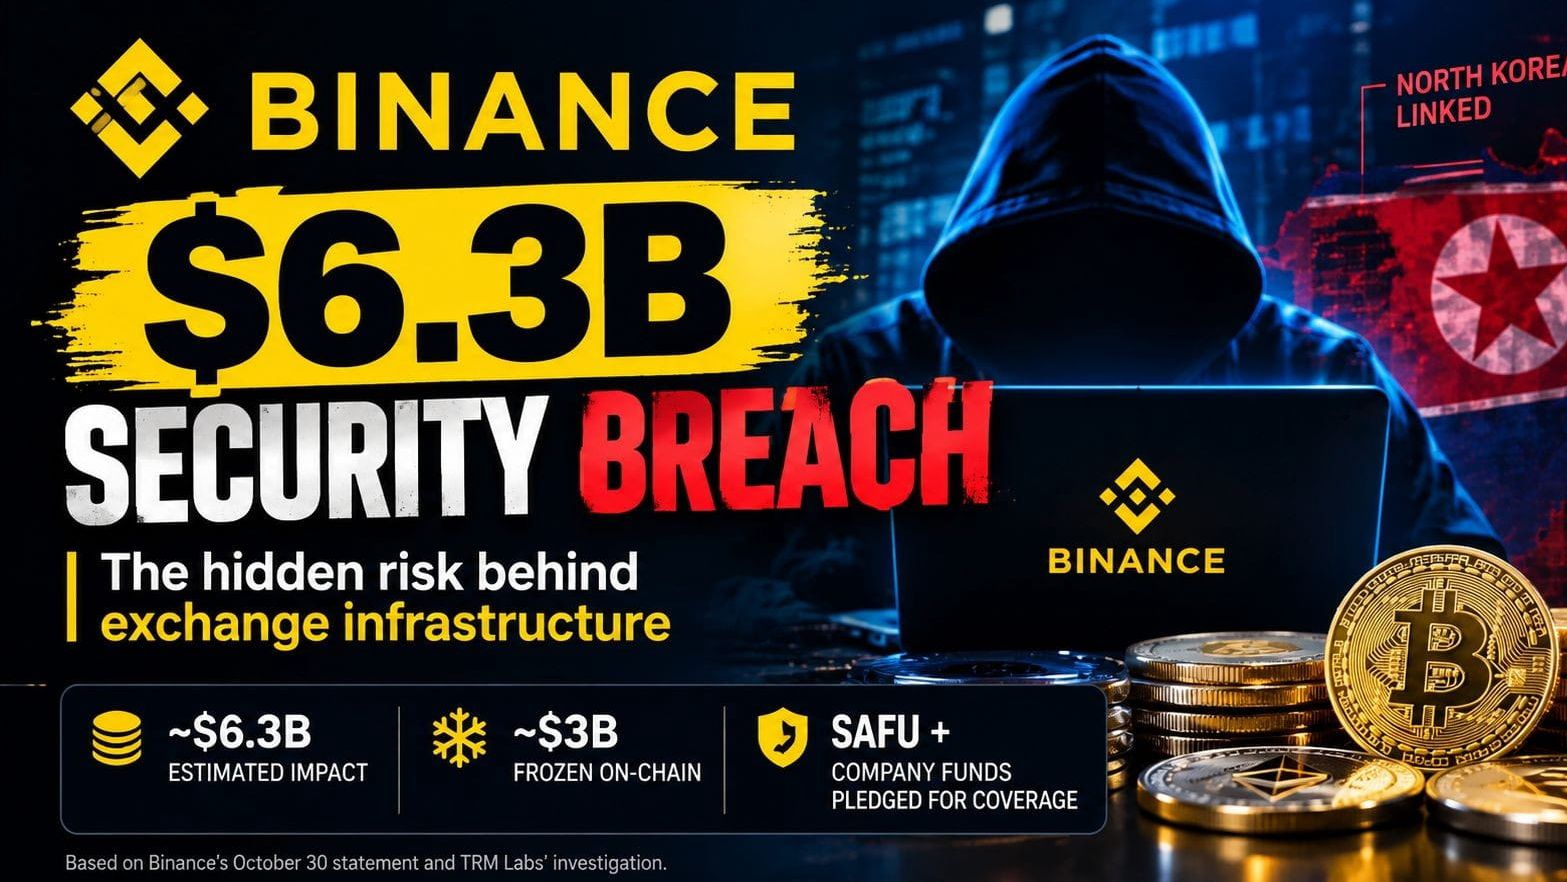
Le 29 octobre, environ 6,3 milliards de dollars d’actifs cryptographiques ont quitté des portefeuilles associés à Binance sur plusieurs blockchains, selon TRM Labs. Binance a depuis reconnu l’incident et déclaré que son enquête préliminaire laisse penser que l’ordinateur portable d’un ingénieur DevOps aurait pu être compromis, ce qui aurait permis d’effectuer des transactions de retrait non autorisées.
Environ 3 milliards de dollars auraient été gelés. Binance affirme qu’elle couvrira les pertes grâce au fonds SAFU et aux fonds de l’entreprise.
Mais voici ce qui, selon moi, mérite davantage d’attention
La principale leçon à tirer n’est pas simplement que des pirates ont découvert une vulnérabilité. C’est que l’accès aux infrastructures critiques peut devenir un risque systémique, même en l’absence de preuve d’une fuite des clés privées des portefeuilles.
Cette distinction est importante.
Les plateformes d’échange de cryptomonnaies peuvent investir massivement dans le stockage à froid, la preuve de réserves et la protection des utilisateurs. Mais si les contrôles d’accès opérationnels, les autorisations internes et les systèmes d’autorisation des retraits échouent, ces protections sont confrontées à un autre type de défi.
Et geler les actifs volés ne revient pas à empêcher la faille initiale.
Le prochain véritable test pour Binance sera la transparence : un rapport technique détaillé après incident, des chiffres de récupération vérifiables de manière indépendante et des contrôles renforcés qui répondent à la défaillance réelle.
Pensez-vous que cet incident va pousser l’ensemble du secteur des plateformes d’échange à repenser sa sécurité opérationnelle ?
La faille de sécurité de 6,3 milliards de dollars chez Binance révèle un problème plus grave que le vol de cryptomonnaies.
Il ne s’agit pas simplement d’un nouvel incident de sécurité touchant une plateforme d’échange. Cela soulève de sérieuses questions sur la sécurité opérationnelle au niveau de l’infrastructure.
Le 29 octobre, environ 6,3 milliards de dollars d’actifs cryptographiques ont quitté des portefeuilles associés à Binance sur plusieurs blockchains, selon TRM Labs. Binance a depuis reconnu l’incident et déclaré que son enquête préliminaire laisse penser que l’ordinateur portable d’un ingénieur DevOps aurait pu être compromis, ce qui aurait permis d’effectuer des transactions de retrait non autorisées.
Environ 3 milliards de dollars auraient été gelés. Binance affirme qu’elle couvrira les pertes grâce au fonds SAFU et aux fonds de l’entreprise.
Mais voici ce qui, selon moi, mérite davantage d’attention
La principale leçon à tirer n’est pas simplement que des pirates ont découvert une vulnérabilité. C’est que l’accès aux infrastructures critiques peut devenir un risque systémique, même en l’absence de preuve d’une fuite des clés privées des portefeuilles.
Cette distinction est importante.
Les plateformes d’échange de cryptomonnaies peuvent investir massivement dans le stockage à froid, la preuve de réserves et la protection des utilisateurs. Mais si les contrôles d’accès opérationnels, les autorisations internes et les systèmes d’autorisation des retraits échouent, ces protections sont confrontées à un autre type de défi.
Et geler les actifs volés ne revient pas à empêcher la faille initiale.
Le prochain véritable test pour Binance sera la transparence : un rapport technique détaillé après incident, des chiffres de récupération vérifiables de manière indépendante et des contrôles renforcés qui répondent à la défaillance réelle.
Pensez-vous que cet incident va pousser l’ensemble du secteur des plateformes d’échange à repenser sa sécurité opérationnelle ?