

#$1.5BInLeveragedCryptoBetsLiquidated
Incident des portefeuilles chauds de Binance – Explication (au 30 octobre 2026)
👉Que s’est-il passé
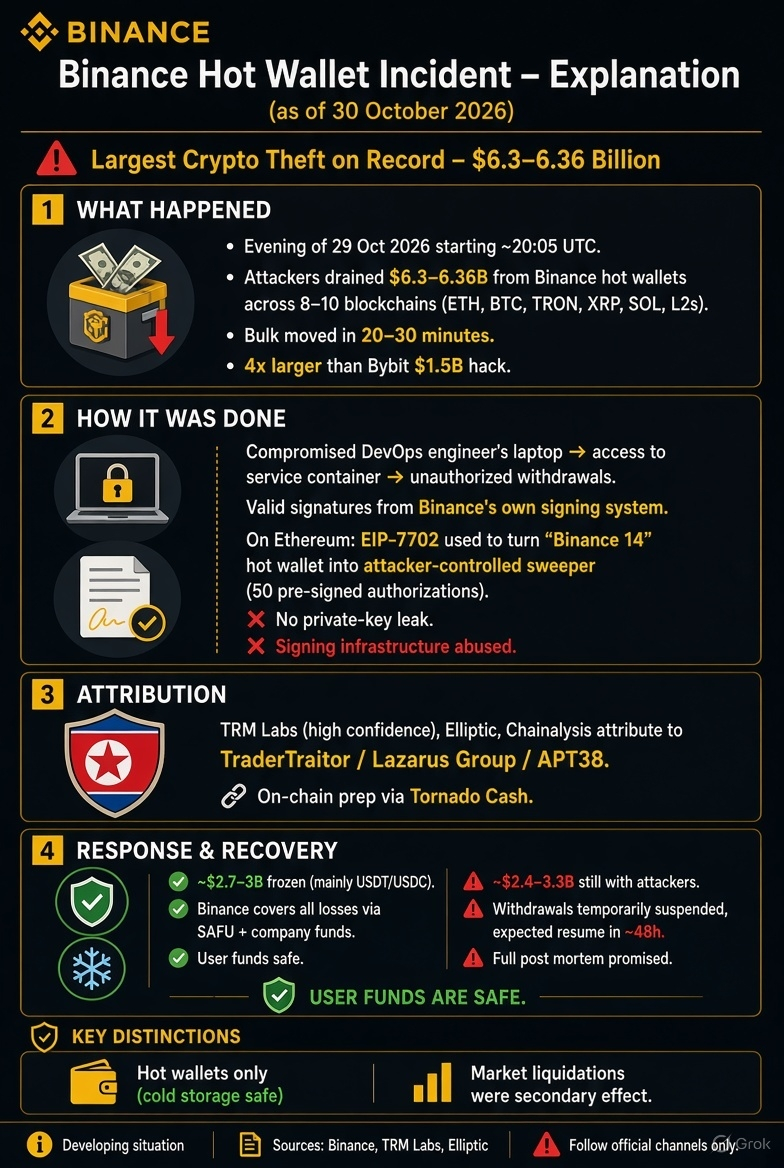
Le soir du 29 octobre 2026 (à partir d’environ 20 h 05 UTC), des attaquants ont siphonné environ 6,3 à 6,36 milliards de dollars des portefeuilles chauds de Binance sur quelque 8 à 10 blockchains (principalement Ethereum, Bitcoin, TRON, XRP Ledger, Solana et plusieurs réseaux de couche 2).
La majeure partie des fonds a été transférée en une courte période d’environ 20 à 30 minutes, ce qui en fait le plus grand vol de cryptomonnaies jamais enregistré — environ quatre fois plus important que le piratage de Bybit, qui avait coûté 1,5 milliard de dollars en février 2025.
👉 Comment l’attaque a été menée (aperçu technique)
Il ne s’agissait pas d’un vol classique de clé privée ni d’un exploit de contrat intelligent au sens traditionnel du terme.
- L’enquête préliminaire de Binance indique que l’ordinateur portable d’un ingénieur DevOps a été compromis. Cela a donné à l’attaquant accès à un conteneur de service interne capable de soumettre des transactions de retrait.
- L’attaquant a obtenu la capacité de générer des signatures valides à partir du propre système de signature des portefeuilles chauds de Binance.
- Sur Ethereum en particulier, les attaquants ont utilisé EIP-7702 (introduit lors de la mise à niveau Pectra de 2025). Cette fonctionnalité permet à un portefeuille ordinaire de déléguer temporairement son fonctionnement à un contrat intelligent. Les attaquants ont soumis 50 autorisations EIP-7702 pré-signées pour un important portefeuille chaud Ethereum de Binance (souvent appelé « Binance 14 »), le transformant en un contrat « sweeper » sous leur contrôle. Ils ont ensuite vidé le portefeuille (et ont continué à balayer les nouveaux dépôts pendant un certain temps).
- Sur les autres chaînes, les transferts étaient des transactions signées ordinaires qui semblaient légitimes parce qu’elles provenaient des propres systèmes de Binance.
Binance a déclaré n’avoir trouvé aucune preuve d’une fuite de clé privée de portefeuille. Les clés elles-mêmes n’ont pas été extraites ; c’est l’infrastructure de signature qui a été détournée.
👉 Attribution
Les sociétés d’analyse de la blockchain TRM Labs (avec un degré de confiance élevé), Elliptic et Chainalysis, ainsi que des enquêteurs spécialisés dans l’analyse on-chain, ont attribué l’attaque à TraderTraitor (également associé au groupe Lazarus / APT38), une unité de pirates informatiques liée à la Corée du Nord, déjà impliquée dans l’exploit de Bybit et d’autres vols majeurs. Les préparatifs on-chain (financement via Tornado Cash, tests de code) et les modes opératoires corroborent cette évaluation. Binance n’a pas publiquement désigné de groupe en particulier.
👉 État de la réponse et du rétablissement
Environ 2,7 à 3 milliards de dollars ont été gelés à ce jour, principalement en stablecoins (USDT par Tether, USDC par Circle et autres), ainsi que certains actifs sur Arbitrum.
Les attaquants ont rapidement échangé une partie des actifs pouvant être gelés contre des actifs qui ne pouvaient pas l’être (principalement de l’ETH et du BTC). Selon les derniers rapports, environ 2,4 à 3,3 milliards de dollars restent sous le contrôle des attaquants.
-> Binance a :
Suspendu temporairement les dépôts et les retraits pendant la poursuite des contrôles de sécurité.
Promis de couvrir toutes les pertes des utilisateurs au moyen de son fonds d’actifs sécurisé pour les utilisateurs (SAFU), ainsi que des fonds de l’entreprise.
Déclaré que les fonds des utilisateurs étaient en sécurité.
Indiqué qu’elle prévoyait de rétablir les retraits dans un délai d’environ 48 heures (sous réserve de la réalisation des contrôles de sécurité).
Promis un rapport technique complet après l’incident ainsi qu’une preuve de réserves actualisée une fois les mesures correctives achevées.
Fait appel aux forces de l’ordre et à des partenaires spécialisés dans l’analyse de la blockchain pour suivre les fonds et les récupérer.
👉 Distinctions importantes
Les portefeuilles chauds ne contiennent qu’une partie des actifs d’une plateforme d’échange (le montant nécessaire aux retraits et aux opérations de trading quotidiennes). La majorité des fonds des utilisateurs est généralement conservée dans des portefeuilles froids, qui n’ont pas été touchés.
Les liquidations sur l’ensemble du marché (environ 1,5 milliard de dollars ou plus de positions à effet de levier) ont été un effet secondaire provoqué par la perte de confiance et la baisse des cours qui en a résulté, et non des pertes directes dues au piratage lui-même.
👀 La situation continue d’évoluer. Les chiffres concernant l’impact total, les montants gelés et les sommes récupérées peuvent encore varier au fil des enquêtes et à mesure que davantage d’actifs sont gelés ou récupérés. Consultez uniquement les communications officielles publiées sur les canaux vérifiés de Binance.



#KOSPIFalls3.53%BackBelow6000 #AmazonSharesFallAbout7%InPremarketTrading #USMidtermElections #BinanceWillListPredictPREDICT