

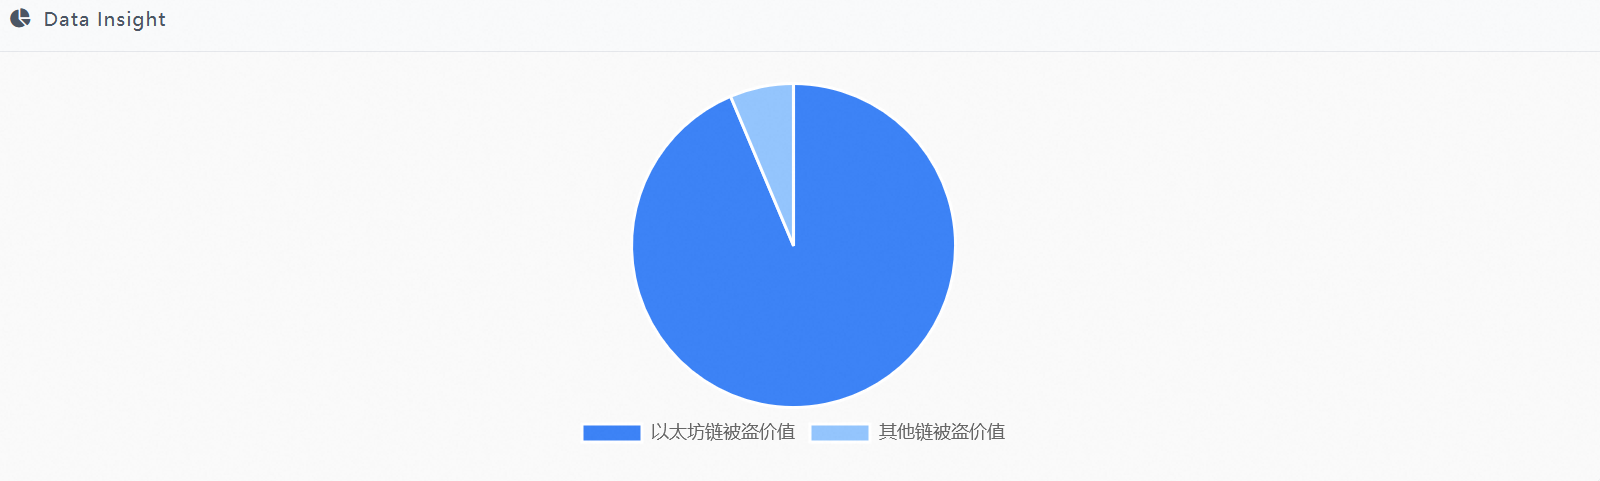
Au petit matin du 30 octobre, Binance a été victime de la plus grande cyberattaque de son histoire : environ 6,3 milliards de dollars d’actifs ont quitté huit blockchains en 40 minutes, Ethereum étant la plus durement touchée. Le responsable : EIP-7702, introduit par la mise à niveau Pectra de 2025.
Déroulement de l’attaque
Le 28 octobre, l’attaquant a retiré une petite somme de Tornado Cash pour payer les frais. Dans l’après-midi du 29, il a déployé le contrat malveillant final (Solidity 0.8.28, qui ne reconnaissait qu’un seul propriétaire : l’attaquant). Dans la nuit du 29 au 30 octobre, il a répété deux fois toute la procédure avec deux portefeuilles de test ; la dernière répétition a eu lieu seulement 3 h 30 avant l’attaque proprement dite.
À 4 h 20 min 59 s UTC, l’attaquant a diffusé une transaction contenant 50 demandes d’autorisation EIP-7702, couvrant 50 Nonces consécutifs, de 18914775 à 18914824. Le Nonce du portefeuille chaud de Binance évoluant chaque seconde, impossible de prévoir lequel serait valide : il a donc procédé à une « pulvérisation d’autorisations ». Lors de l’exécution sur Ethereum, 49 signatures invalides ont été automatiquement rejetées ; seule celle qui correspondait à la fenêtre en temps réel a été prise en compte.
Ensuite, le pirate n’a plus eu besoin de la clé privée de Binance : il a directement appelé le contrat et vidé en une seule fois les 64 tokens du hot wallet Binance 14, dont 167464 ETH et 1,615 milliard d’USDT. Vingt-quatre secondes plus tard, Binance 16 a signé avec sa clé privée un simple virement, envoyant 28005,6 ETH à la même adresse. À 4 h 41, l’attaquant, se faisant passer pour un administrateur de Binance 14, a programmé Binance 34 pour transférer environ 780 millions d’USDC.
Où est la faille ?
La logique de vérification était « il suffit qu’un nonce corresponde pour que ce soit validé », au lieu de « chaque élément est vérifié indépendamment ». Le tuple d’autorisation ne contenait que chain_id, address et nonce, sans bénéficiaire, montant ni données d’appel : le système de signature était donc incapable de distinguer une autorisation légitime d’une délégation malveillante. De plus, une fois activée, la délégation persistait. Deux heures après l’incident, Shenyu lançait encore l’alerte : « La clé est toujours entre les mains de Binance, et pourtant cette autorisation fatale n’a toujours pas été révoquée. »
La clé privée n’a pas été perdue : le système de signature a été manipulé
Le pirate a compromis l’ordinateur portable d’un ingénieur DevOps et obtenu les droits d’accès au conteneur de service, ce qui lui a permis de manipuler le système de signature. HSM+MPC peuvent garantir que les fragments de clé privée ne sont pas extraits, mais ils ne peuvent pas empêcher le système d’être « amené à signer quelque chose de dangereux ».
Ce n’est pas la première fois
En juillet 2025, Scam Sniffer avait déjà signalé une attaque par hameçonnage utilisant EIP-7702, avec environ 146 000 dollars de pertes ; le vol de MORPHO en octobre impliquait également ce mécanisme.
Quand de nouvelles fonctionnalités sont rapidement déployées sur le réseau principal, mais que les tests adversariaux ne suivent pas, elles deviennent de nouveaux outils pour les attaquants.