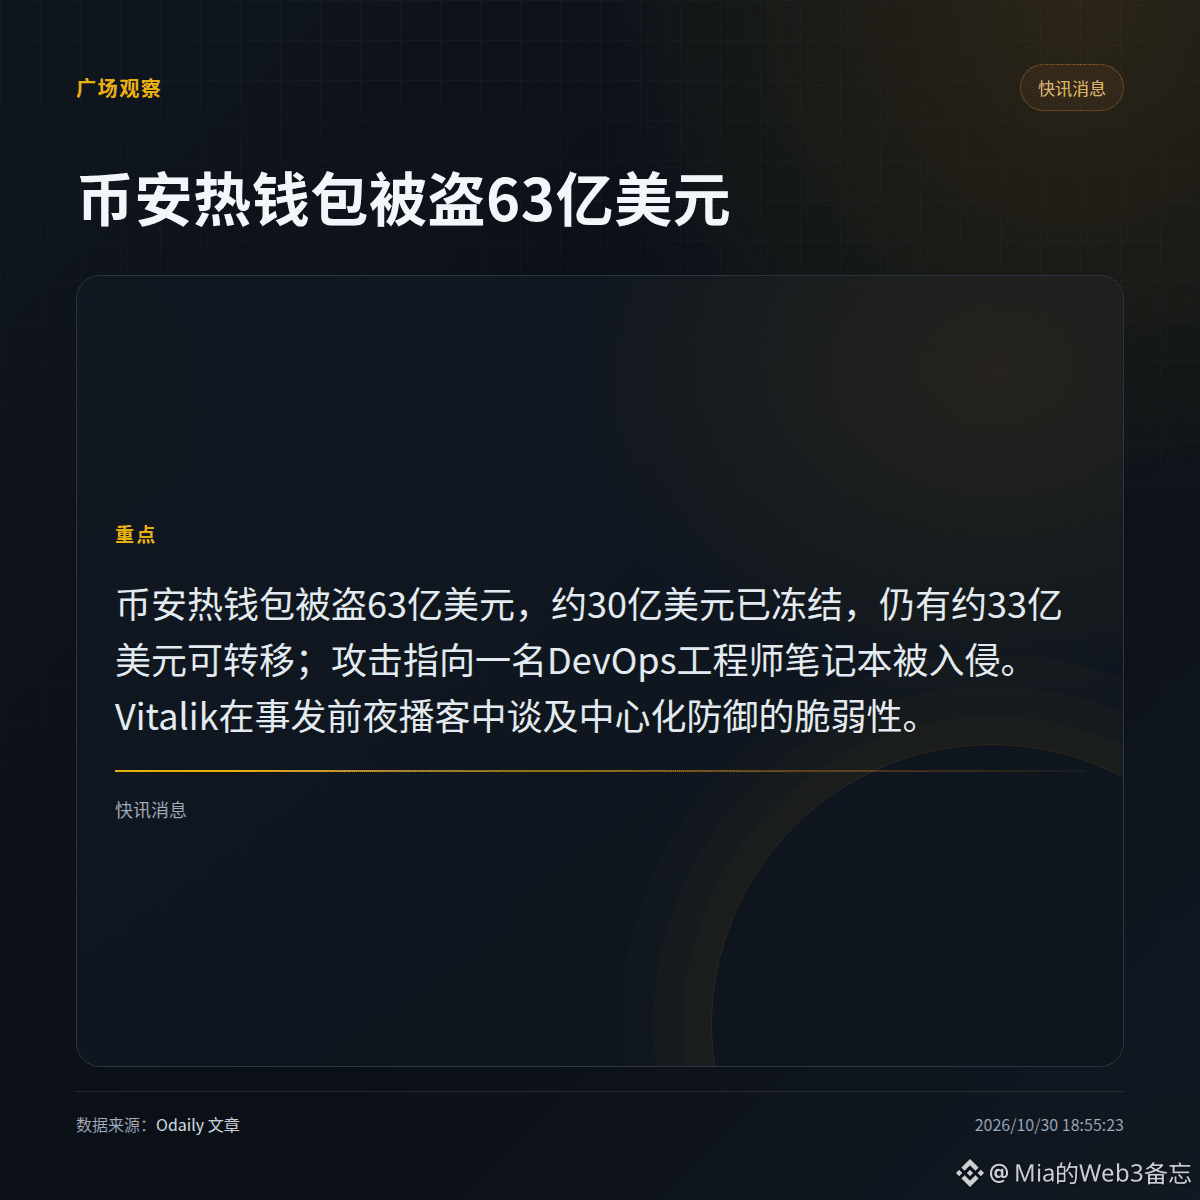
Le 30 octobre, aux premières heures du matin, le portefeuille chaud de Binance s’est fait dérober 6,3 milliards de dollars. Environ 3 milliards de dollars d’actifs concernés ont été gelés, mais les pirates peuvent encore transférer librement quelque 3,3 milliards de dollars.
L’enquête préliminaire officielle pointe vers l’intrusion dans l’ordinateur portable d’un ingénieur DevOps. Les attaquants s’en seraient servis pour accéder aux conteneurs de services et soumettre des transactions de retrait non autorisées.
La veille au soir, dans un podcast de Silicon Valley 101 consacré à l’altruisme efficace, Vitalik a évoqué la vulnérabilité des défenses centralisées, déclarant : « Sans défense décentralisée, on ne peut compter que sur une défense centralisée, qui est plus vulnérable. » Cet article, compilé par Silicon Valley 101 et rédigé par Golem, met ces deux événements en parallèle. Le même jour, Polymarket s’est fait dérober environ 2,7 millions de dollars à la suite d’une intrusion dans son interface utilisateur et a temporairement suspendu les échanges.
Voici l’analyse de Vitalik sur les enjeux de sécurité à l’ère de l’IA : « De légers écarts ou vulnérabilités dans les objectifs ou les systèmes au moment de leur conception peuvent être amplifiés jusqu’à devenir catastrophiques dans des environnements à forte intelligence ou à forte valeur. » Il a réaffirmé le concept de d/acc, qui associe défense, décentralisation et accélérationnisme. Les propos ci-dessus sont tirés du podcast, Bitcoin