Cette fois, ce qu’il faut surtout retenir, ce n’est pas le chiffre de 6,3 milliards de dollars, mais un problème structurel.
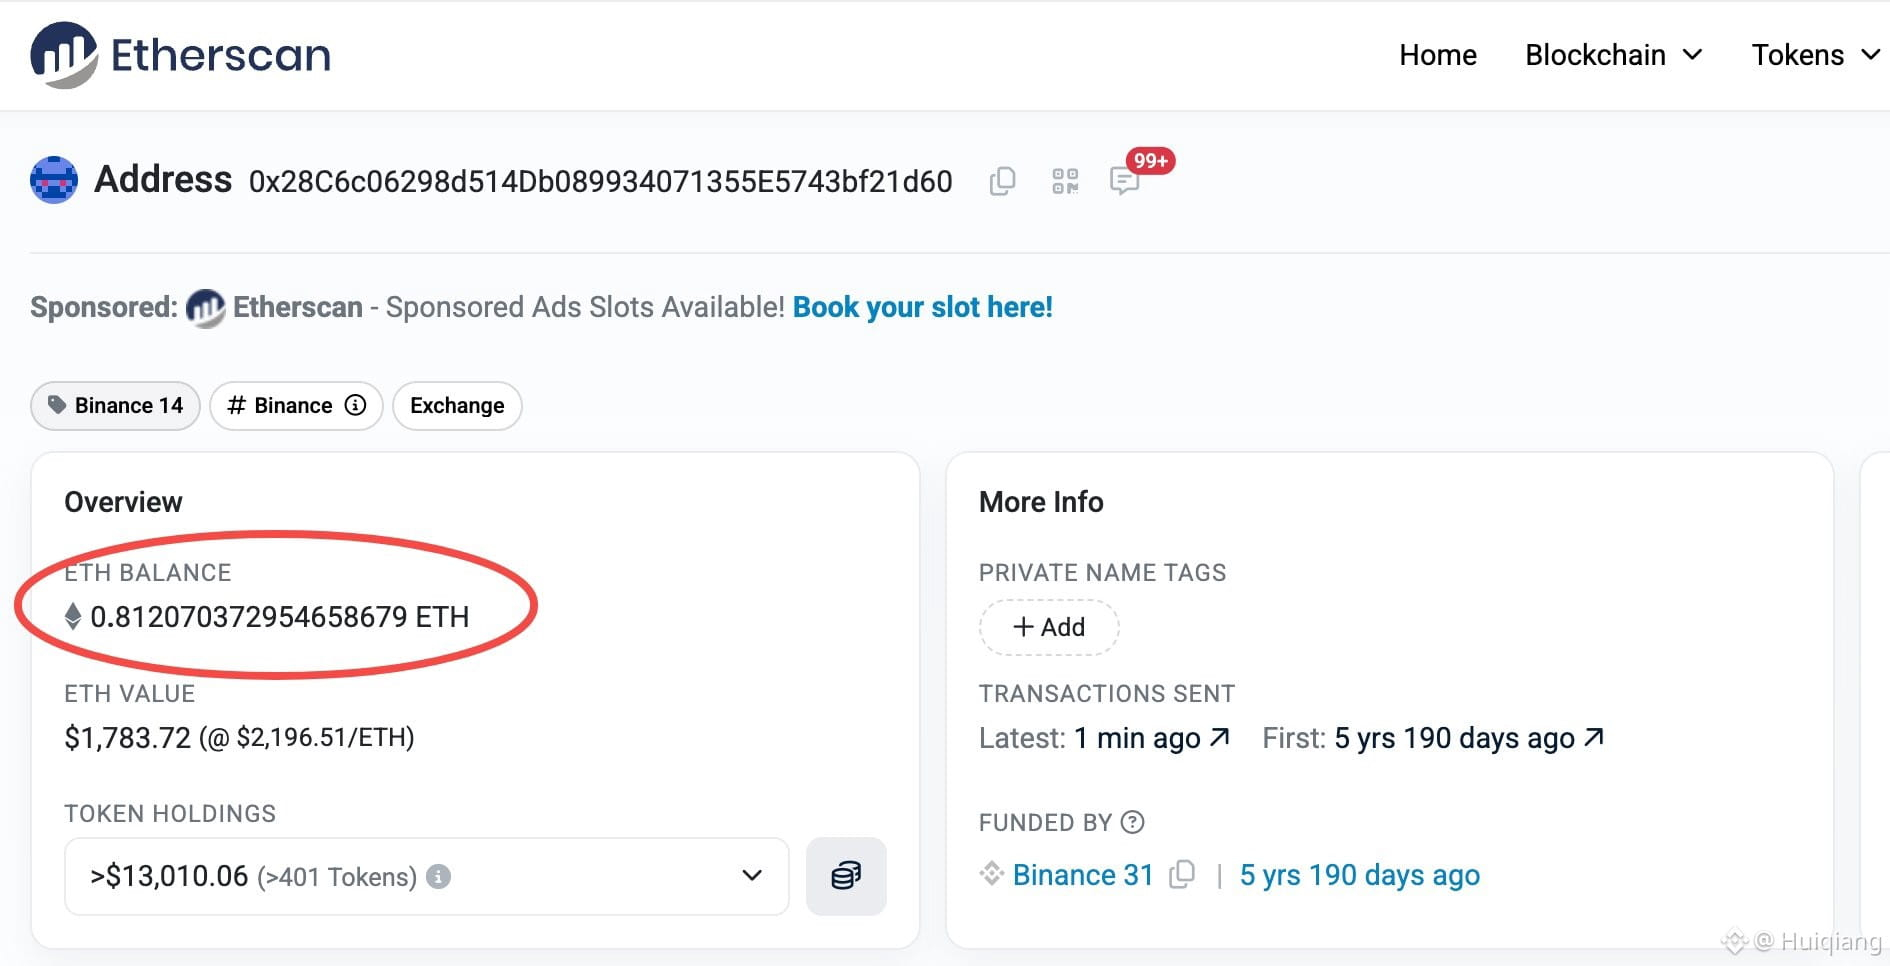
Le Binance 14 qui a été pillé était précisément l’un des portefeuilles recensés dans les preuves de réserves que Binance publie chaque mois. Dans le rapport du 1er octobre, cette adresse détenait 1,26 milliard d’USDT et 89 475 $ETH , répartis sur 37 actifs. Aujourd’hui, si vous la consultez sur Etherscan, son solde est de 0,812 ETH, soit environ 1 784 dollars.
Le problème tient à un chiffre de ce rapport : le taux de réserve en ETH était exactement de 100 %. Aucune marge de sécurité. Les quelque 204 500 ETH volés représentaient 5,6 % des réserves en ETH, faisant tomber le taux de couverture de l’ETH à environ 94 %. Pour les petites positions en ENA, UNI, PEPE et AAVE, la situation est encore plus spectaculaire : entre 7 % et 15 % ont été emportés. L’USDC, qui affichait alors un taux de 108,26 %, disposait au contraire d’une marge.
En somme, une preuve de réserves prouve « combien j’en possède à un instant donné », mais pas « que ces actifs ne peuvent pas être transférés en une seule fois ». Avec une marge de sécurité nulle, un taux de 100 % revient à transformer tout imprévu en déficit.
La méthode mérite aussi d’être retenue : l’attaquant a utilisé EIP-7702 pour déléguer à un contrat le contrôle du portefeuille, puis a signé en une seule fois les autorisations correspondant à 50 nonces. Ainsi, un seul appel à sweep() a suffi pour transférer les ETH et 63 jetons. Les frais de gas se sont élevés à 0,93 dollar.
Binance affirme que les pertes seront entièrement couvertes par le fonds SAFU et les fonds de l’entreprise, et indique avoir gelé environ 3 milliards de dollars à ce jour. TRM Labs et Chainalysis attribuent tous deux l’attaque, avec un haut degré de confiance, au groupe nord-coréen TraderTraitor. Binance n’a pas encore confirmé officiellement cette attribution.
Le Binance 14 qui a été pillé était précisément l’un des portefeuilles recensés dans les preuves de réserves que Binance publie chaque mois. Dans le rapport du 1er octobre, cette adresse détenait 1,26 milliard d’USDT et 89 475 $ETH , répartis sur 37 actifs. Aujourd’hui, si vous la consultez sur Etherscan, son solde est de 0,812 ETH, soit environ 1 784 dollars.
Le problème tient à un chiffre de ce rapport : le taux de réserve en ETH était exactement de 100 %. Aucune marge de sécurité. Les quelque 204 500 ETH volés représentaient 5,6 % des réserves en ETH, faisant tomber le taux de couverture de l’ETH à environ 94 %. Pour les petites positions en ENA, UNI, PEPE et AAVE, la situation est encore plus spectaculaire : entre 7 % et 15 % ont été emportés. L’USDC, qui affichait alors un taux de 108,26 %, disposait au contraire d’une marge.
En somme, une preuve de réserves prouve « combien j’en possède à un instant donné », mais pas « que ces actifs ne peuvent pas être transférés en une seule fois ». Avec une marge de sécurité nulle, un taux de 100 % revient à transformer tout imprévu en déficit.
La méthode mérite aussi d’être retenue : l’attaquant a utilisé EIP-7702 pour déléguer à un contrat le contrôle du portefeuille, puis a signé en une seule fois les autorisations correspondant à 50 nonces. Ainsi, un seul appel à sweep() a suffi pour transférer les ETH et 63 jetons. Les frais de gas se sont élevés à 0,93 dollar.
Binance affirme que les pertes seront entièrement couvertes par le fonds SAFU et les fonds de l’entreprise, et indique avoir gelé environ 3 milliards de dollars à ce jour. TRM Labs et Chainalysis attribuent tous deux l’attaque, avec un haut degré de confiance, au groupe nord-coréen TraderTraitor. Binance n’a pas encore confirmé officiellement cette attribution.