


Polymarket a repris les échanges sur sa plateforme internationale le 29 octobre 2026, après avoir été contraint de les interrompre brièvement en raison de la compromission d’un script de surveillance. La plateforme a suspendu les ordres, interrompu les activités des relayeurs et promis de rembourser ses clients. La plateforme américaine distincte n’a pas été touchée.
Un script de surveillance qui s’est introduit dans des sessions de trading en cours
Hudson Rock a découvert une charge malveillante de 15 187 octets dans le script de surveillance des utilisateurs réels de DebugBear. Elle a pu accéder aux informations de compte enregistrées, découvrir les clients autorisés des traders et tenter de vendre des positions ainsi que de transférer des jetons.
Le code du site de Polymarket montrait également que le script de DebugBear avait été supprimé. L’attaque semble avoir exploité du code exécuté sur le site web, plutôt qu’une faille dans ses contrats intelligents.
Mode annulation uniquement, puis correctif avant 15 h, heure de l’Est
Le 29 octobre 2026, Polymarket a placé sa plateforme d’échange internationale en mode annulation uniquement. Le compte d’état de la plateforme a indiqué qu’un fournisseur avait été compromis et que l’affaire avait été signalée aux forces de l’ordre britanniques.
Le 29 octobre 2026, vers 15 h, heure de l’Est, les échanges ont repris sur Polymarket. L’entreprise a annoncé sa politique de remboursement. Selon CNBC, les clients ayant perdu moins de 10 000 $ devraient recevoir leur remboursement d’ici au 30 octobre 2026. En revanche, les clients ayant perdu davantage doivent d’abord signer une décharge. Bien que l’entreprise ait communiqué ses intentions concernant les remboursements, elle ne confirme pas qu’un quelconque remboursement a été effectué.
DebugBear a conseillé à ses clients de retirer son code
DebugBear a également reconnu l’existence d’un problème de sécurité. Le 29 octobre 2026, l’entreprise a exhorté ses clients à supprimer son code de surveillance pendant que des spécialistes enquêtaient sur l’incident.
Nous sommes touchés par un incident de sécurité en cours. Si vous utilisez notre produit RUM, veuillez supprimer le code intégré de votre site web.
— DebugBear (@DebugBear) 29 octobre 2026
Cet avertissement a mis en lumière une préoccupation plus générale. Des scripts tiers peuvent s’exécuter sur des sites web légitimes. S’ils sont compromis, ils peuvent accéder aux sessions de navigation actives des utilisateurs.
Estimations préliminaires des pertes et pertes confirmées
Pour l’instant, l’ampleur des pertes financières reste incertaine. Betting Intelligence et Polysights ont retracé au moins 2,7 millions de dollars de retraits impliquant 710 portefeuilles le 29 octobre 2026, a rapporté CNBC.
Par ailleurs, Hudson Rock a repéré environ 2,19 millions de dollars à une adresse de réception de secours. Toutefois, ce solde ne permet pas d’établir le montant dérobé. Polymarket n’a pas encore confirmé le total des pertes.
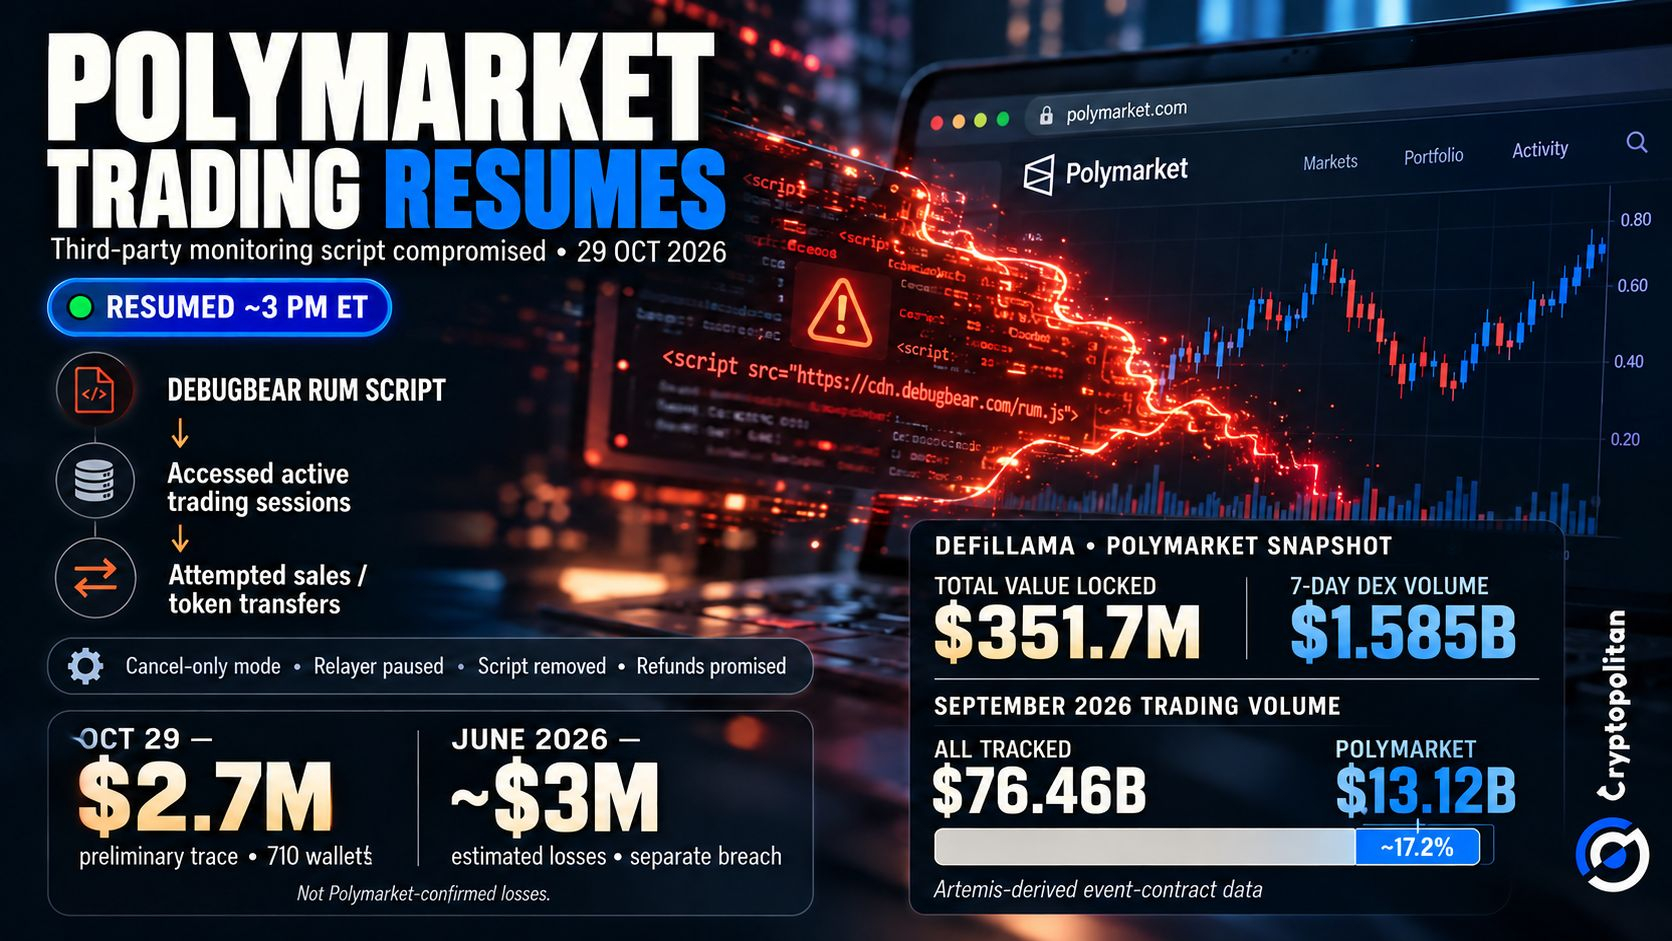 Piratage de Polymarket via DebugBear : état des échanges, pertes estimées à 2,7 millions de dollars et données de marché
Deux défaillances antérieures chez des fournisseurs, sans cause commune
Ce n’est pas le premier problème de sécurité lié à un fournisseur rencontré par Polymarket. En juin 2026, Halborn et TechCrunch ont fait état d’une attaque par script malveillant. Celle-ci aurait drainé environ 3 millions de dollars d’au moins 11 portefeuilles. Polymarket avait également promis des remboursements à l’époque.
Auparavant, en décembre 2025, une violation distincte chez un fournisseur d’authentification avait touché les comptes d’utilisateurs. Cryptopolitan et CertiK ont tous deux documenté l’incident.
Les trois cas impliquaient des fournisseurs externes. Cependant, rien ne permet de les relier au même pirate ou à une même cause sous-jacente.
Ce que la répétition des incidents impliquant des fournisseurs signifie pour un secteur de 78 milliards de dollars
Ces incidents à répétition surviennent alors que les marchés de prédiction attirent davantage d’activité de négociation. Un rapport fondé sur les données d’Artemis a recensé 76,46 milliards de dollars de volume d’échanges sur les marchés suivis en septembre 2026. Polymarket en représentait 13,12 milliards. Ces chiffres correspondent à l’activité de négociation, et non aux actifs détenus.
Cette croissance met davantage en évidence les enjeux de sécurité. CertiK avertit que les plateformes combinant des services web traditionnels et la technologie blockchain peuvent tout de même présenter des vulnérabilités centralisées.
De tels risques pourraient également décourager les investisseurs institutionnels. Selon Jefferies, les fonds spéculatifs manifestent de l’intérêt, mais restent prudents. Les préoccupations liées à la liquidité, à la conformité et à la réputation continuent de les freiner.
Par ailleurs, KPMG souligne les responsabilités distinctes des fournisseurs, des courtiers, des plateformes d’échange et des chambres de compensation. Les plateformes d’échange réglementées aux États-Unis doivent satisfaire à des exigences en matière de surveillance, de sécurité des systèmes et de protection des participants. Toutefois, ces règles ne s’appliquent pas automatiquement à Polymarket International.
Pour Polymarket, la reprise des échanges ne représente qu’une partie du défi. Le véritable enjeu est de savoir si l’entreprise pourra gérer les risques liés aux fournisseurs externes et regagner la confiance des utilisateurs.
Ne vous contentez pas de lire l’actualité crypto. Comprenez-la. Abonnez-vous à notre infolettre. C’est gratuit.