
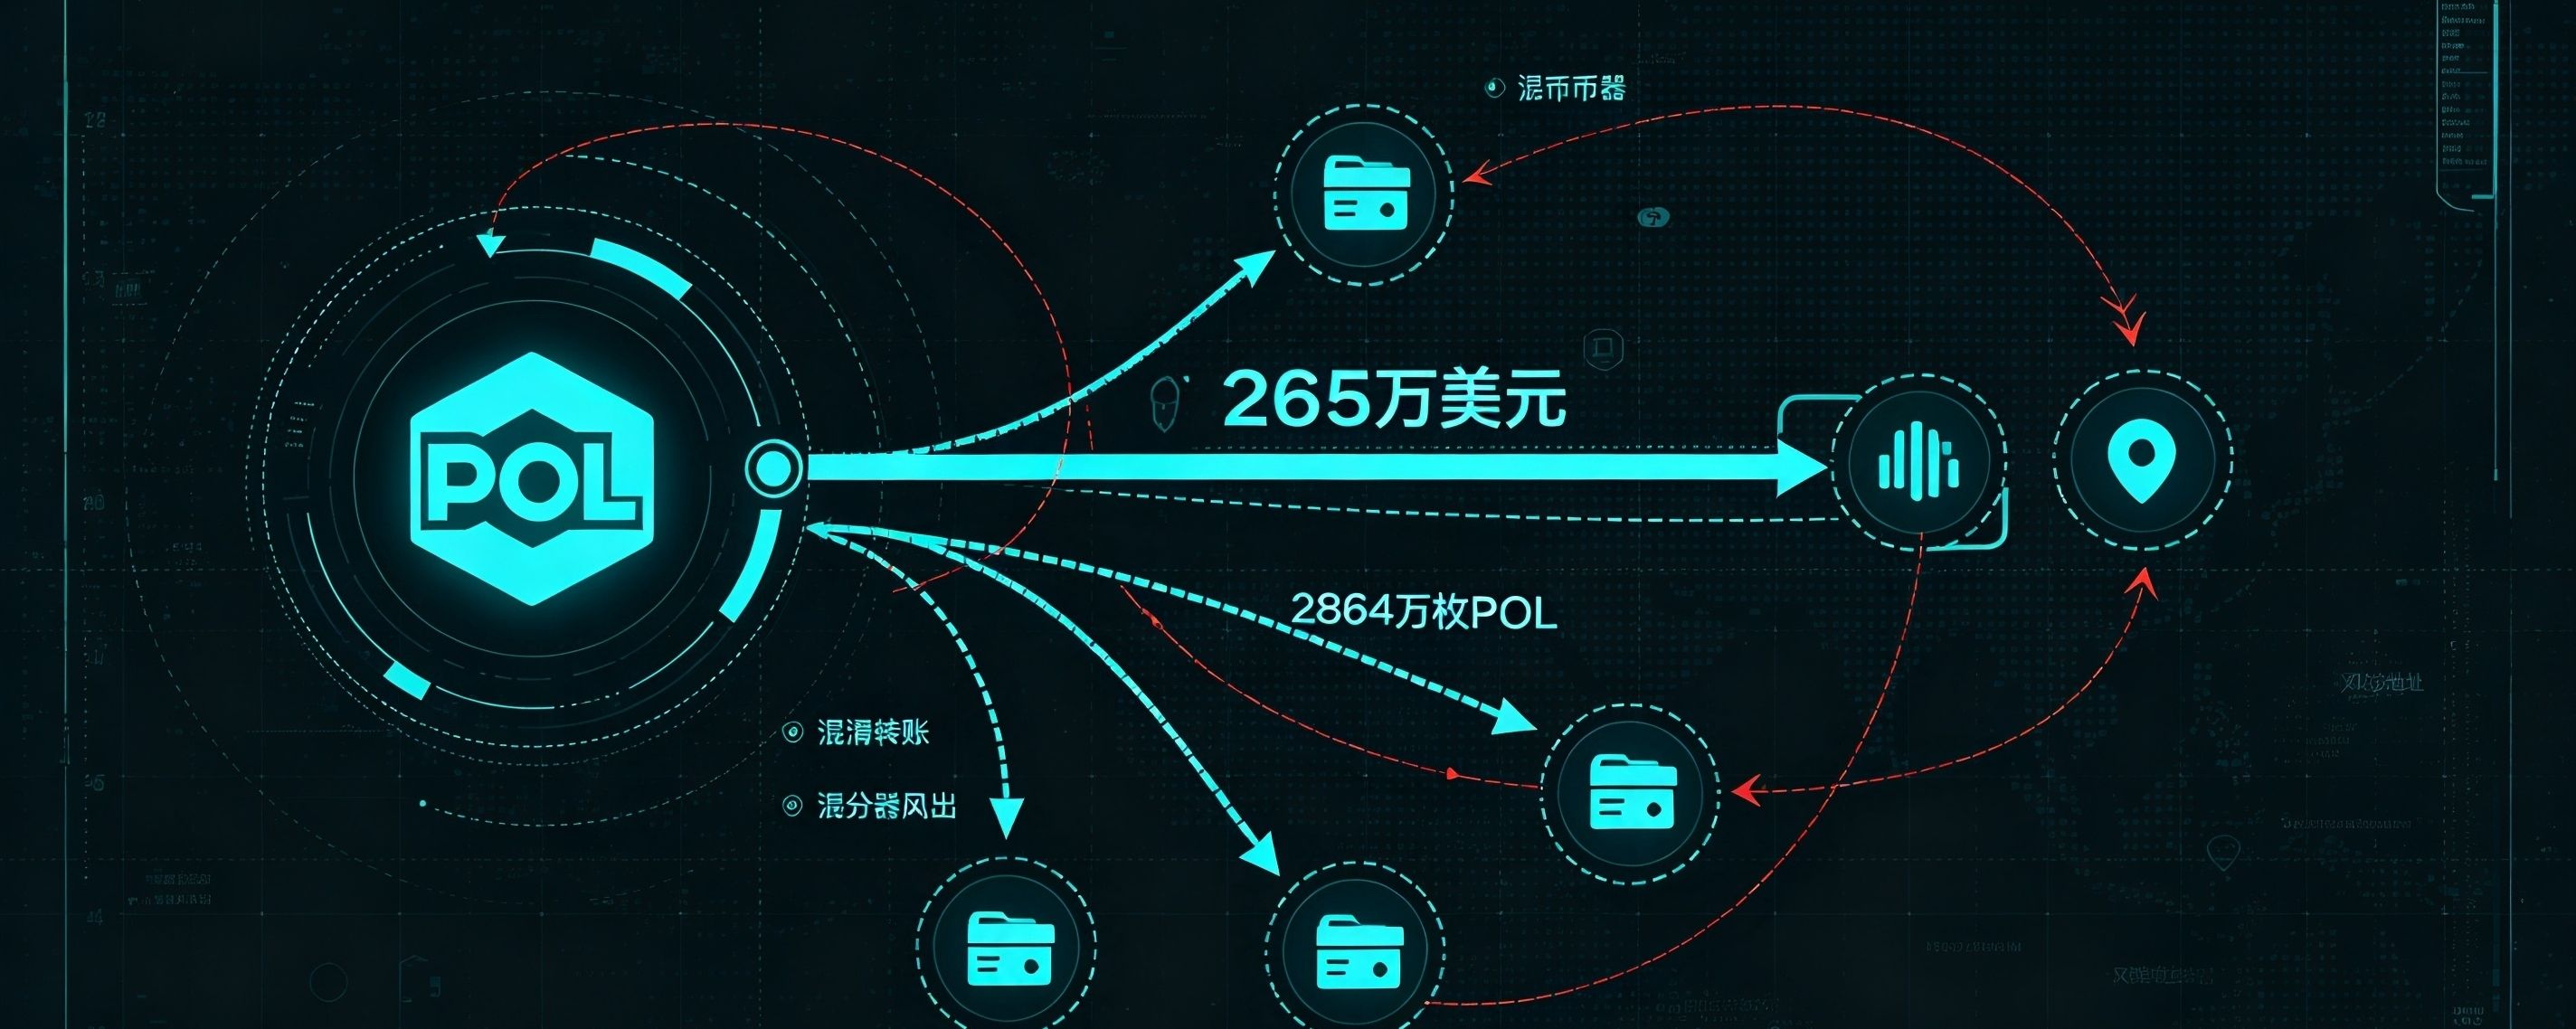

Les données d’enquête on-chain montrent que l’adresse soupçonnée d’appartenir à l’attaquant de Polymarket a converti les fonds dérobés en jetons POL d’une valeur d’environ 2,65 millions de dollars, puis a transféré en plusieurs transactions un total de 28,64 millions de POL. Les opérations de brouillage des fonds se poursuivent, compliquant considérablement le traçage on-chain.
Cette attaque relève d’une compromission de la chaîne d’approvisionnement d’un tiers. Le pirate a exploité un script de surveillance DebugBear modifié pour y injecter du code malveillant. Lorsque les utilisateurs consultaient une page, le script dérobait leurs identifiants de session et leurs clés API, vendait automatiquement leurs positions sur les marchés prédictifs, puis transférait les actifs. L’incident a touché près d’un millier de comptes utilisateurs. Polymarket a confirmé l’origine de la faille, désactivé le service à risque et promis d’indemniser intégralement les utilisateurs lésés. L’affaire a également été transmise aux autorités chargées de l’application de la loi.
Du point de vue des flux financiers, les attaquants ont d’abord converti les USDC et USDC.e volés en POL, puis ont réparti les fonds en plusieurs virements importants. Selon les analyses du marché, convertir les fonds en POL avant de les transférer par lots est une stratégie classique de blanchiment employée par les hackers. L’objectif est de contourner le mécanisme de gel en un clic des émetteurs de stablecoins et de réduire le risque de blocage des actifs. Pour l’instant, aucun transfert massif de ces POL vers des plateformes d’échange n’a été observé ; leur destination reste sous surveillance.
Des chercheurs en sécurité rappellent qu’il s’agit de la deuxième attaque de la chaîne d’approvisionnement du front-end de ce type visant Polymarket au cours des six derniers mois. Les contrats intelligents de la plateforme n’ont pas été compromis ; le risque se concentre sur des scripts intégrés provenant de tiers. Ces attaques sont extrêmement difficiles à détecter, et les utilisateurs ont du mal à déterminer si les fenêtres contextuelles et les demandes de signature affichées sur la page font bien partie des interactions natives de la plateforme. Si ces POL continuent d’affluer vers des plateformes d’échange centralisées, ils exerceront une pression à la vente sur le marché du POL. S’ils continuent plutôt à être répartis et transférés entre plusieurs portefeuilles, le délai nécessaire pour en retracer l’origine s’allongera encore. Les attaques visant la chaîne d’approvisionnement des actifs crypto sont difficiles à prévenir. Il est conseillé aux utilisateurs qui effectuent des transactions fréquentes de révoquer régulièrement les autorisations et d’éviter de rester connectés à leur compte sur le site pendant de longues périodes.
\u003cc-26/\u003e
