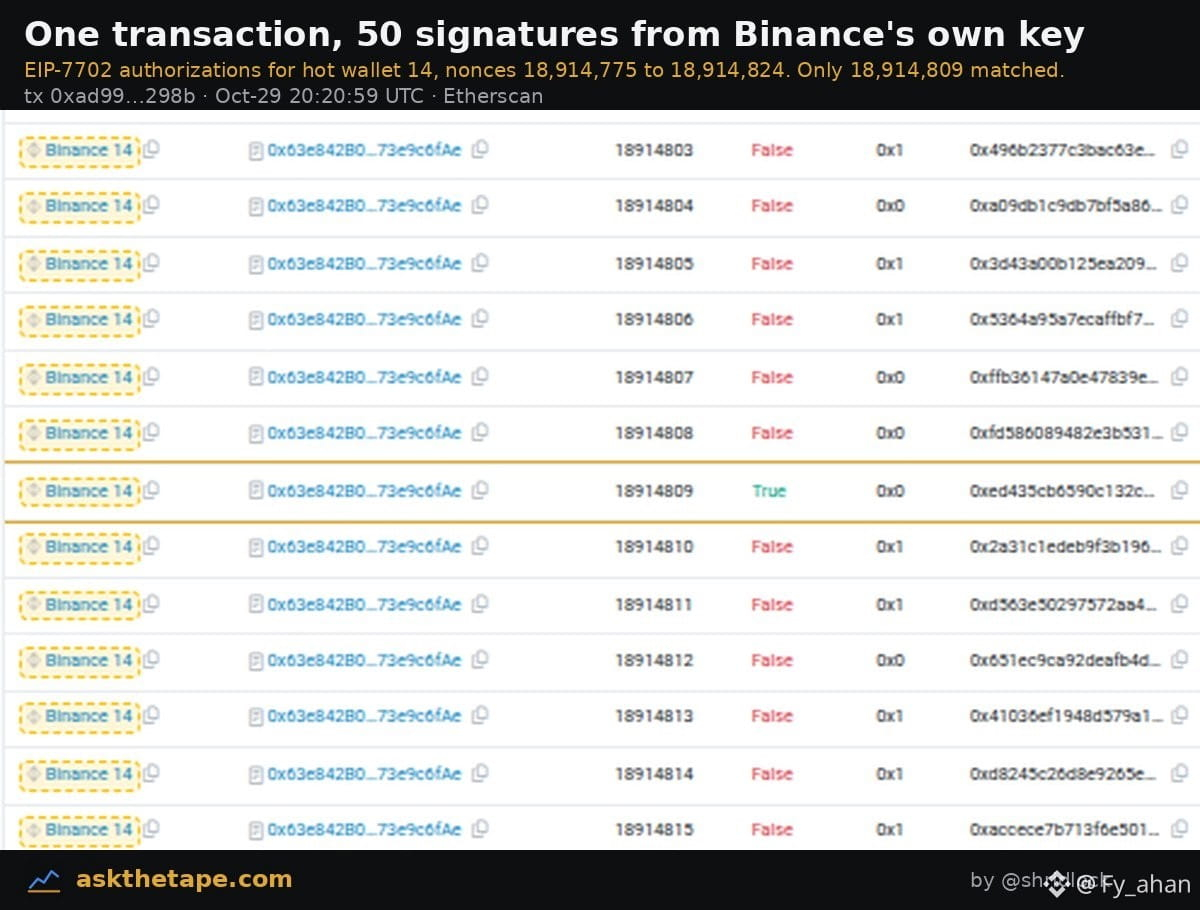
La chaîne complète de l’attaque contre Binance, reconstituée à partir des données brutes on-chain.
À 20 h 21 UTC, une transaction a transféré à un contrat de l’attaquant les droits d’accès au portefeuille chaud n° 14.
L’attaquant avait obtenu à l’avance 50 autorisations EIP-7702 signées avec la clé privée de Binance, couvrant des nonces consécutifs : de 18 914 775 à 18 914 824.
Impossible pour lui de prévoir le nonce actuel du portefeuille : il a diffusé toutes les autorisations en bloc, et l’une d’elles correspondait exactement au nonce. L’autorisation a donc pris effet.
La principale question reste entière : comment l’attaquant a-t-il obtenu ces signatures ?
L’adresse à l’origine de l’attaque, 0x7c86…5ca0, est désormais identifiée sur Etherscan comme « Binance Hot Wallet Exploiter ». Les trois transactions de transfert des fonds ont toutes été émises depuis cette adresse.
Les fonds destinés au gas avaient été préparés bien à l’avance via Tornado Cash : trois retraits depuis le pool de 0,1 ETH. Le premier a eu lieu le 28 octobre à 07 h 39 UTC, soit 37 heures avant l’attaque, pour préparer le terrain.
À l’heure actuelle, 94 % des ETH volés sont toujours bloqués sur l’adresse de l’attaquant. Nous suivons de près les prochaines avancées de l’équipe de suivi de Binance.
À 20 h 21 UTC, une transaction a transféré à un contrat de l’attaquant les droits d’accès au portefeuille chaud n° 14.
L’attaquant avait obtenu à l’avance 50 autorisations EIP-7702 signées avec la clé privée de Binance, couvrant des nonces consécutifs : de 18 914 775 à 18 914 824.
Impossible pour lui de prévoir le nonce actuel du portefeuille : il a diffusé toutes les autorisations en bloc, et l’une d’elles correspondait exactement au nonce. L’autorisation a donc pris effet.
La principale question reste entière : comment l’attaquant a-t-il obtenu ces signatures ?
L’adresse à l’origine de l’attaque, 0x7c86…5ca0, est désormais identifiée sur Etherscan comme « Binance Hot Wallet Exploiter ». Les trois transactions de transfert des fonds ont toutes été émises depuis cette adresse.
Les fonds destinés au gas avaient été préparés bien à l’avance via Tornado Cash : trois retraits depuis le pool de 0,1 ETH. Le premier a eu lieu le 28 octobre à 07 h 39 UTC, soit 37 heures avant l’attaque, pour préparer le terrain.
À l’heure actuelle, 94 % des ETH volés sont toujours bloqués sur l’adresse de l’attaquant. Nous suivons de près les prochaines avancées de l’équipe de suivi de Binance.