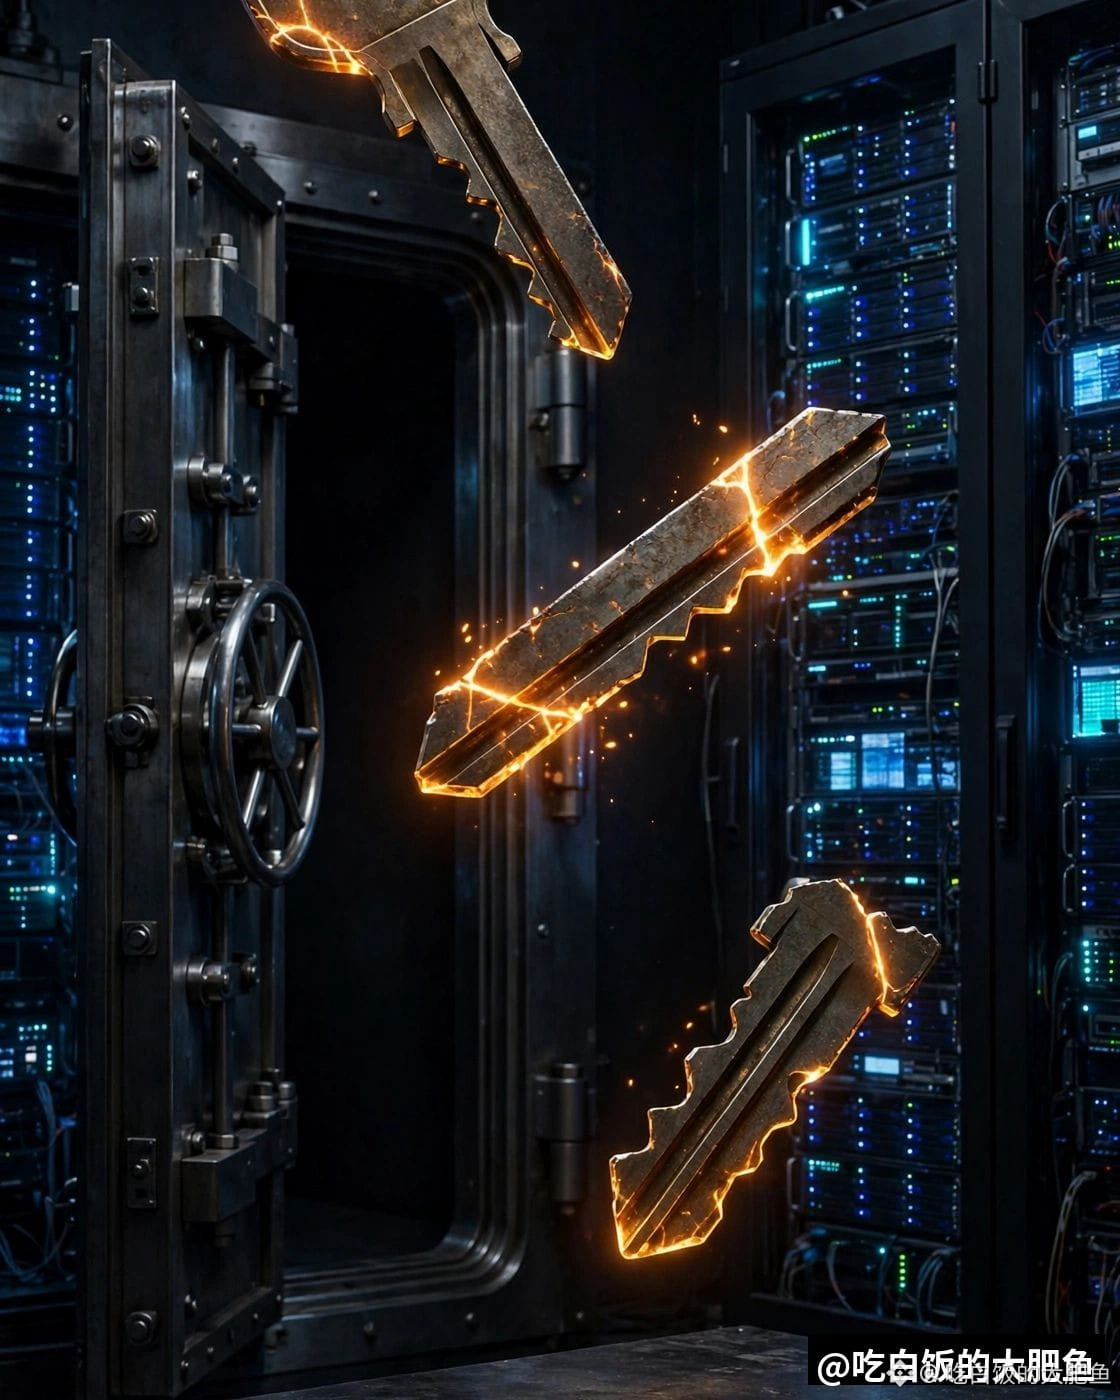
Ce que les banques craignent le plus, ce n’est pas la baisse des cryptos, mais le vol des clés — et cette fois, Google a carrément fractionné la clé.
Le 28 octobre, lors du premier symposium sur les actifs numériques organisé par Google Cloud à New York, Google a présenté Google Multi-Party Compute (MPC), destiné aux banques et autres institutions financières pour les aider à conserver et transférer des cryptoactifs et des actifs tokenisés. Le produit est pour l’instant en préversion privée et n’est pas encore largement disponible. Son lancement commercial est prévu début 2027, et son prix n’a pas été annoncé.
Le principe est simple : la clé privée complète ne se trouve jamais en un seul endroit, mais est fractionnée en plusieurs parts réparties entre Google Cloud, le matériel propre à la banque et d’autres clouds. Avant qu’une transaction soit signée, elle doit passer par un moteur de règles : plafonds de montant, restrictions sur les destinations et approbations de plusieurs services doivent tous être respectés. Les clients conservent leurs propres éléments de clé. Le système prend également en charge la récupération des clés et pourra, à terme, être mis à niveau pour résister aux attaques quantiques.
Les chiffres de contexte expliquent aussi pourquoi les banques s’intéressent d’abord à cette question : selon Chainalysis, 43,8 % des cryptoactifs volés en 2024 l’ont été à la suite d’une fuite de clés privées. Selon DeFiLlama, au mois de juin de cette année, les projets blockchain avaient perdu au total 16,69 milliards de dollars à cause de piratages, dont environ 40 % liés à des fuites de clés privées. Alphabet, la maison mère de Google, utilise déjà ce système pour ses propres actifs numériques ; le jeton boursier associé est $GOOGL .
À mon avis, ce qui a toujours freiné l’arrivée des banques, ce n’est pas l’absence de blockchain, mais leur hésitation à confier à une entreprise les clés permettant de déplacer leur argent. Fractionner les clés et imposer un contrôle avant toute signature, c’est inscrire « ne me faites pas entièrement confiance » dans l’architecture — et c’est plus concret que de simples slogans. Mais une préversion privée ne signifie pas que le produit est lancé. Le vrai test viendra après son lancement commercial, début 2027 : combien de banques lui confieront réellement des actifs de grande valeur ? Qui prendra la responsabilité en cas de mauvaise configuration des règles ou de blocage des approbations ? Avant de parler de norme du secteur, les acteurs voudront d’abord voir la liste des partenaires de conception et les premiers déploiements à grande échelle.