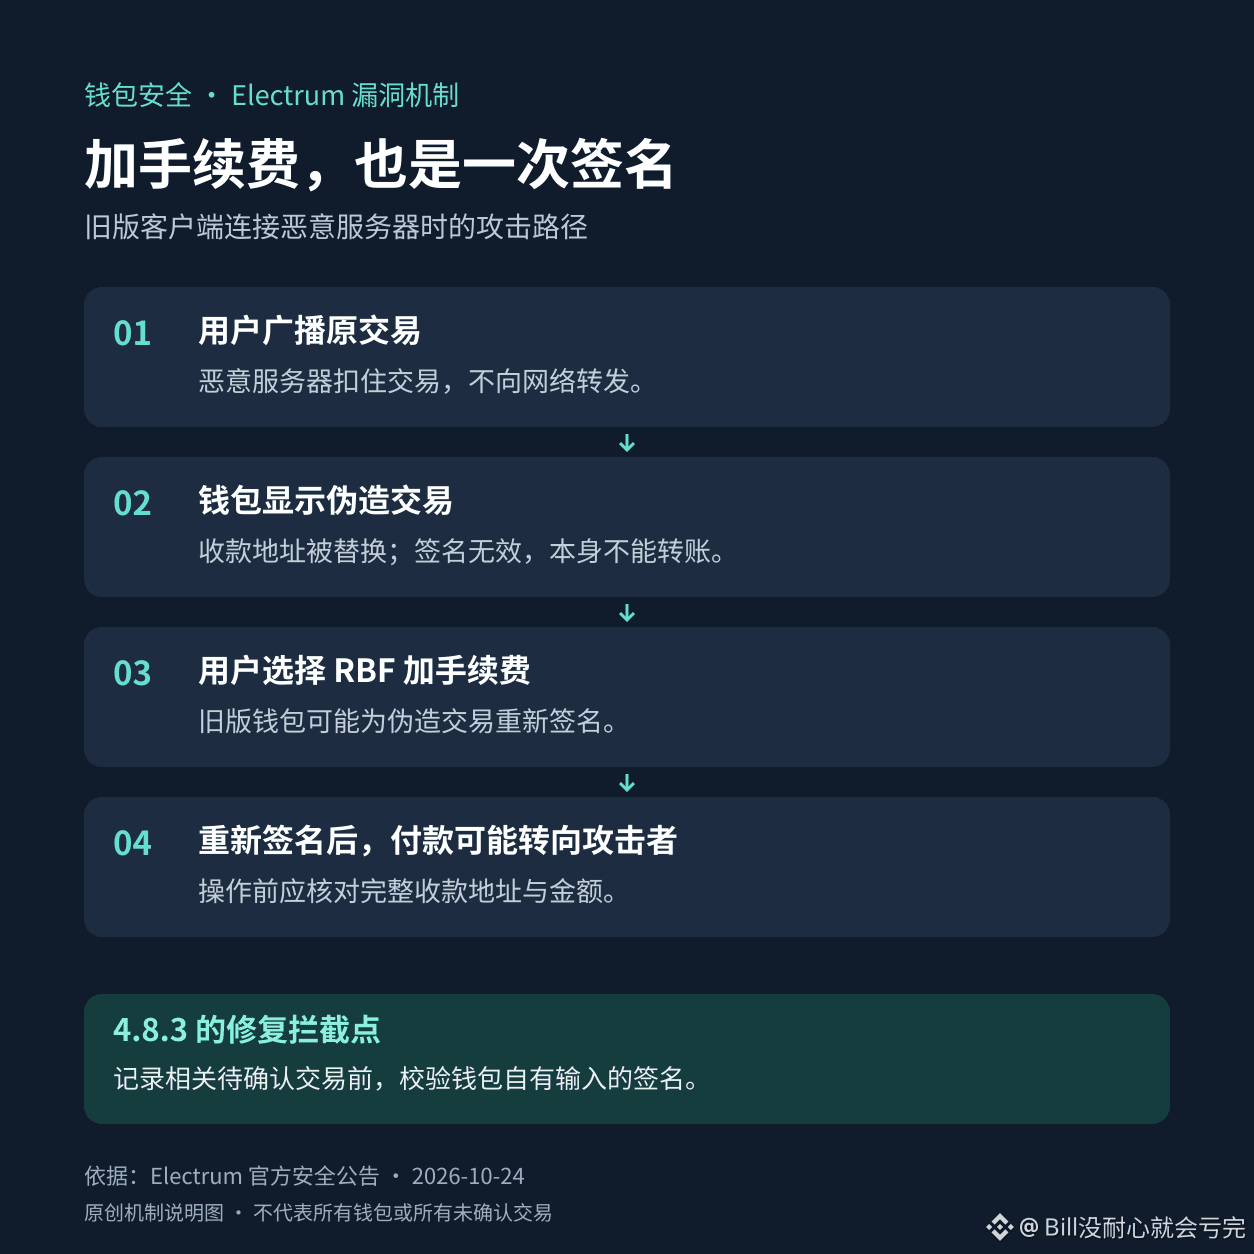

Dans Electrum, ajouter des frais à un transfert implique aussi de vérifier à nouveau l’adresse du destinataire. La vulnérabilité révélée le 24 octobre exploitait précisément l’habitude des utilisateurs de croire qu’ils ne faisaient qu’accélérer la transaction initiale.
Selon l’avis de sécurité officiel, un serveur malveillant peut retenir une transaction qui vient d’être diffusée, puis renvoyer à une ancienne version du portefeuille une fausse transaction dont l’adresse du destinataire a été remplacée. Sa signature est invalide et elle ne peut pas transférer directement des bitcoins ; mais si l’utilisateur lui applique le RBF pour ajouter des frais, le portefeuille peut la signer à nouveau, rendant le paiement effectif.
L’avis précise également que l’adresse de l’attaquant a été conçue pour correspondre aux quatre derniers caractères de l’adresse initiale. Un simple coup d’œil à la fin de l’adresse peut donc facilement faire passer le problème inaperçu.
Les versions antérieures à la 4.8.3 sont concernées ; la version 4.8.3 intègre les vérifications de signature correspondantes. Les utilisateurs d’Electrum peuvent d’abord vérifier les mises à jour sur electrum.org et vérifier la signature du téléchargement ; avant chaque signature, y compris lors de l’ajout de frais, vérifiez l’adresse complète du destinataire et le montant.
Il s’agit d’un risque lié à l’utilisation du portefeuille ; la mise à niveau ne remplace pas la vérification avant signature. Les cryptoactifs restent exposés aux fluctuations de prix.
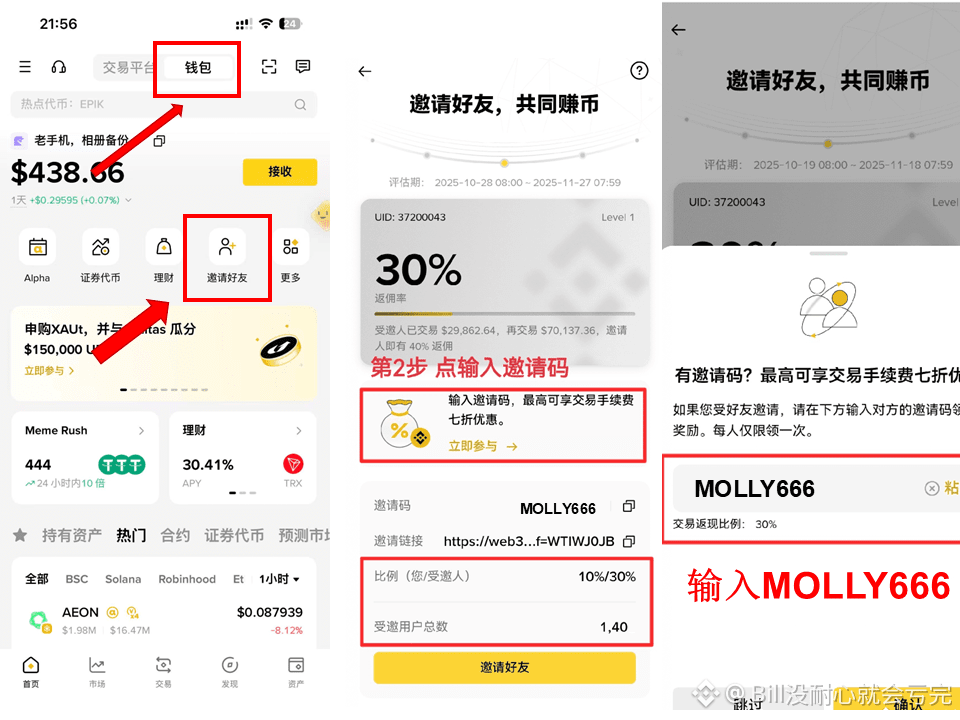
Code d’invitation du portefeuille Binance : MOLLY666