Avant que qui que ce soit ne panique à propos de l’actualité de Bitcoin Core : personne ne s’est fait voler ses bitcoins, et c’est précisément pour cela que je pense que cette histoire reste importante.
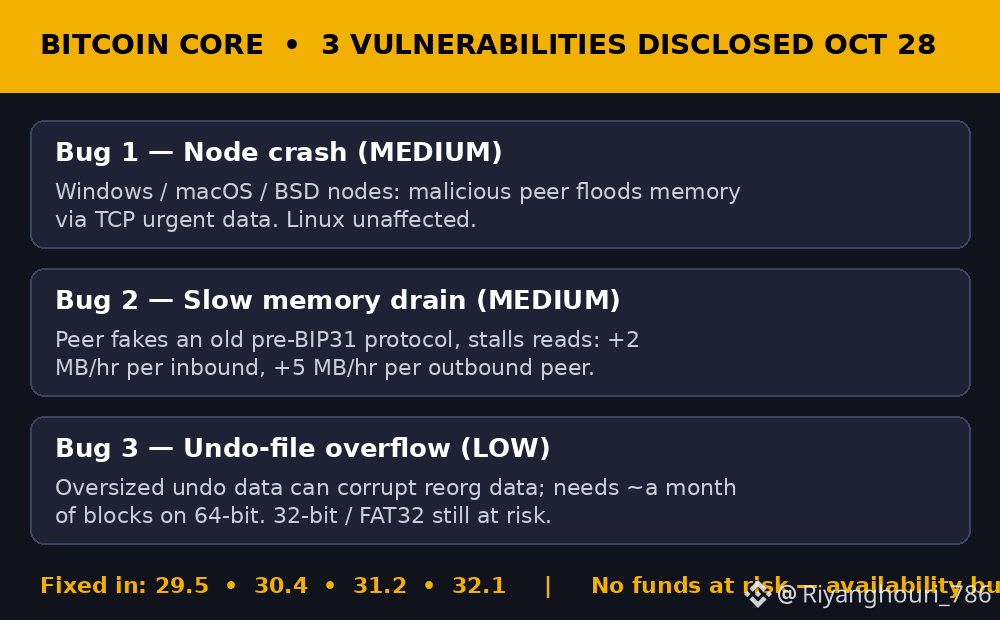
CoinDesk et KuCoin ont tous deux rapporté hier que Bitcoin Core avait révélé, le 28 octobre, trois vulnérabilités découvertes lors d’une analyse assistée par IA appelée Project Loupe, puis vérifiées par des contributeurs humains avant leur divulgation publique. Deux sont jugées de gravité moyenne et une de faible gravité. Les correctifs sont déjà disponibles dans les versions 29.5, 30.4, 31.2 et 32.1. La plus grave des trois permettait à un pair malveillant d’inonder de données réseau un nœud fonctionnant sous Windows, macOS ou BSD, jusqu’à épuisement de sa mémoire et son plantage — les nœuds Linux n’étaient pas concernés par cette vulnérabilité. La deuxième consomme lentement de la mémoire de la même manière, jusqu’à 2 Mo par heure et par pair entrant, et 5 Mo par pair sortant. La troisième est un dépassement de capacité du fichier d’annulation, qu’il est peu réaliste d’exploiter sur les machines modernes 64 bits.
Donc non, ce n’est pas un moment où Bitcoin serait cassé. C’est un problème de disponibilité des nœuds : un nœud qui plante cesse de valider et de relayer les transactions jusqu’à ce que quelqu’un le redémarre. Mais ce qui me fait vraiment réfléchir, c’est la divulgation elle-même. Jusqu’à la semaine dernière, Core gardait les failles de gravité moyenne sous silence pendant un an au maximum, afin que les opérateurs puissent effectuer la mise à niveau discrètement. Le 22 octobre, cette règle a changé pour les failles qu’une IA pourrait facilement trouver, car si un outil d’analyse peut les découvrir à peu de frais, un attaquant le peut aussi. À mes yeux, c’est la bonne décision : le secret ne fonctionne que si la faille est difficile à trouver, et cette époque touche à sa fin.
Ce que je surveille maintenant, c’est la partie moins spectaculaire qui déterminera vraiment l’importance de tout cela : la rapidité avec laquelle les plateformes d’échange, les portefeuilles et les opérateurs de nœuds vont effectivement effectuer la mise à niveau, et si les trois autres failles de gravité moyenne à élevée déjà corrigées dans la version 30 seront divulguées dans deux semaines, comme prévu. Si les mises à niveau tardent, le véritable risque se situe dans le délai entre la divulgation publique et l’installation des correctifs.
Vous exploitez un nœud, ou vous faites simplement confiance à votre plateforme d’échange et à votre portefeuille pour rester à jour ? $BTC