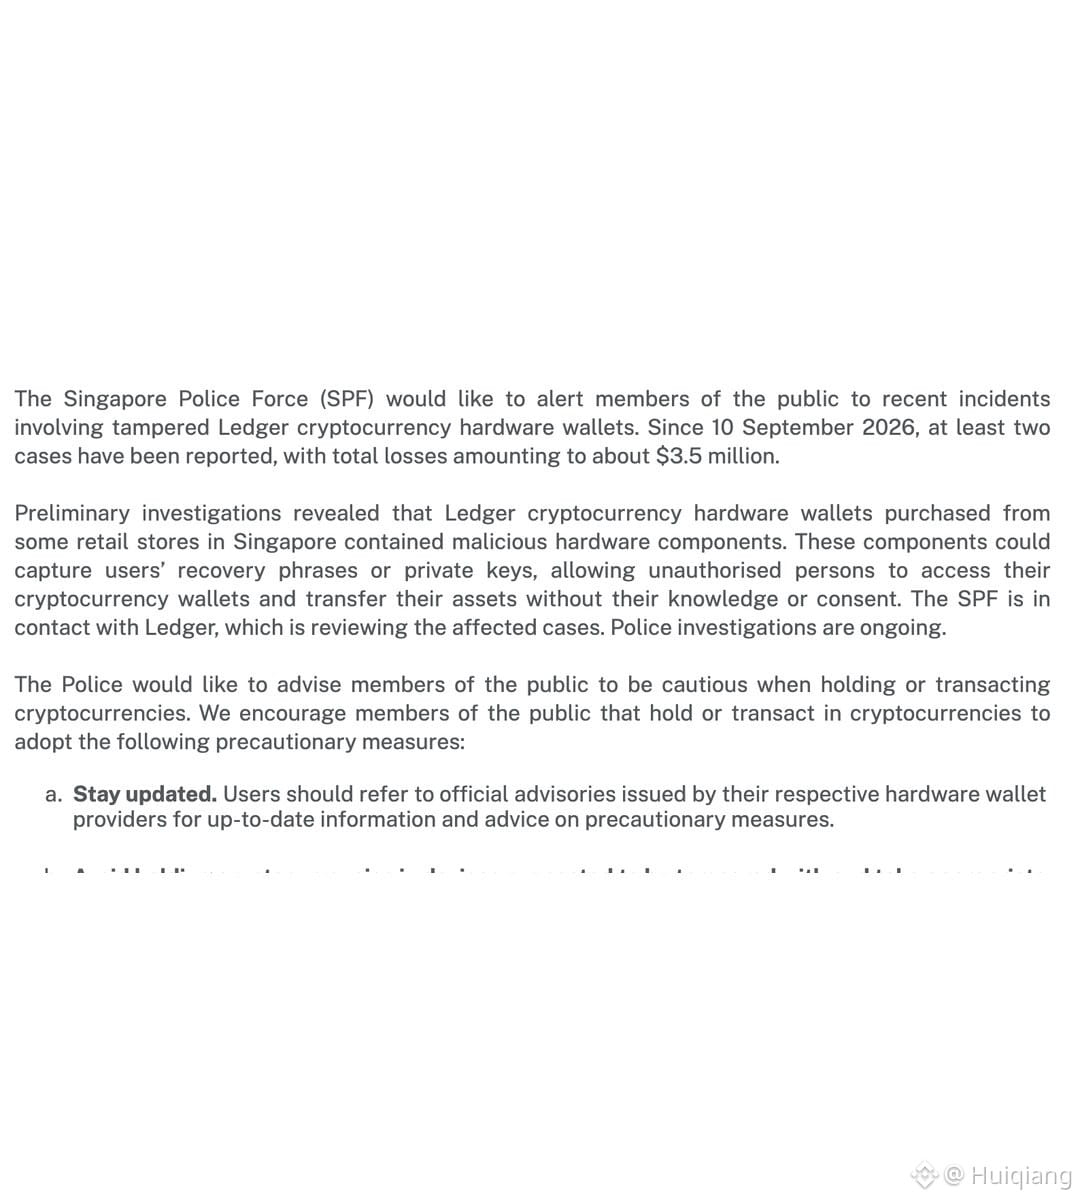
Le 28 octobre, la police de Singapour a publié un communiqué officiel. Cette affaire concerne toute personne qui utilise un portefeuille matériel.
Depuis le 10 septembre, au moins deux cas ont été signalés, pour des pertes d’environ 3,5 millions de dollars singapouriens (environ 2,7 millions de dollars américains). Une enquête préliminaire a révélé que des portefeuilles matériels Ledger achetés dans certains magasins physiques à Singapour avaient été équipés de composants malveillants capables de lire directement votre phrase de récupération et vos clés privées.
La méthode est plus brutale qu’on ne pourrait le croire : l’appareil d’origine est démonté, puis une puce supplémentaire et une eSIM sont ajoutées. Lors de l’initialisation, les 24 mots affichés à l’écran sont lus tels quels, puis transmis via le réseau mobile. En ouvrant le boîtier, on peut voir les fils d’antenne ajoutés. À titre indicatif, les appareils modifiés sont vendus à environ la moitié du prix d’origine.
Depuis le 13 octobre, Ledger a demandé la suspension des ventes sur sept marchés d’Asie du Sud-Est et de Hong Kong. L’entreprise affirme qu’il s’agit d’une attaque ciblant la distribution d’un revendeur particulier, et non d’une compromission systémique de la chaîne d’approvisionnement. Des analystes on-chain estiment les pertes totales de l’incident entre 86 et 93 millions de dollars. Tether a gelé environ 10 millions d’USDT.
Le point essentiel à retenir : le Genuine Check de Ledger vérifie uniquement l’authenticité de la puce. Si la puce d’origine n’a pas été remplacée, il ne détecte pas les modifications physiques. Le véritable risque de l’autogarde ne vient donc souvent pas de l’appareil lui-même, mais de la personne à qui vous l’achetez.
Depuis le 10 septembre, au moins deux cas ont été signalés, pour des pertes d’environ 3,5 millions de dollars singapouriens (environ 2,7 millions de dollars américains). Une enquête préliminaire a révélé que des portefeuilles matériels Ledger achetés dans certains magasins physiques à Singapour avaient été équipés de composants malveillants capables de lire directement votre phrase de récupération et vos clés privées.
La méthode est plus brutale qu’on ne pourrait le croire : l’appareil d’origine est démonté, puis une puce supplémentaire et une eSIM sont ajoutées. Lors de l’initialisation, les 24 mots affichés à l’écran sont lus tels quels, puis transmis via le réseau mobile. En ouvrant le boîtier, on peut voir les fils d’antenne ajoutés. À titre indicatif, les appareils modifiés sont vendus à environ la moitié du prix d’origine.
Depuis le 13 octobre, Ledger a demandé la suspension des ventes sur sept marchés d’Asie du Sud-Est et de Hong Kong. L’entreprise affirme qu’il s’agit d’une attaque ciblant la distribution d’un revendeur particulier, et non d’une compromission systémique de la chaîne d’approvisionnement. Des analystes on-chain estiment les pertes totales de l’incident entre 86 et 93 millions de dollars. Tether a gelé environ 10 millions d’USDT.
Le point essentiel à retenir : le Genuine Check de Ledger vérifie uniquement l’authenticité de la puce. Si la puce d’origine n’a pas été remplacée, il ne détecte pas les modifications physiques. Le véritable risque de l’autogarde ne vient donc souvent pas de l’appareil lui-même, mais de la personne à qui vous l’achetez.