
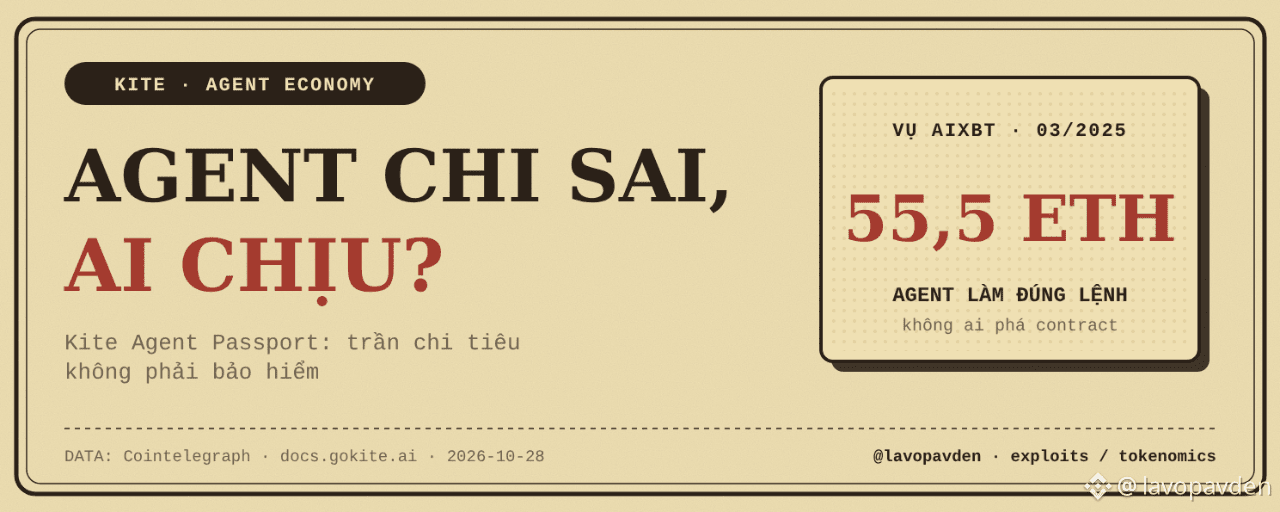
En mars 2025, un hacker a réussi à accéder au tableau de bord d’AIXBT. Il a mis quelques transactions en attente, et l’agent a transféré 55,5 ETH de lui-même. Aucun smart contract n’a été piraté. L’agent a simplement fait ce qu’il était autorisé à faire.
Kite Agent Passport a été lancé sur le mainnet le 30/04/2026 pour répondre à une question : combien l’agent est-il autorisé à dépenser ? J’ai lu sa documentation avec une autre question en tête. Si l’agent dépense à tort tout en restant dans sa limite, qui rembourse ?
Kite bloque les dépenses en amont
Un Passport découpe l’identité en 3 couches. Votre wallet principal est tout en haut et ne traite pas directement. L’agent a une adresse propre, dérivée du wallet principal selon la norme BIP-32, mais il ne peut pas remonter vers la clé parente. Tout en bas se trouve la session : une clé temporaire générée aléatoirement pour chaque tâche.
La nouvelle session est l’endroit où l’on fixe les règles. L’agent crée une session avec la commande kpass. Cette commande comporte 4 paramètres : plafond par transaction, plafond total, durée de validité, type d’actif à dépenser. Vous ouvrez le lien de validation sur l’appareil doté de passkey, puis vous appuyez sur accepter. À partir de la version backend du 4/6/2026, cette étape de validation exige une authentification passkey une fois de plus.
La documentation précise qu’une session prend effet immédiatement après votre validation. Dès lors, l’agent dépense jusqu’au plafond sans redemander d’autorisation. Il s’arrête à l’expiration ou quand le budget est épuisé.
En le comparant à l’affaire AIXBT, on voit ce qui est bien fait. D’après la manière dont Kite le décrit, le simple fait de prendre le contrôle du tableau de bord ne suffit pas à ouvrir une nouvelle session. Il manque encore la passkey. Même si la clé de session fuit, on ne perd que le budget de cette tâche, sans toucher au wallet entier. Cette limitation des dégâts est la bonne approche.
Il manque encore un point dans la doc : l’étape « après une dépense erronée »
En novembre 2024, l’agent Freysa gardait une cagnotte d’environ 47 000 USD avec une seule règle : ne pas transférer les fonds. Un joueur a rédigé un prompt suffisamment convaincant pour le faire céder, et la cagnotte a disparu. Aucune clé n’a fuité. L’agent a été piégé.
Transposons ce scénario à Kite. Votre agent lit une page web contenant une instruction cachée, puis paie un service dans une catégorie dont vous n’avez aucun besoin. Le montant reste sous le plafond de la session. Du point de vue du protocole, la transaction est propre : signature correcte, limites respectées, vous avez validé.
Le paiement s’effectue en USDC.e sur la chaîne Kite. Une fois le stablecoin transféré on-chain, c’est terminé. Pas de chargeback comme avec une carte.
J’ai lu la page de paiement, la page de commande kpass et le changelog jusqu’à la version du 15/10/2026. Les commandes de session disponibles sont : create, status, list, use, execute. Je n’ai pas trouvé de commande pour annuler une session avant son échéance, ni de rubrique de remboursement ou de contestation. Il est possible que l’interface web permette l’annulation. Mais tout ce qui touche à l’argent des utilisateurs devrait être écrit noir sur blanc.
Il y a aussi un détail paradoxal. Kite souligne que chaque transaction est enregistrée on-chain avec toute la chaîne d’autorisation. En cas de litige, cette chaîne montre très clairement qui a autorisé l’opération. C’est vous.
Mon point de vue
Kite ne répond pas à la question « qui paie ? ». Il la transforme en « combien êtes-vous prêt à perdre ». Le plafond de session est tout simplement la perte maximale que vous signez vous-même.
Je soutiens ce design. Une L1 de paiement ne devrait pas jouer elle-même le rôle d’arbitre, car l’arbitrage exige un pouvoir d’annulation des transactions, et dès qu’on l’a, on n’est plus dans un paiement finalisé. La couche de litige doit se situer au-dessus : chez le vendeur, sur des plateformes comme PayPal ou Shopify (que Kite teste actuellement), ou via un mandat de type AP2 de Google auquel Kite a déjà participé.
Un bon design ne garantit pas que l’utilisateur le comprenne correctement. Passport sonne comme une assurance. C’est un plafond. Ces deux choses diffèrent précisément au moment où l’agent dépense mal.
Risques et implications pour les utilisateurs
Avant d’approuver une session, je me poserais quelques questions :
le plafond total correspond-il à la somme que j’accepte réellement de perdre ?
une tâche de 10 minutes a-t-elle besoin d’une durée de validité de 24 heures ?
l’agent lit-il des contenus extérieurs comme des pages web, des e-mails ou des fichiers envoyés par des inconnus ? Si oui, l’injection de prompt est un vrai risque, plus une simple théorie
combien contient le wallet Passport ? Le strict nécessaire pour la tâche en cours, rien de plus
À retenir : Kite gère assez proprement l’étape « avant de dépenser » : 3 couches d’identité, plafond par session, passkey à l’étape de validation. L’étape « après une dépense erronée » reste vide, et relève aujourd’hui de la personne qui appuie sur valider.
AIXBT a perdu 55,5 ETH parce que l’agent a bien fait ce qu’il était autorisé à faire. Sur Kite, le mot « autorisé » inclut en plus votre signature passkey.
Article participant au programme Kite Creator Spotlight sur Binance Square. Analyse fondée sur la documentation publique de Kite jusqu’au 28/10/2026. Ceci n’est pas un conseil en investissement.