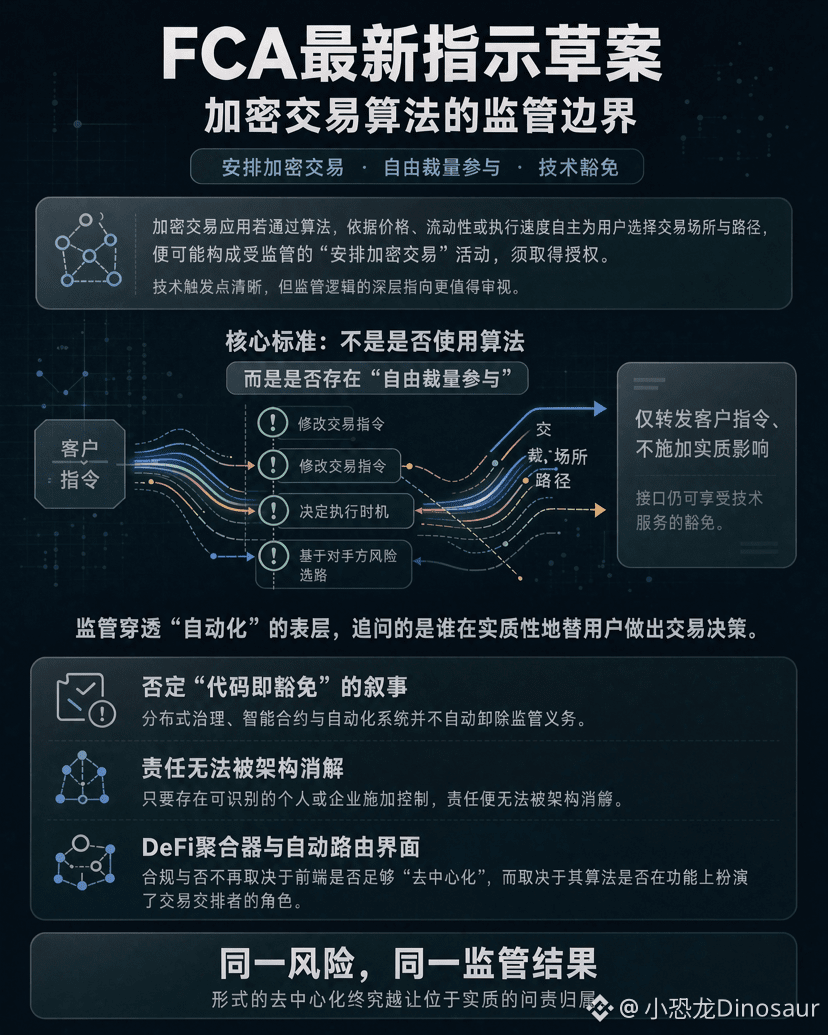

英国金融行为监管局(FCA)最新指引草案将矛头对准了一个看似技术性的环节:加密交易应用若通过算法,依据价格、流动性或执行速度自主为用户选择交易场所与路径,便可能构成受监管的“安排加密交易”活动,须取得授权。这一规则的技术触发点固然清晰,但其监管逻辑的深层指向更值得审视。#英国算法加密交易应用或需FCA授权
FCA划定界限的核心标准,并非“是否使用了算法”,而是是否存在“自由裁量参与” :修改交易指令、决定执行时机、基于对手方风险选路,均被列为判断指标。与之相对,仅转发客户指令而不施加实质影响的接口,仍可享受技术服务的豁免。换言之,监管穿透了“自动化”的表层,追问的是谁在实质性地替用户做出交易决策。
这一逻辑的锋芒在于否定了“代码即豁免”的叙事。FCA明确,分布式治理、智能合约与自动化系统并不自动卸除监管义务,只要存在可识别的个人或企业施加控制,责任便无法被架构消解。对DeFi聚合器与自动路由界面而言,合规与否不再取决于前端是否足够“去中心化”,而取决于其算法是否在功能上扮演了交易安排者的角色。在“同一风险、同一监管结果”的原则下,形式的去中心化终究要让位于实质的问责归属。