用 Electrum 钱包的人,今天最好把版本升到 4.8.3。
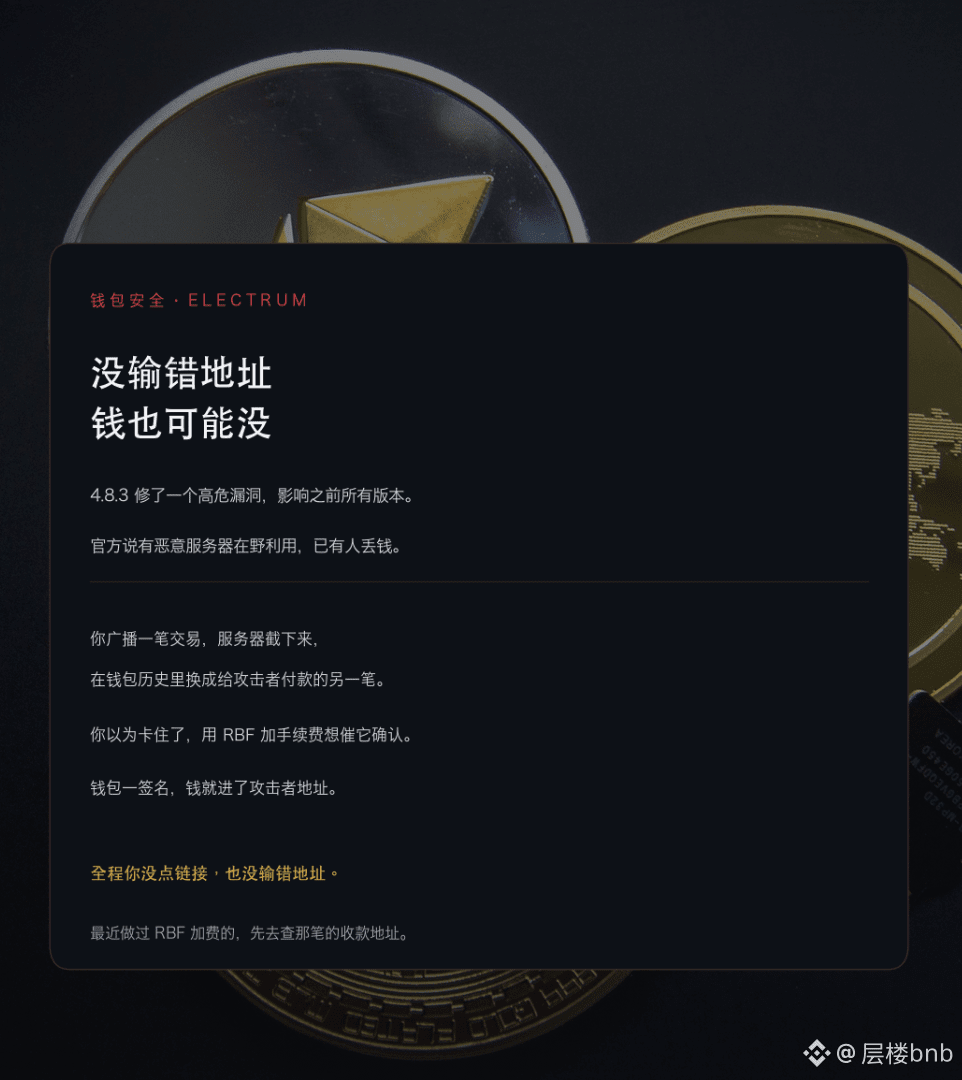
这个版本修了一个高危漏洞,影响 4.8.3 之前的所有版本。Electrum 官方说已经有恶意服务器在真实环境中利用,部分用户的钱已经丢了。
攻击方式挺隐蔽。
你广播一笔交易,恶意服务器把它截下来,然后在你的钱包历史里换成另一笔,收款地址是攻击者的。
你以为交易卡住了,用 RBF 提高手续费想让它快点确认。钱包这时会签名,钱就进了攻击者地址。
整个过程你没有输错地址,也没有点任何链接。
如果你最近用过 Electrum,而且对某笔交易做过 RBF 加费,去查一下那笔的收款地址对不对。查完再升级。#electrum修复4.8.3前版本高危漏洞 $TRUST
这个版本修了一个高危漏洞,影响 4.8.3 之前的所有版本。Electrum 官方说已经有恶意服务器在真实环境中利用,部分用户的钱已经丢了。
攻击方式挺隐蔽。
你广播一笔交易,恶意服务器把它截下来,然后在你的钱包历史里换成另一笔,收款地址是攻击者的。
你以为交易卡住了,用 RBF 提高手续费想让它快点确认。钱包这时会签名,钱就进了攻击者地址。
整个过程你没有输错地址,也没有点任何链接。
如果你最近用过 Electrum,而且对某笔交易做过 RBF 加费,去查一下那笔的收款地址对不对。查完再升级。#electrum修复4.8.3前版本高危漏洞 $TRUST