
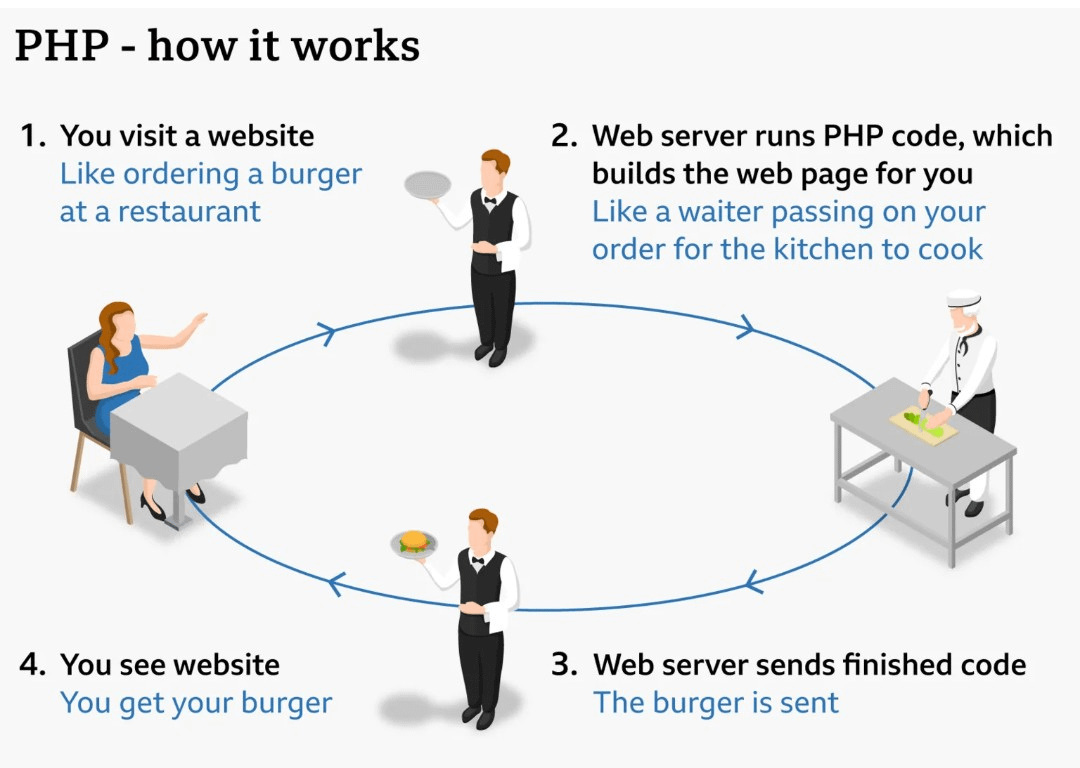
La faille de sécurité mondiale de PHP, baptisée collectivement PHP2Shell, repose sur deux vulnérabilités critiques (CVE-2026-109618 et CVE-2026-109619) qui affectent PHP, un langage de programmation utilisé par environ 70 % des sites web dans le monde. Découverte par la société de cybersécurité Wiz Research à l’aide du modèle Sol GPT-5.6 d’OpenAI (en collaboration avec la société de cybersécurité Calif), cette faille représente un risque majeur de divulgation de mémoire et d’exécution de code à distance (RCE) sans authentification, inhérent au cœur de PHP
Comme elle affecte presque toutes les versions de PHP publiées au cours de la dernière décennie, cette faille rend vulnérables à une prise de contrôle totale par des attaquants, au vol de données et à la défiguration des sites des plateformes majeures comme WordPress et Wikipédia, ainsi que d’innombrables serveurs web d’entreprises et d’administrations.
Comment la faille est corrigée
La réponse mondiale visant à sécuriser l’infrastructure d’Internet passe par des mises à jour logicielles immédiates et une action défensive coordonnée :
Correctifs logiciels officiels : la PHP Foundation a rapidement développé et publié des correctifs de sécurité officiels le 21 octobre 2026, remédiant aux vulnérabilités liées à la sécurité de la mémoire dans le moteur principal.
Mises à niveau urgentes des serveurs : les agences gouvernementales, les fournisseurs de services cloud et les exploitants de sites web du monde entier se dépêchent de télécharger et d’installer ces mises à jour. Les équipes de cyberdéfense doivent mettre à jour les environnements PHP sous-jacents de leurs serveurs, car de simples modifications de la configuration des sites web ne suffisent pas à empêcher l’exploitation de la faille.
Mise hors ligne préventive de sites web : pour empêcher les pirates d’exploiter la faille avant la mise à jour des systèmes, plusieurs agences gouvernementales européennes, grands exploitants d’infrastructures et médias ont temporairement mis leurs sites web hors ligne ou suspendu leurs services afin d’appliquer les correctifs dans un environnement sécurisé. [1, 2]
Avis des agences mondiales de cybersécurité : Des organismes gouvernementaux, dont la National Security Agency (NSA) des États-Unis et l’agence européenne de cybersécurité, ont émis des directives urgentes ordonnant à toutes les organisations utilisant des systèmes de gestion de contenu compatibles avec PHP (comme Drupal ou WordPress) d’appliquer immédiatement les correctifs.
Gérez-vous un site web ou un serveur basé sur PHP qui doit être vérifié, ou souhaitez-vous en savoir plus sur la façon dont les modèles d’IA comme GPT-5.6 Sol transforment la cybersécurité ?