


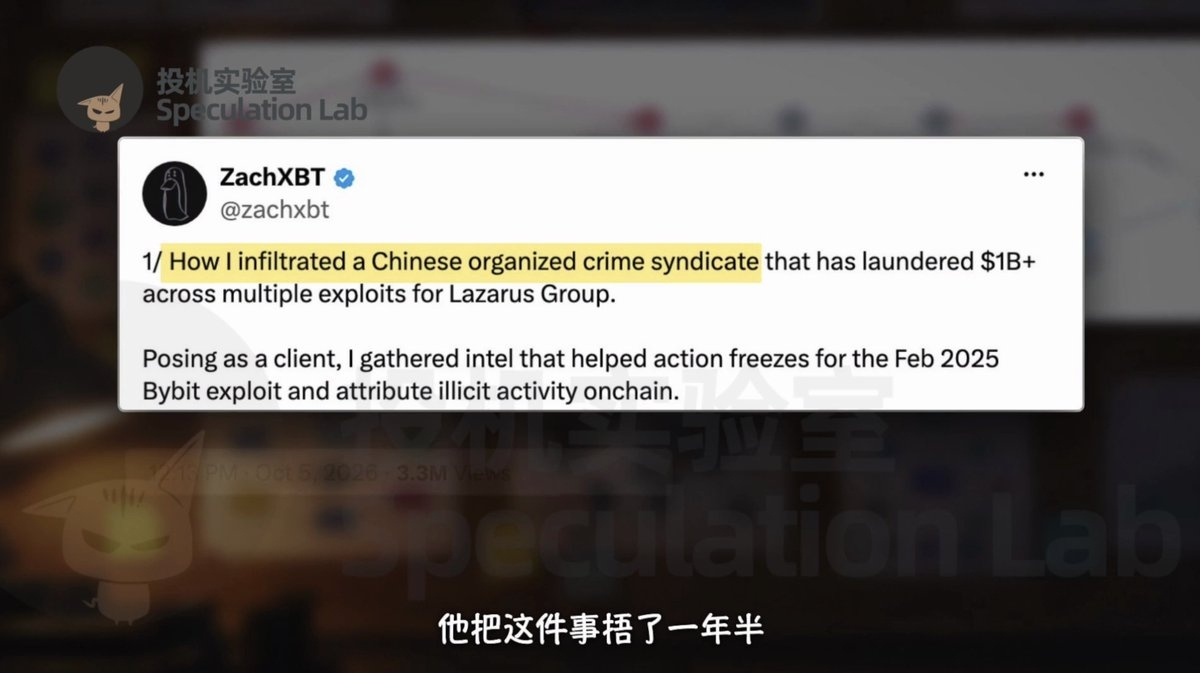
链上神探 ZachXBT 拿出近35万美元,装成一个发币割韭菜的骗子,混进了一个涉嫌替朝鲜黑客洗钱的中国团伙。他一边做交易,一边套线索,潜伏数周后,把聊天记录与链上资金动向拼在了一起。这场调查直到2026年10月5日才公开,距离行动开始已经过去一年半。最戏剧化的是,对方不仅把他当朋友,还主动透露朝鲜资金的去向,甚至想拉他入伙,一起赚钱。
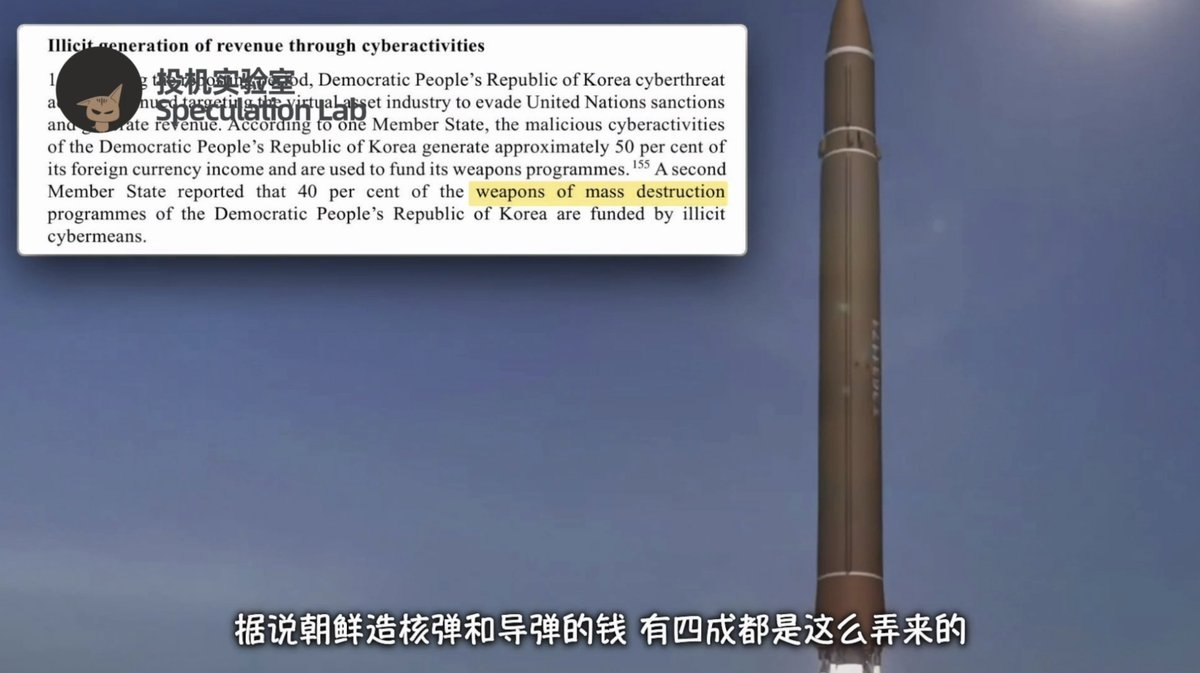
视频里的朝鲜黑客,指的是 Lazarus。这类与朝鲜有关的网络行动,长期被外界视为其获取资金的一条渠道。所谓“四成经费”,更准确的口径是:联合国2024年专家报告援引一成员国的说法,称朝鲜大规模杀伤性武器项目约40%的资金来自非法网络活动。这并不等于每一次盗币都能逐笔对应某一枚导弹,但它解释了为什么一场交易所盗窃案,会牵出远远超出币圈的安全问题。
十五亿美元 是怎样被转走的
故事要从2025年2月21日晚上说起。Bybit 的钱包管理人员照常操作,准备从冷钱包转出一部分以太坊。页面上的地址看起来没错,网址也没错,可视频叙述称,背后的代码早已被人篡改。管理人员签下的交易,实际把冷钱包控制权交给了攻击者。不到三分钟,约40万枚以太坊及其他资产被转走,损失接近15亿美元。一个看似正常的签名,成了整场巨额盗窃的入口。
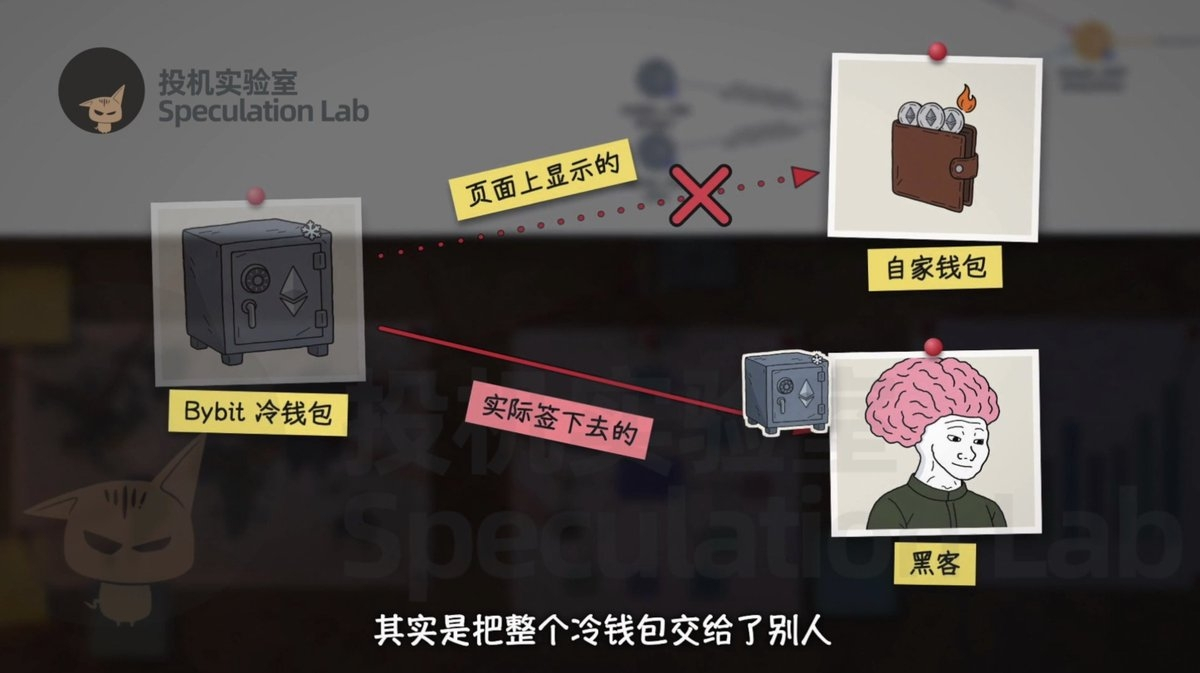
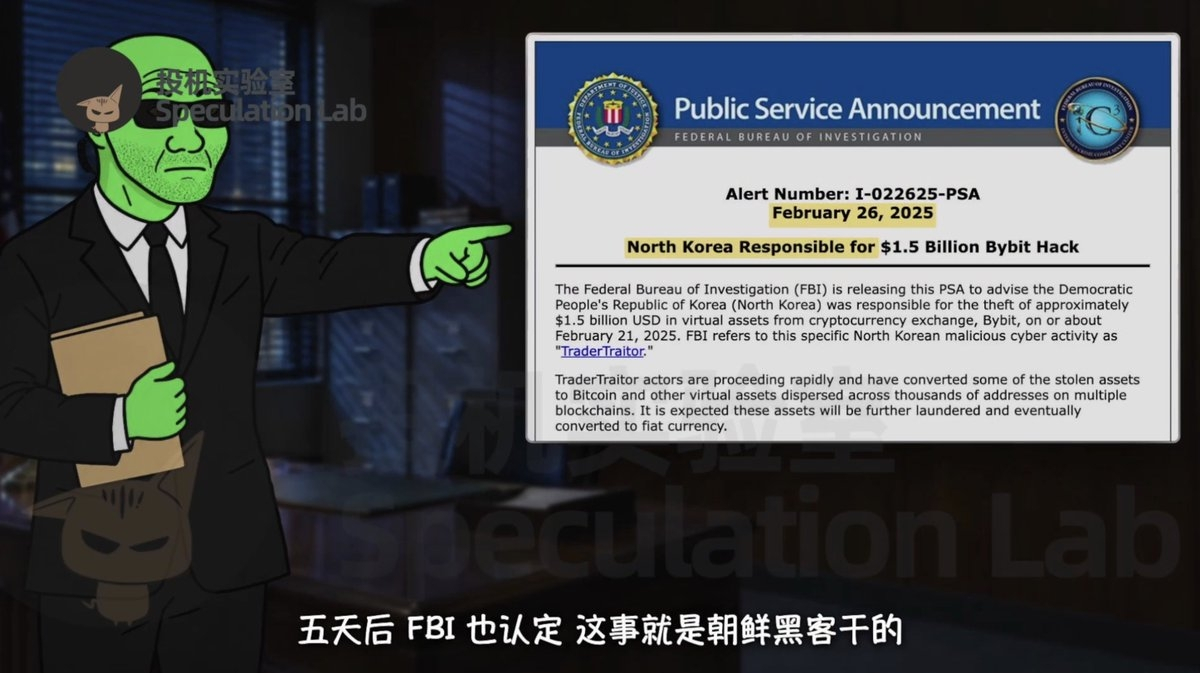
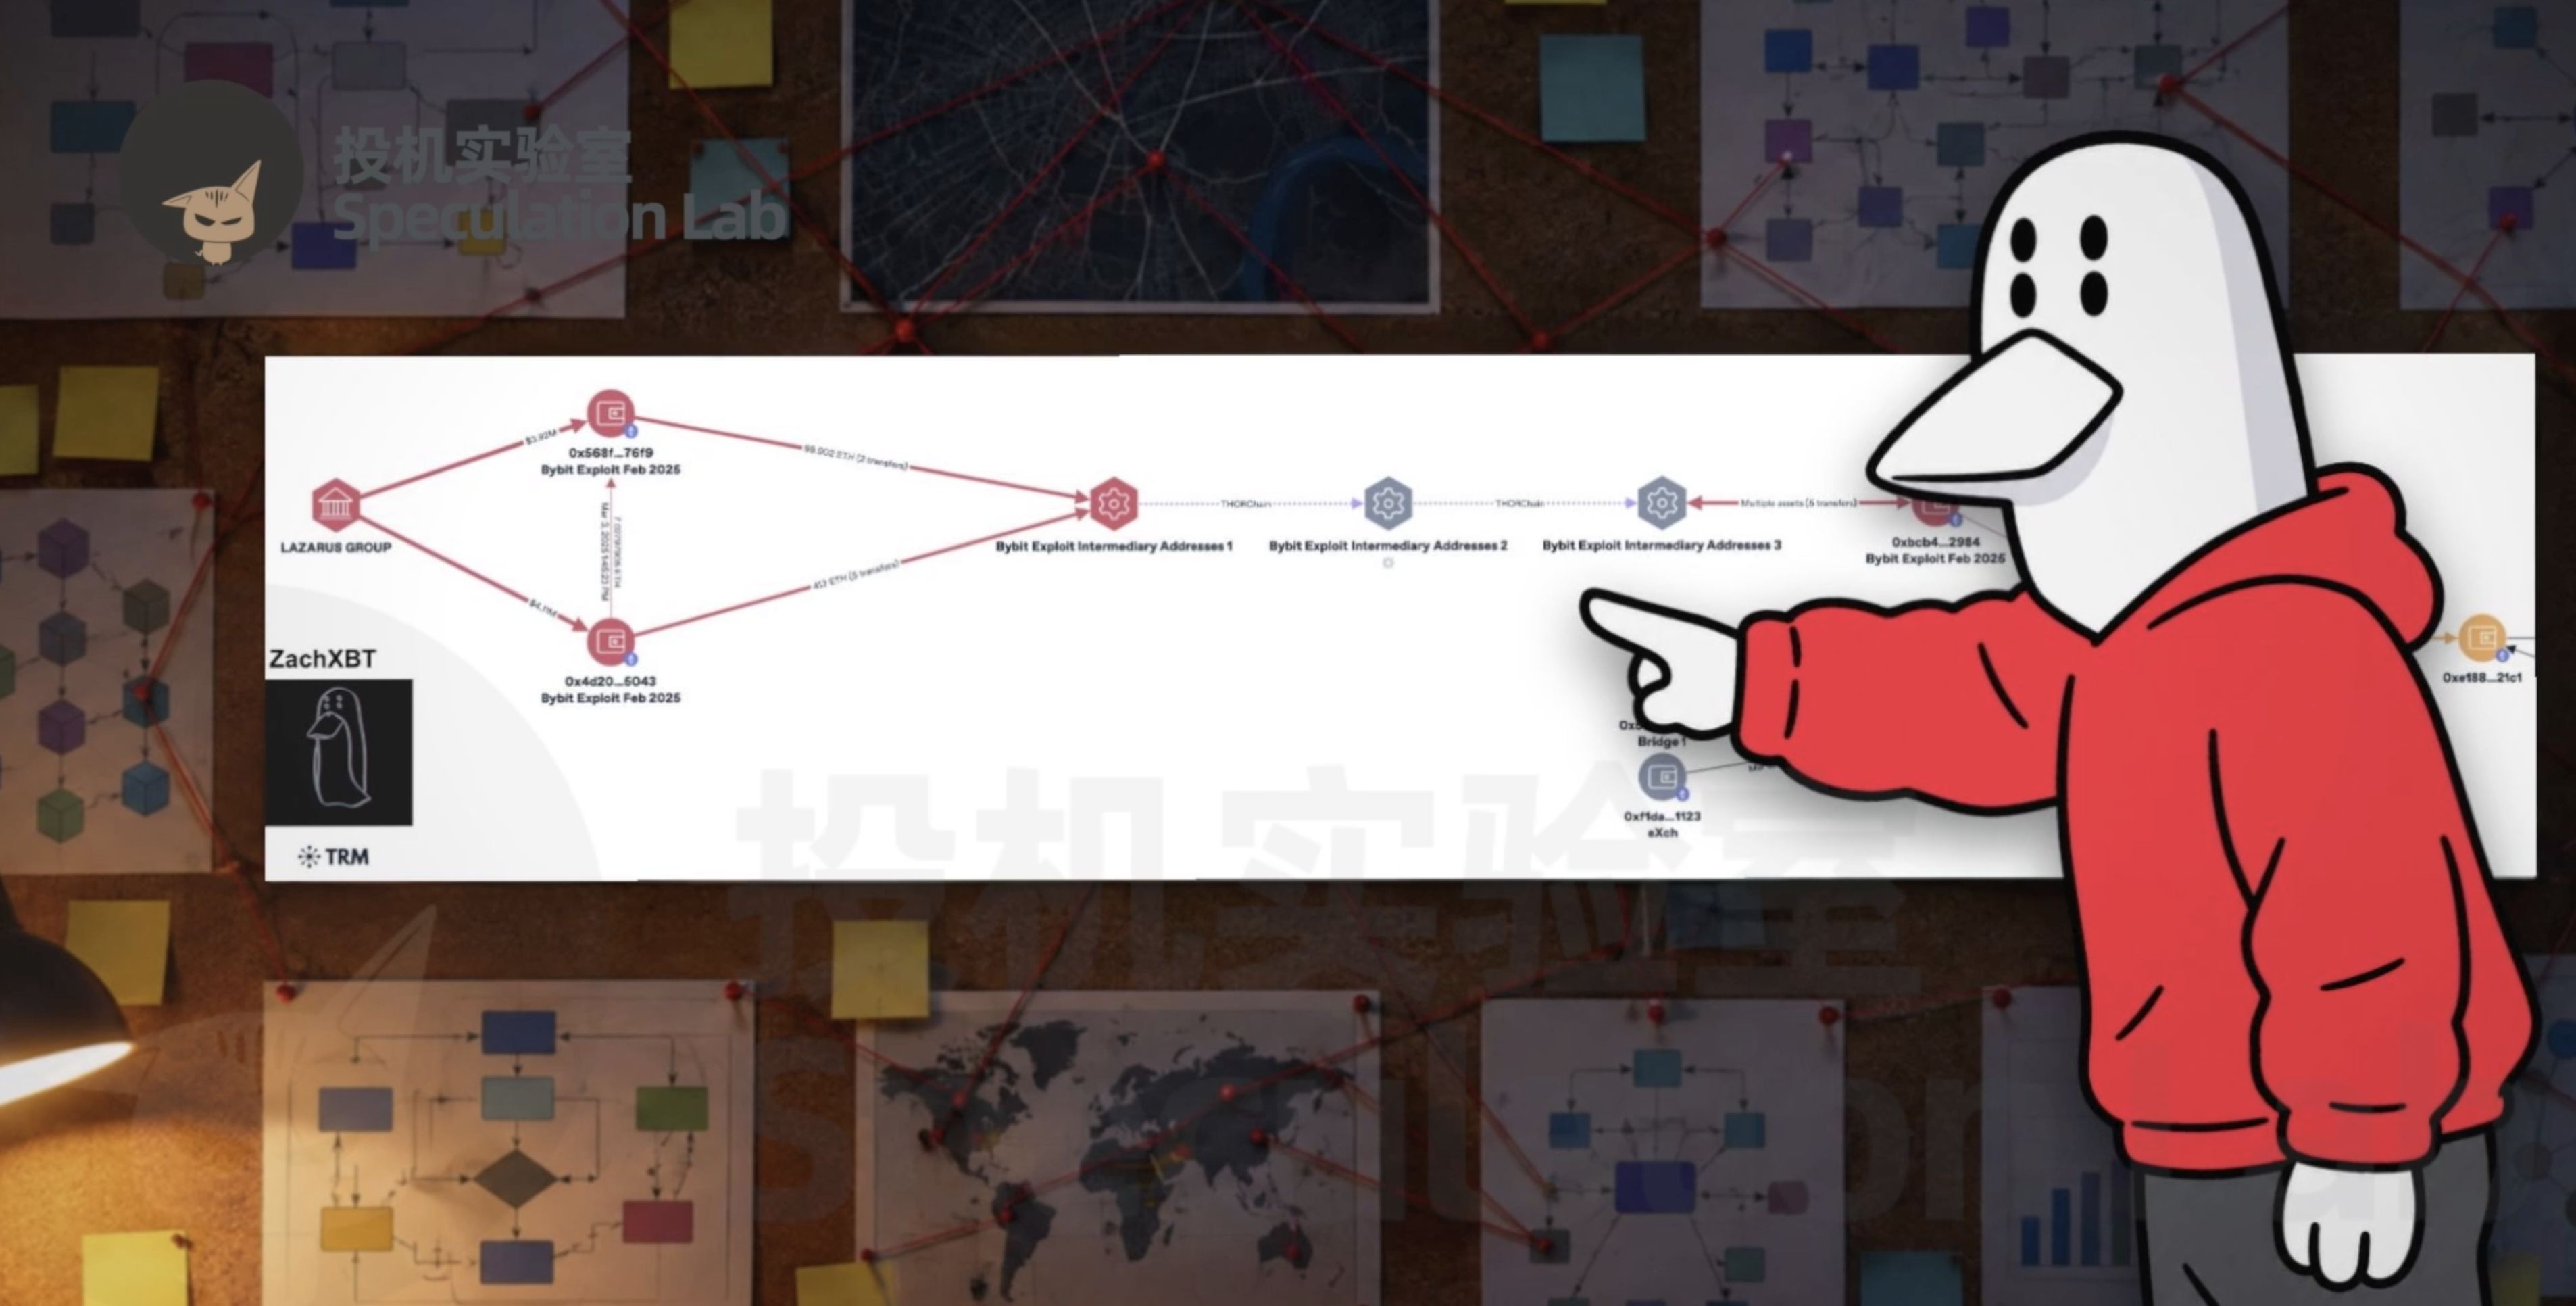
据视频回顾,失窃约一个小时后,ZachXBT 就在 Telegram 发出预警,比 Bybit 老板公开承认还早24分钟。当天夜里,他又拿出线索,判断攻击与朝鲜黑客有关。这个在 X 上拥有百万级关注者的调查员,早年也在币圈被骗过,后来开始专门沿着链上记录追赃。Bybit 老板则连夜直播、借币和买币填补缺口。2月26日,FBI 发布公告,将这起约15亿美元的盗窃归因于朝鲜相关的 TraderTraitor 活动。
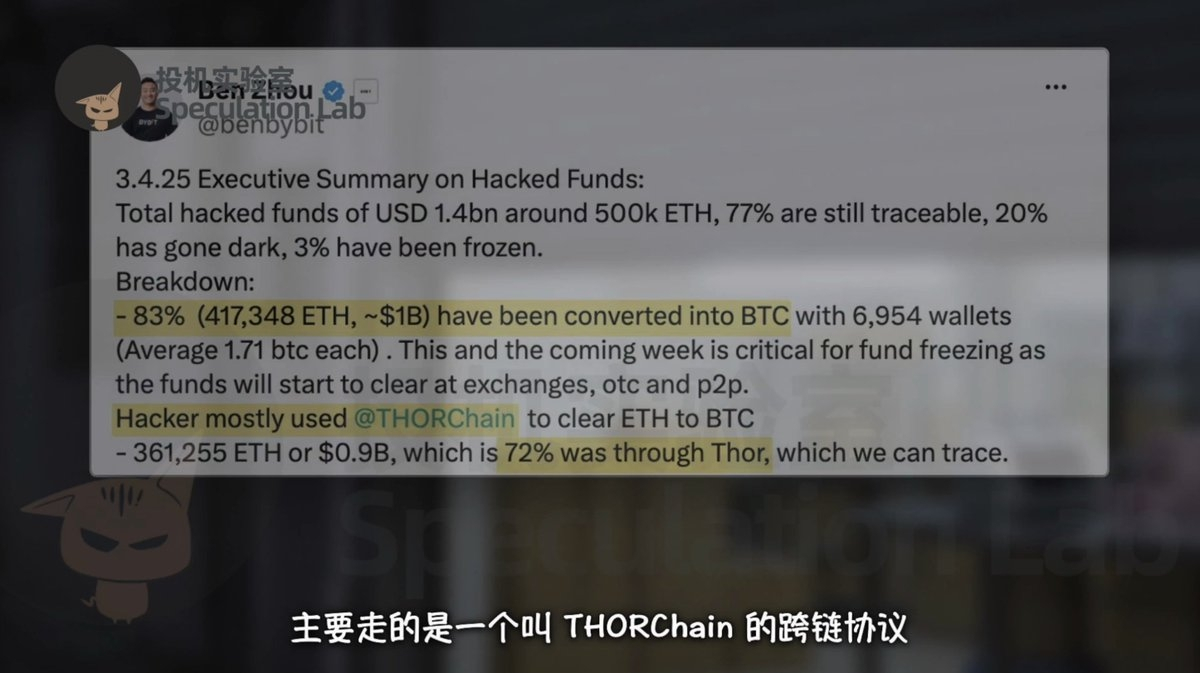
资金去向能看见,并不意味着资金就能拦下来。以太坊转账公开透明,交易所可以追踪并对相关地址采取措施,但视频称,这批被盗以太坊只用了十天就被搬空,大部分换成了比特币,主要经过 THORChain 跨链协议。它无需传统账户注册,拦截难度很高,相关兑换还产生了约550万美元手续费。可把币换成比特币,只解决了转移问题;要把赃款变成能实际使用的钱,后面仍需要有人接手。
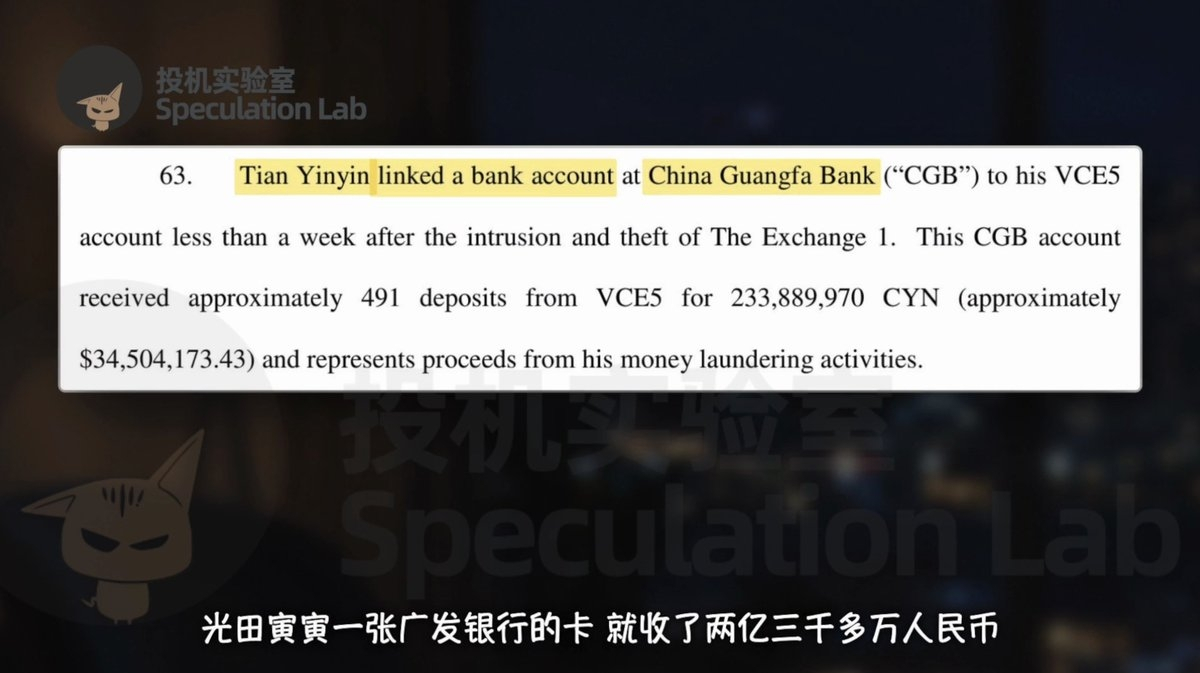
替朝鲜黑客处理赃款的中国中间人,并不是第一次出现在公开案件里。2020年,美国司法部起诉田寅寅和李家东,指控两人替朝鲜相关黑客清洗超过1亿美元的加密资产。视频援引案情称,卖币所得流入了国内银行卡,田寅寅的一张广发银行卡收到两亿多元人民币。这些是当年的指控与案情材料,不能直接替代本次调查的证据,但它说明:从盗币到兑现,中间的洗钱网络一直是关键环节。
最隐蔽的生意 露在公开客服群里
到了 Bybit 这次,视频称,朝鲜方面把大量洗钱工作交给了外部团伙。接手的人不仅要搬币,还可能垫资,并承担资金卡在半路的压力。所以,只要一笔兑换迟迟不到账,他们就会跑到协议的公开群里,像普通用户一样找客服催单。ZachXBT 盯上的正是这种反差:资金链可以拆得很复杂,真正操作的人却会着急,会抱怨,会主动把交易编号交出来。地下生意就这样在公开客服群里露出了口子。
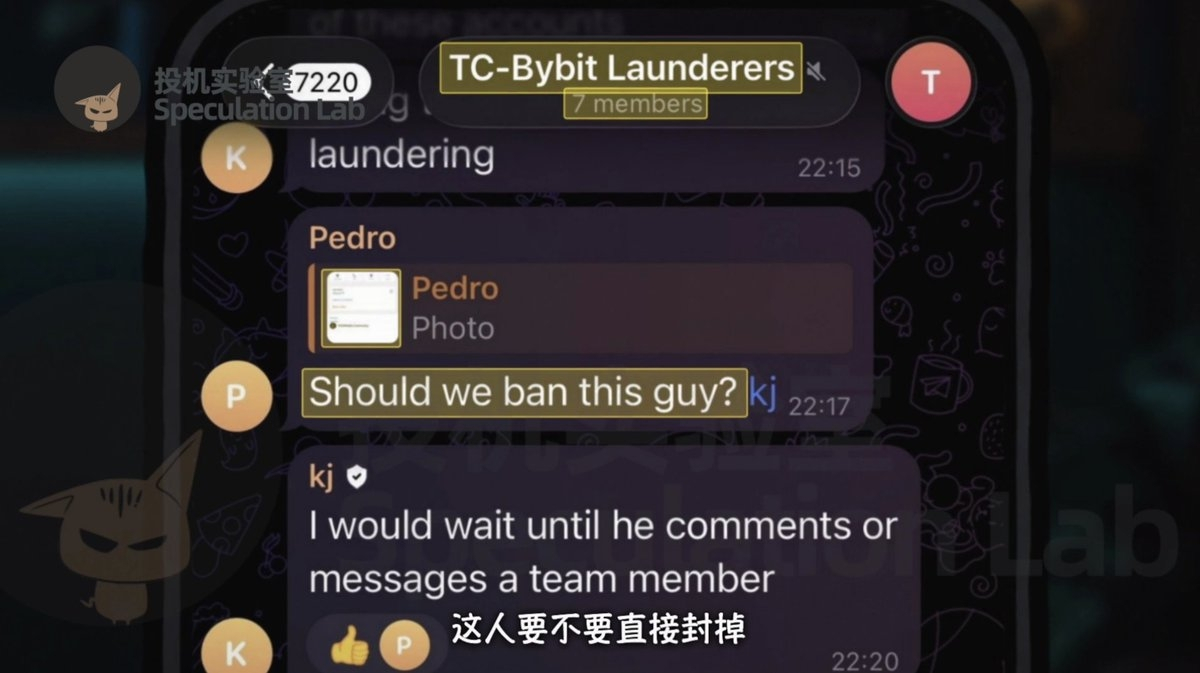
Bybit 出事后几天,ZachXBT 在 Telegram 和 Discord 公开群里找到了15个以上类似账号。他把他们求助的订单逐一追踪,发现都与 Bybit 赃款有关。视频还提到,一些客服私下与他交换线索,建了一个叫“Bybit 洗钱者”的小群。有人贴出账号截图,问要不要直接封掉,他却让对方先等等:等这个人自己开口,或再次找上客服。留下账号,意味着还可能留下下一笔交易的线索。
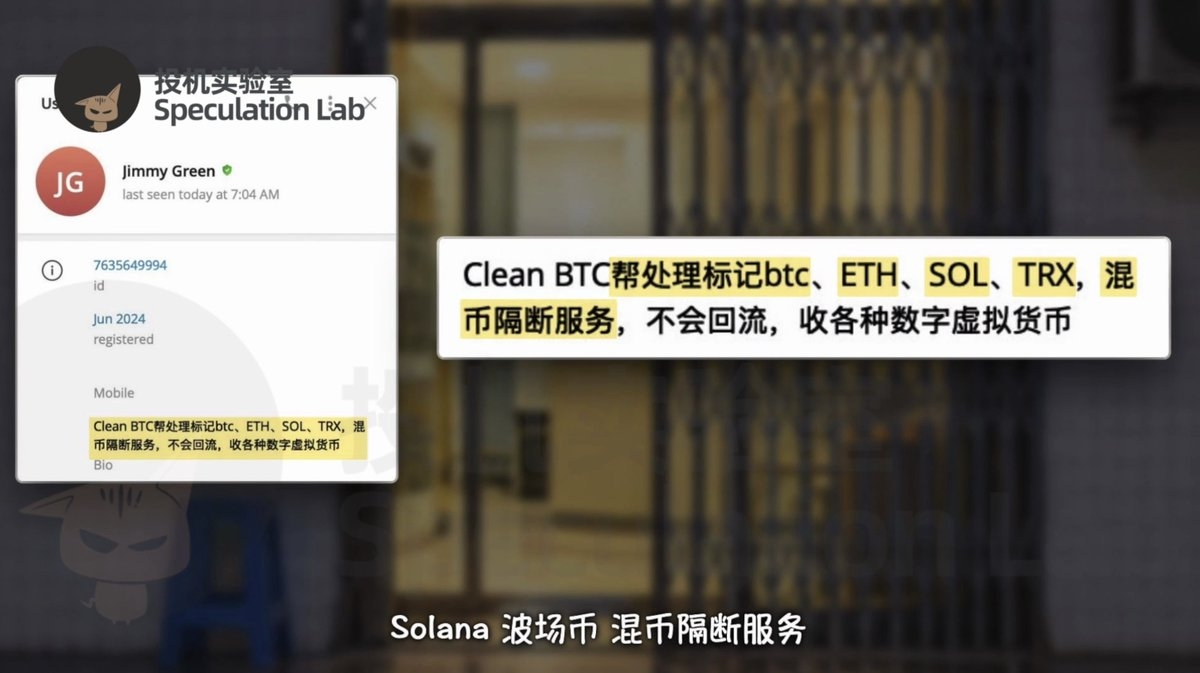
其中一个账号叫 Jimmy Green。2月25日,他在 THORChain 的万人群里抱怨兑换没有成功,客服让他贴交易编号,他还真贴了。ZachXBT 顺着编号查到,卡住的是四个多以太坊,而付款钱包当天刚从 Bybit 黑客地址收到64枚以太坊。再看吉米的简介,竟用中文宣传处理被标记的比特币、以太坊、Solana 和波场币,还写着混币隔断服务。身份没查清,业务广告却已经摆在了明面上。
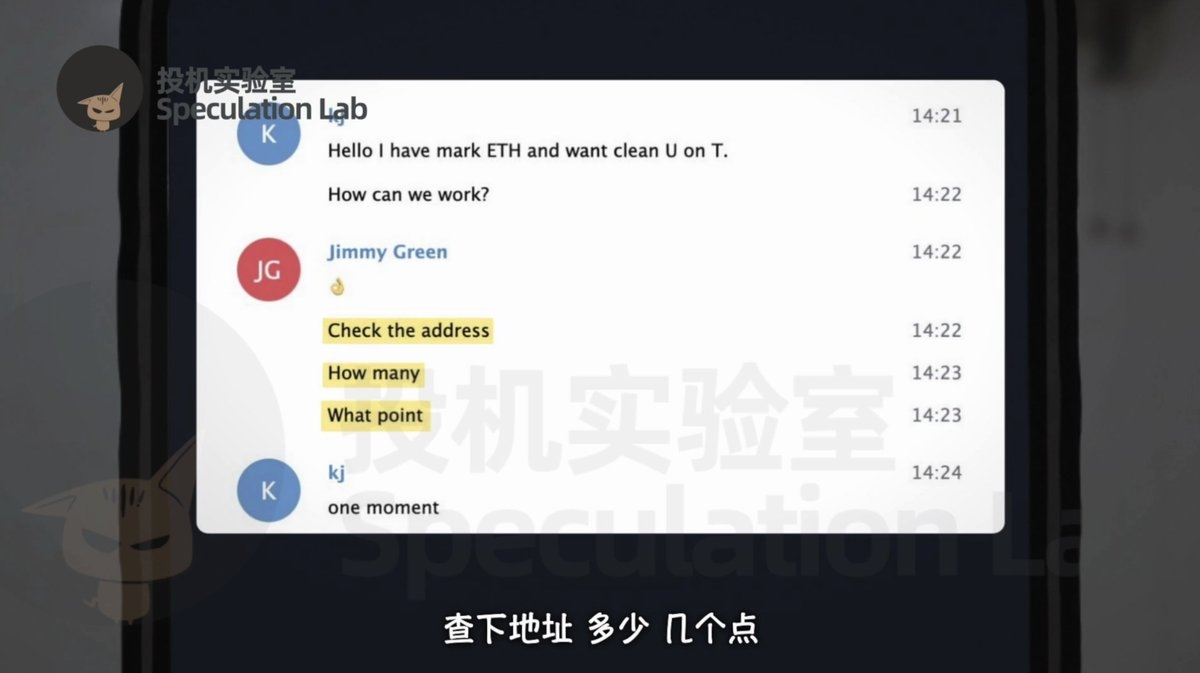
吉米在群里说话不到一小时,ZachXBT 的私信就到了。他化名 KJ,假装手里有被标记的以太坊,想换成波场上的“干净 U”。吉米用翻译软件回复得很快,关注的只有地址、数量和手续费。ZachXBT 表示先做小单,合适再扩大规模,并谈定5%的费用。吉米回了一个 OK。后来有人问,KJ 是不是金正恩的缩写,他还开玩笑说“被你发现了”。卧底身份就这样进入了对方的客户名单。
每一笔交易 都在用亏损换情报
3月6日,ZachXBT 新开一个钱包,充入近35万枚 USDC,把余额截图发给吉米。对方发来收款码,第一笔只试了100美元,两分钟后就返回100枚波场 USDT,试单没有收费。第二笔提高到1万美元,等了四十多分钟,最终到账9500美元,正好扣掉5%。吉米还解释自己马上到公司,让客户别担心,强调诚信第一。这套熟练的接单话术,让一场涉嫌洗钱的交易,听起来像普通的兑换服务。
第三笔是2.5万美元。吉米说国内已经是晚上,要叫人过来,开头会慢一点。ZachXBT 趁机问:这是你一个人做,还是团队在做?吉米回答,一个人操作容易被冻结,所以各管一段,拿到 U 后再分给不同的承兑商,也就是场外把稳定币换成现金的人。最终回款23750美元,又恰好扣了5%。这些回答让调查员看到的,已经不只是一个接单账号,而是一套有分工、有上下游的处理网络。
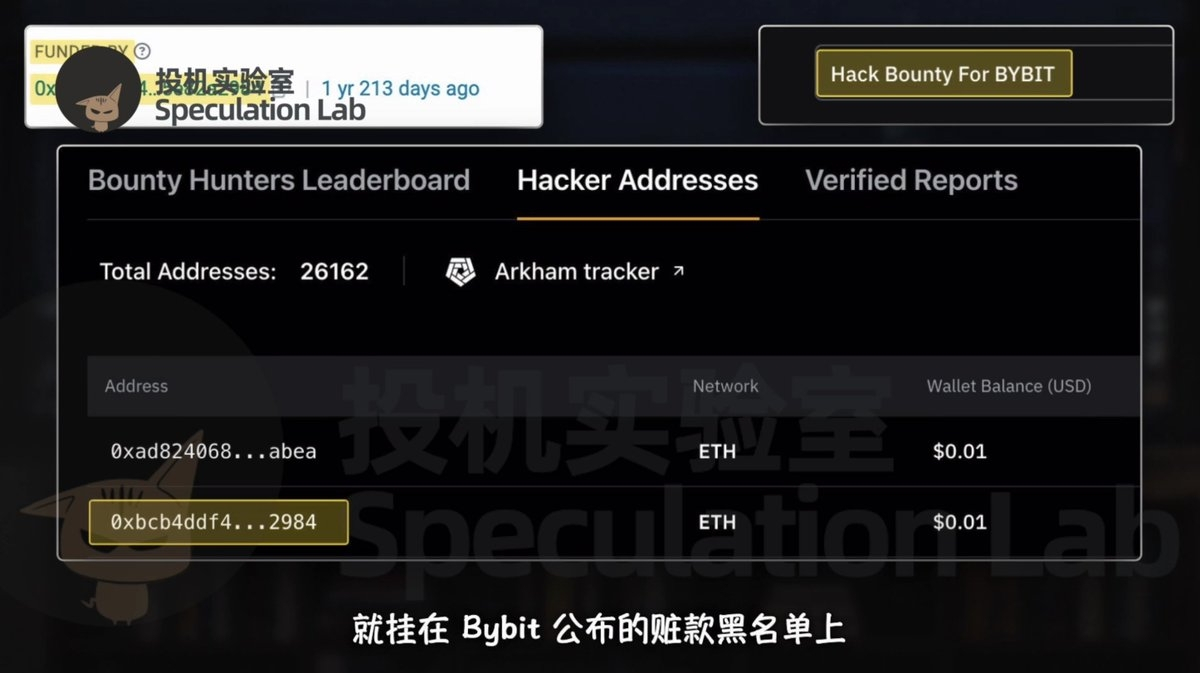
真正把吉米和 Bybit 赃款连起来的,是一笔不起眼的矿工费。吉米给出的收款地址是新钱包,收到钱十分钟后,另一个地址才转入少量以太坊,用来支付转账费用。而供给这笔矿工费的地址,就在 Bybit 公布的赃款黑名单上。聊天对象、收款钱包、已知赃款地址,就这样接成了一条线。完成最初几笔交易后,ZachXBT 没有把钱包里剩余的31万多美元继续换掉,而是在当天把钱转走了。
接下来几天,ZachXBT 没怎么理吉米。3月10日,对方从早上开始连续发来问候,最后只剩一个问号。ZachXBT 装出不耐烦的样子,让他不要总催,真有订单自然会联系。吉米赶紧解释,朝鲜的币停了十天,团队需要找活干,已经备好100万美元,随时可以开工。他以为自己是在争取客户,实际上却把业务停顿、上游来源和团队资金准备都说了出来。调查员顺着这段对话,又拿到了新线索。
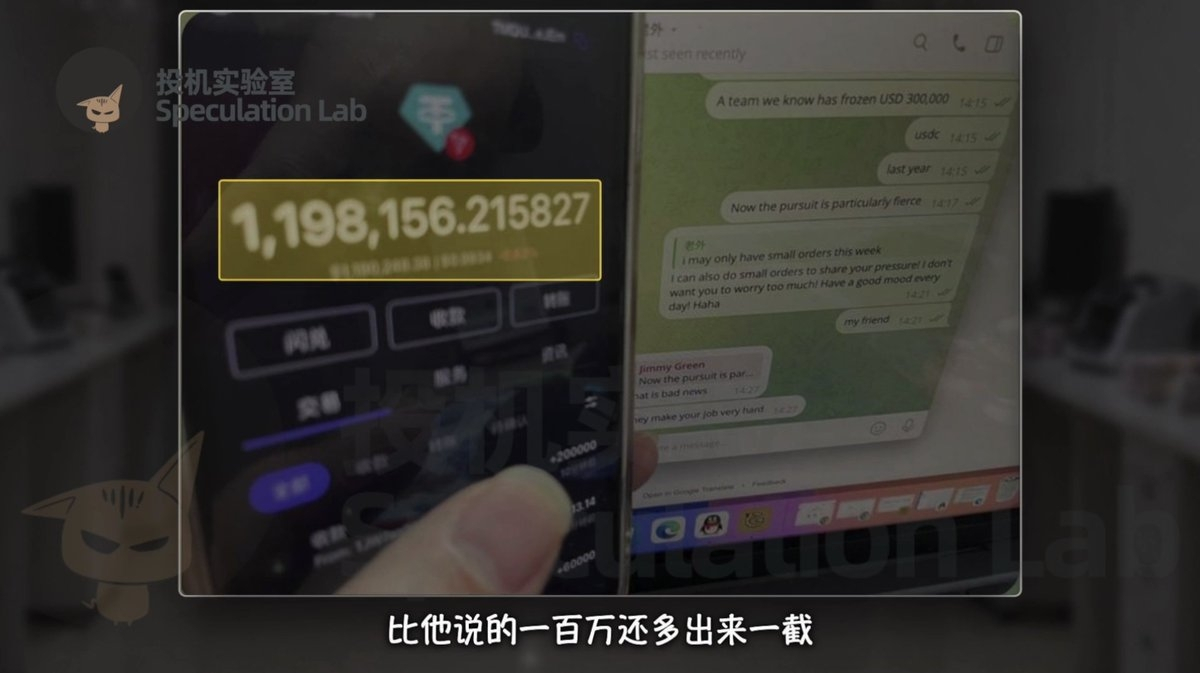
ZachXBT 说自己这周只有小单,吉米也愿意接,还提醒他 USDC 和 USDT 都可能被冻结,最近追查得很紧。为了证明实力,吉米拍来一张手持手机的照片,钱包里有近120万枚 U,比刚才说的100万美元还多。他一边承认追踪压力,一边保证他们专门做隔断和防冻结,处理起来不难。账上余额、接单能力、所谓安全承诺,原本都是招揽客户的话术,却被 ZachXBT 当成继续核对的材料。
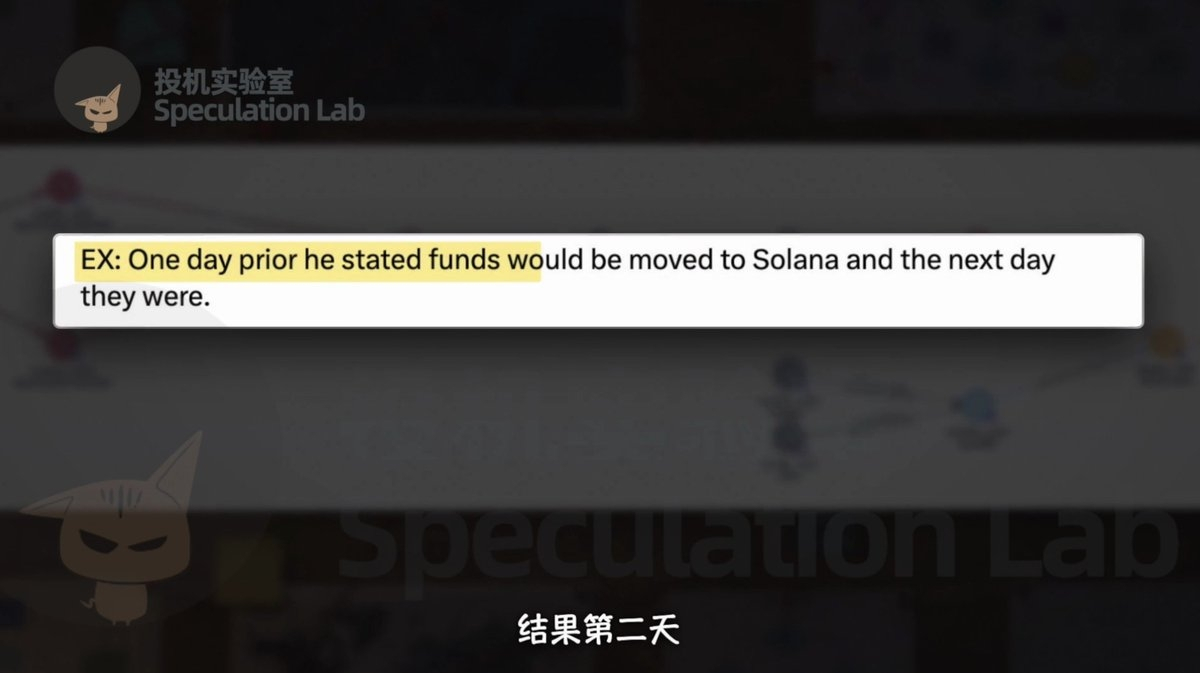
一次聊天里,吉米说朝鲜第二天要开工,比特币将转回 Solana。他还想拉 ZachXBT 入伙,说这种活很多,有空可以一起赚钱,并承诺给他的 U 不会被冻结,真冻了就赔。结果第二天,Bybit 那批赃款确实转向 Solana。对调查员来说,能提前说中资金动向,比单纯吹嘘更有价值。ZachXBT 决定继续做单,每笔承担5%的损失,换取更深入的情报,再把这些话放回链上逐项验证。
金老板的五十枚比特币 是谁说出来的
3月12日,ZachXBT 又做了一笔5万美元的订单。他问吉米忙不忙,对方说自己正在处理朝鲜的比特币,还声称“金正恩才放了50个出来”,团队只分到其中30个。吉米又解释,上游担心 U 被冻,所以开始试比特币,放货也更谨慎。这里必须分清:50枚是对方所说的放货数量,不是已经被证实冻结的数量;聊天里反复提到金正恩,也不等于已经证明金正恩本人逐笔下令或亲自操作。
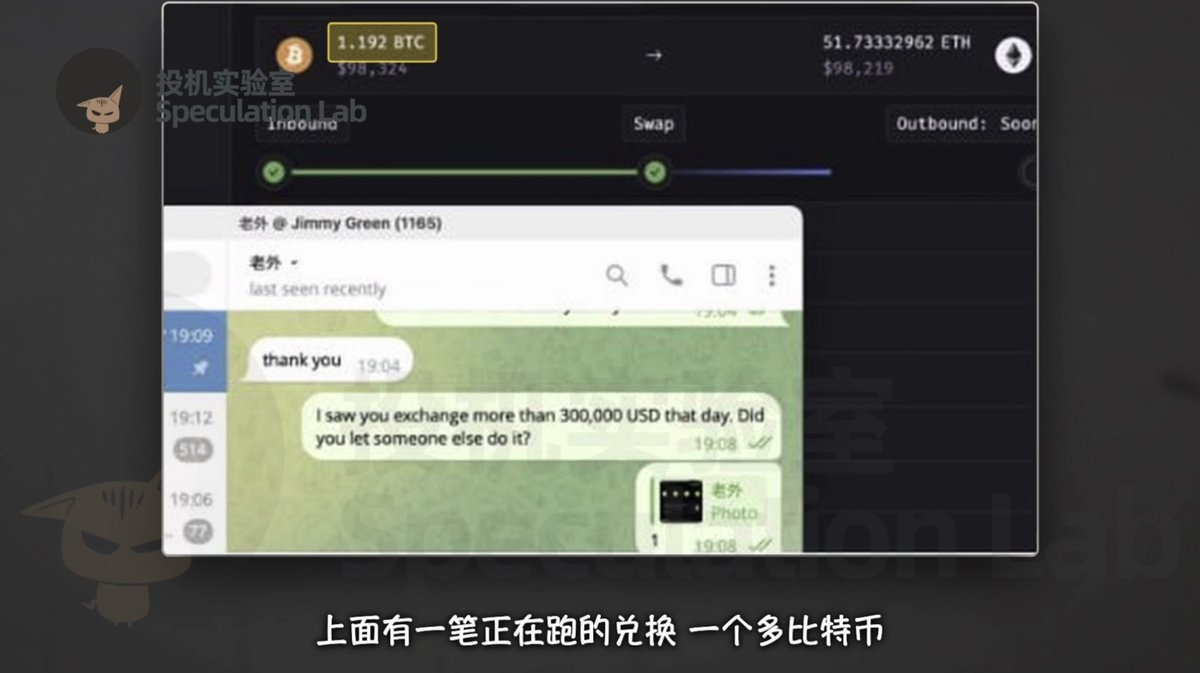
吉米也会反过来查“客户”。他发现 ZachXBT 曾转走30多万美元,就追问是不是找别人做了,还提醒他现在骗子多,别乱试,免得钱被偷。随后,吉米发来一张电脑截图,露出一笔用一个多比特币兑换50多个以太坊的订单。聊天窗口里,他嘴上叫“我的朋友”,给 ZachXBT 的备注却是“老外”。ZachXBT 用截图的时间和金额匹配 THORChain 记录,再追溯比特币来源,最终又指向了 Bybit。
提供字幕 (選擇性)
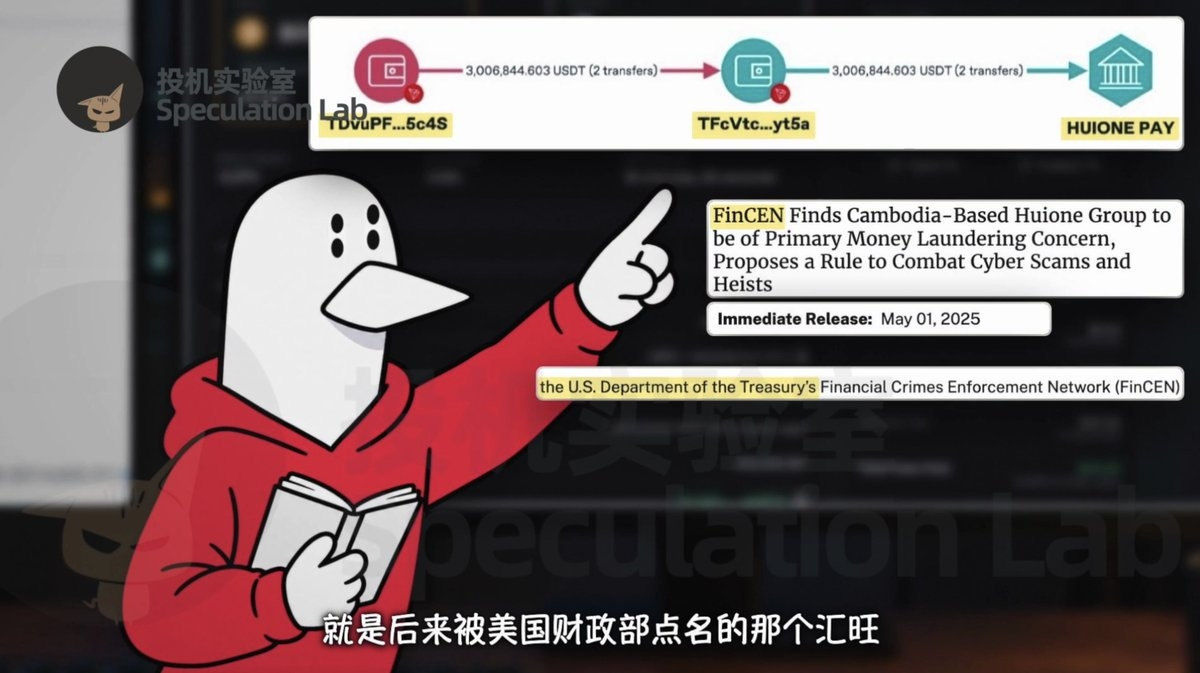
两人的聊天越来越像熟人往来。吉米问他吃饭没有、会不会打麻将,还发来两大锅菜的照片。有个周末,他说朋友让自己处理300万美元诈骗所得,因为费率低,本来不想接,但朋友开了口,只好通宵干。视频称,这笔钱后来先转10万美元,再转290万美元,ZachXBT 一路追踪,发现流入柬埔寨汇旺相关钱包。普通的吃饭闲聊与巨额资金流动交错出现,让这个接单人的工作网络逐渐清晰起来。
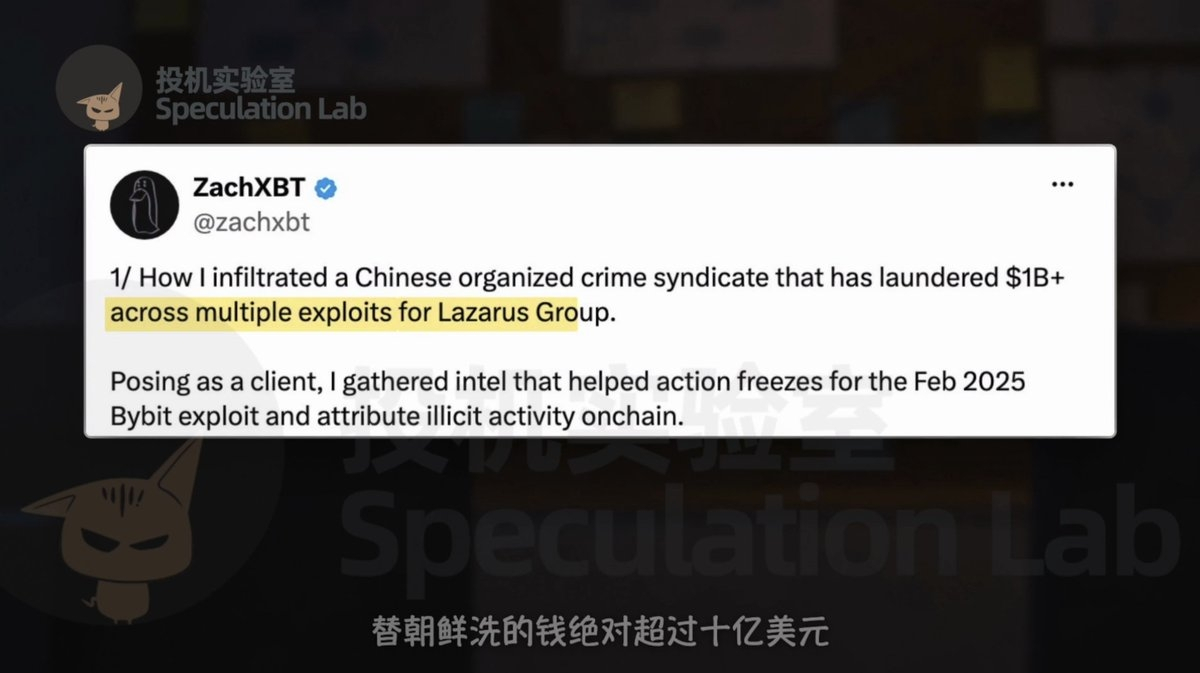
吉米最夸张的一次表态,是声称 Bybit 被盗的15亿美元以太坊,大部分都由他们团队处理。这个说法究竟有多少夸大,不能只听他自己说。视频保留了 ZachXBT 更谨慎的判断:对方描述与他看到的链上模式相符;把多起攻击合起来估算,这个团伙替 Lazarus 处理的资金可能超过10亿美元。团伙成员的自夸、调查员的估计和可核对的具体交易,证据分量并不一样,阅读时也需要分别看待。
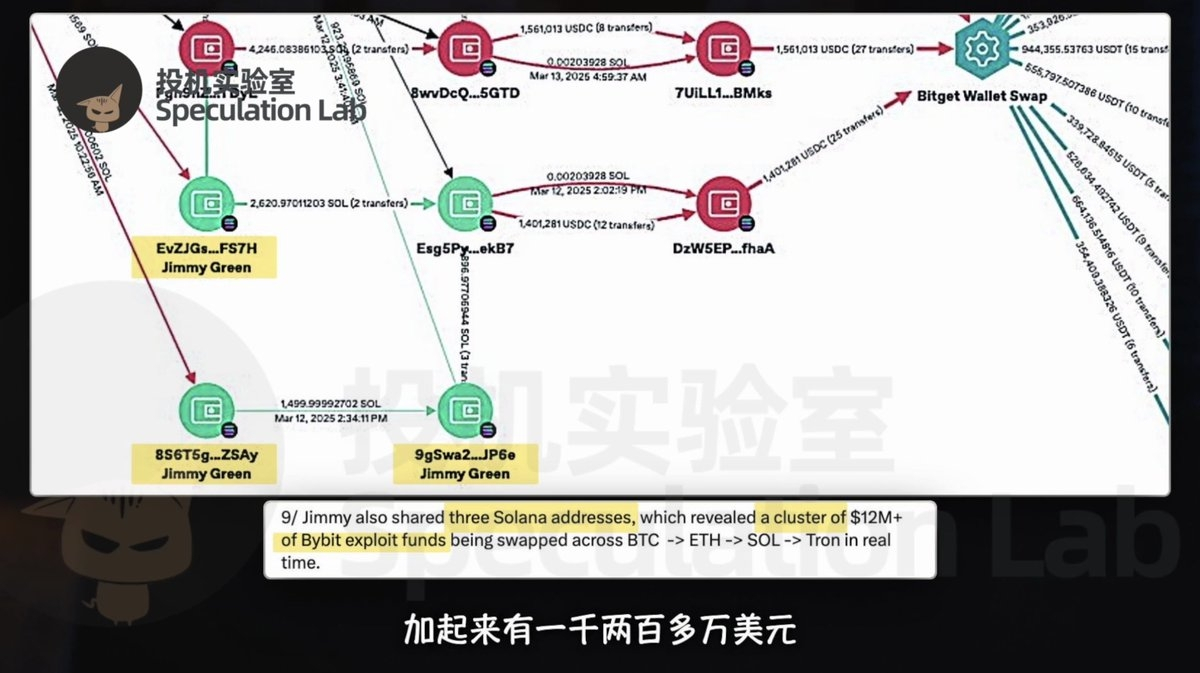
三个地址 牵出一千两百多万美元
吉米还发来过三个 Solana 地址,说自己晚上正在处理,把这条链上的币换回波场。ZachXBT 顺着地址追踪,找出一整串正在流动的 Bybit 关联赃款,总额超过1200万美元。此前,调查员主要靠对话套取信息;到了这一步,具体地址使这些描述变成可以检查的资金路径。不同链之间来回跳转,确实增加了追踪难度,但只要某个操作者主动交出一个入口,原本分散的地址就可能被重新连起来。
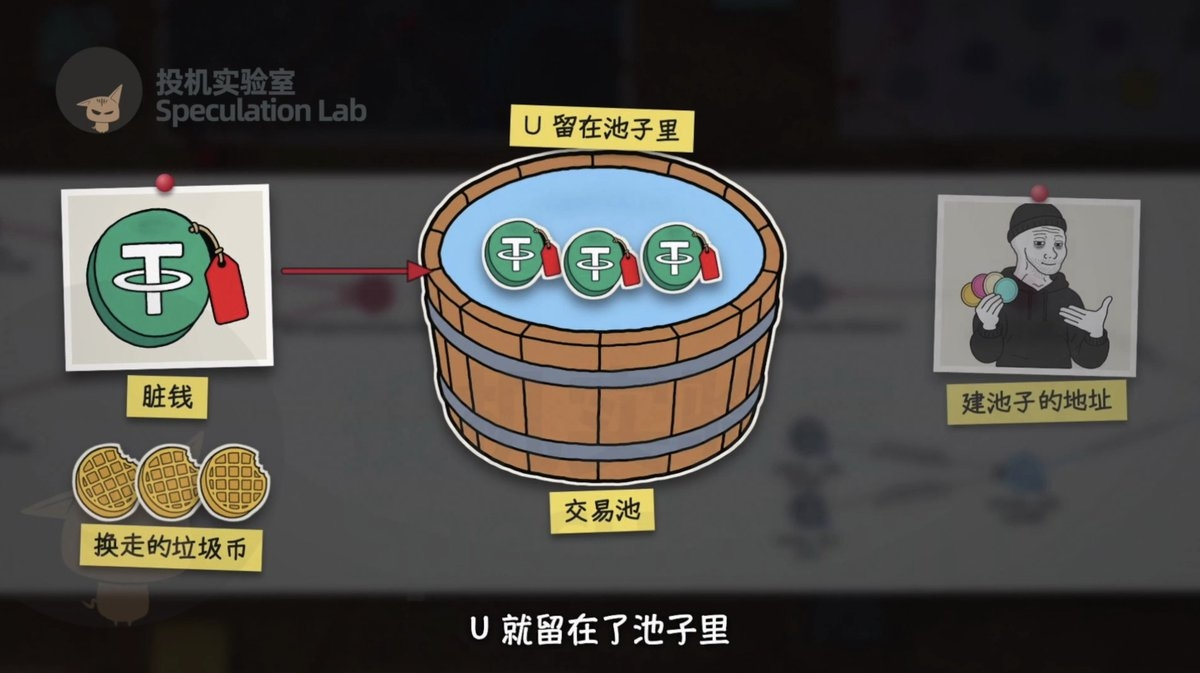
视频还描述了一种利用代币交易池掩饰来源的做法:团伙发行几种几乎没人交易的代币,包括 WAFF、FIZZ、BUTTER 和 SQUIRT,再借交易池把赃款包装成看似正常的交易与流动性收入。表面看,资金像是来自某个池子的收益;沿着前后地址追下去,来源仍可能暴露。ZachXBT 把查到的地址交给了办案人员。重要的证据不只是“用了什么工具”,而是这套操作前后的资金,能否和已知被盗资产对应起来。
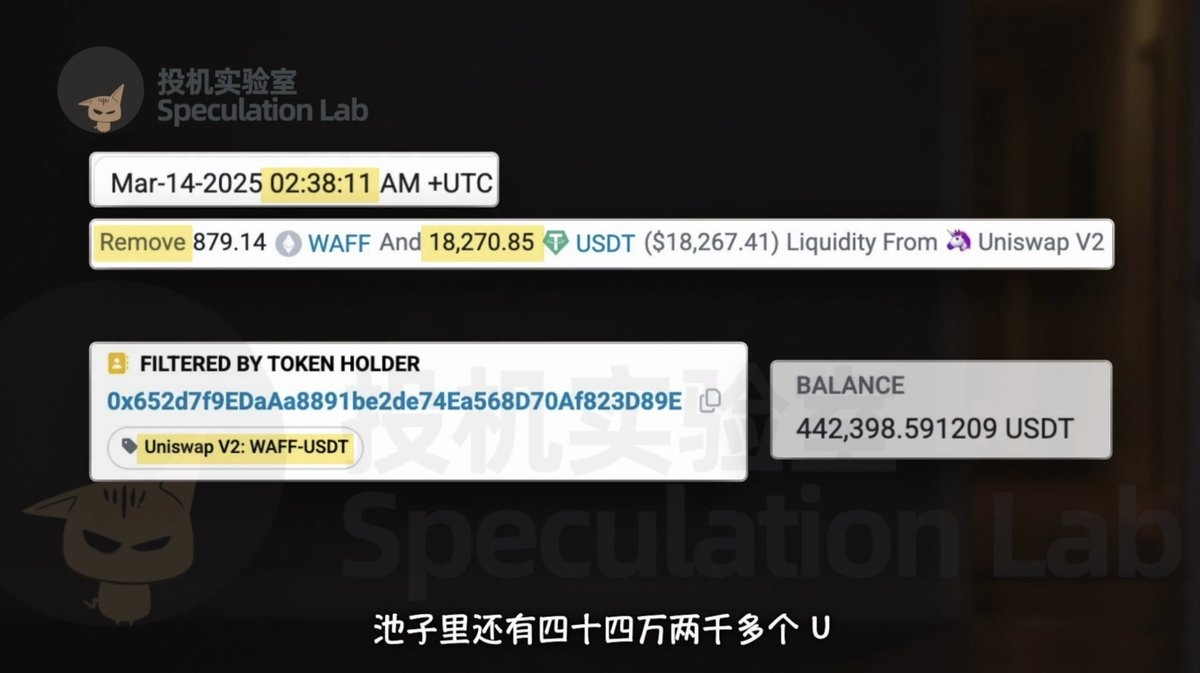
吉米此前还吹嘘,他们会提前盯风险,出事前一天就能通知,甚至声称与泰达内部有合作。结果3月14日,发行 USDT 的 Tether 冻结了 WAFF 相关池。建池地址半小时前刚抽走约1.8万美元,剩下约44.2万枚 U 被锁在里面。视频称,ZachXBT 能追到的手续费损失是4000多美元,而调查促成了更大金额的冻结。这不能证明吉米真有内部关系,反倒说明他许诺的“防冻结”,并没有保护住相关资金。
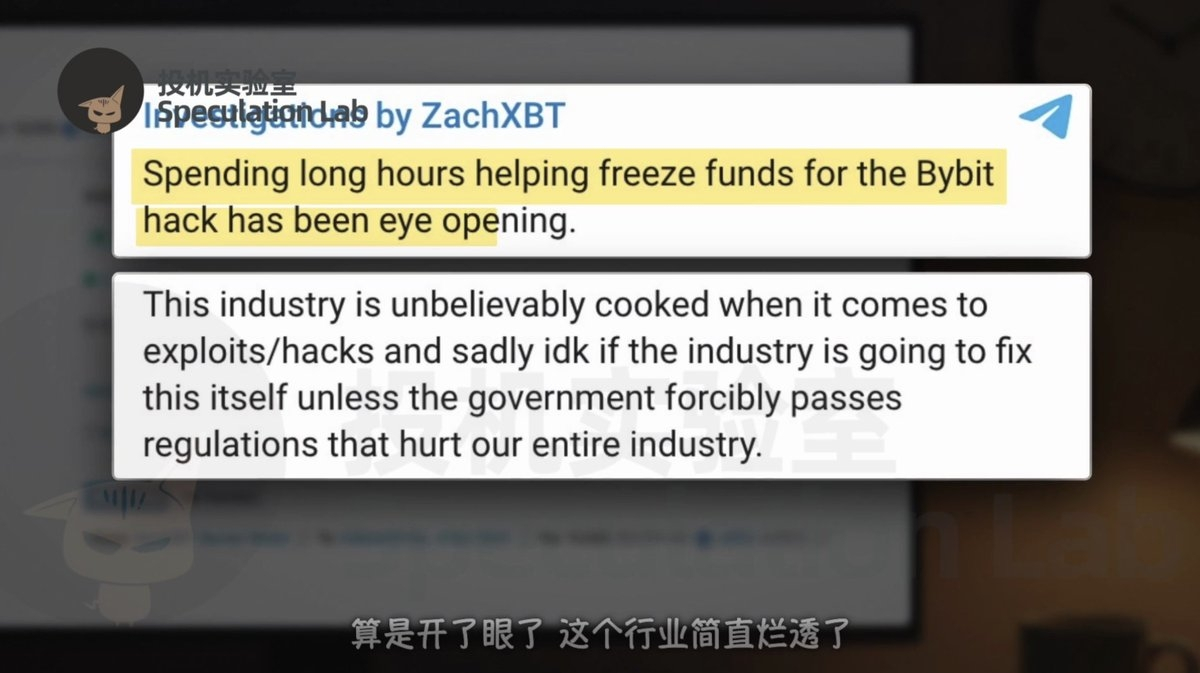
这些材料,ZachXBT 交给了 FBI,却没有立即向公众公开。3月18日,交易池被冻四天后,他在频道里发牢骚,称自己最近天天协助冻结 Bybit 相关资金,见识到这个行业糟糕的一面。当时,外面的人还不知道他正在与谁聊天,也不知道那些线索是用自己的钱换来的。对公开追踪者而言,一条帖子很快就能发出去;可线索涉及正在推进的调查,披露时间就不再只由他一个人决定。这个故事因此沉默了很久。
一年半以后 同样的催单又出现了
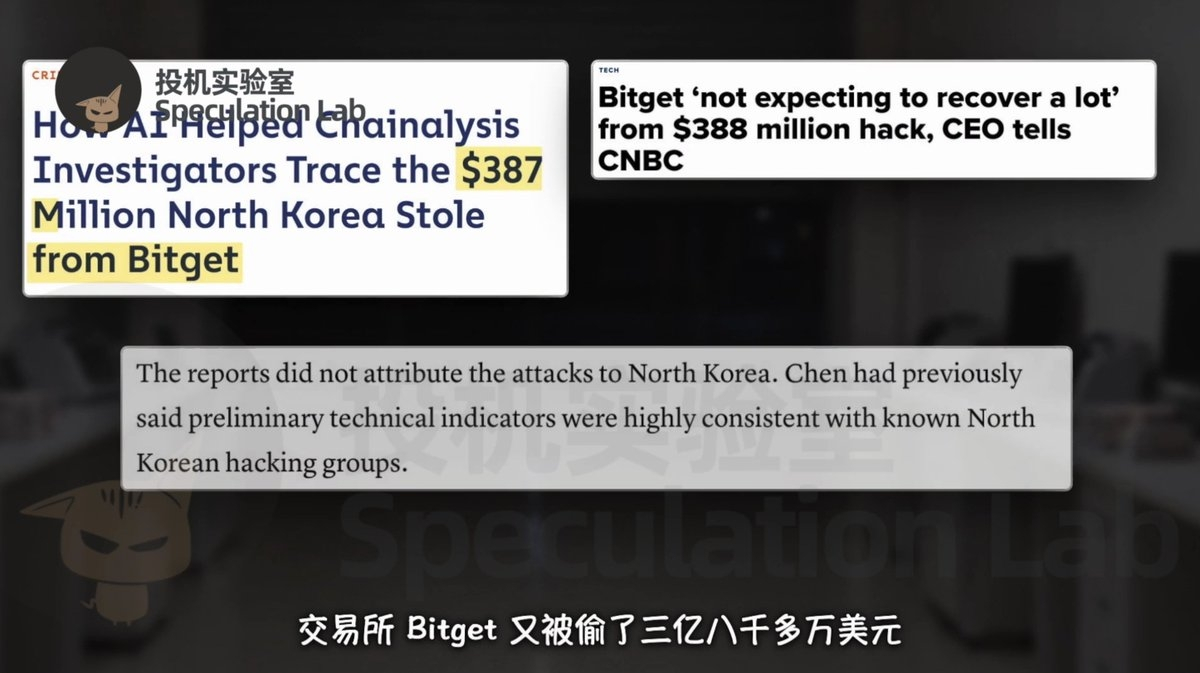
冻结44.2万美元只是一次局部突破。按视频引用的2026年8月口径,Bybit 案追回和冻结的资金合计不足8000万美元,只占15亿美元的约5%。大部分损失仍难追回,新的攻击也没有停下。2026年9月,Bitget 又发生约3.88亿美元的安全事件。攻击被公开分析指向朝鲜相关黑客,而 ZachXBT 观察到,处理相关赃款的人再次到公开群里催单。案件换了,操作者着急找客服的习惯却非常相似。
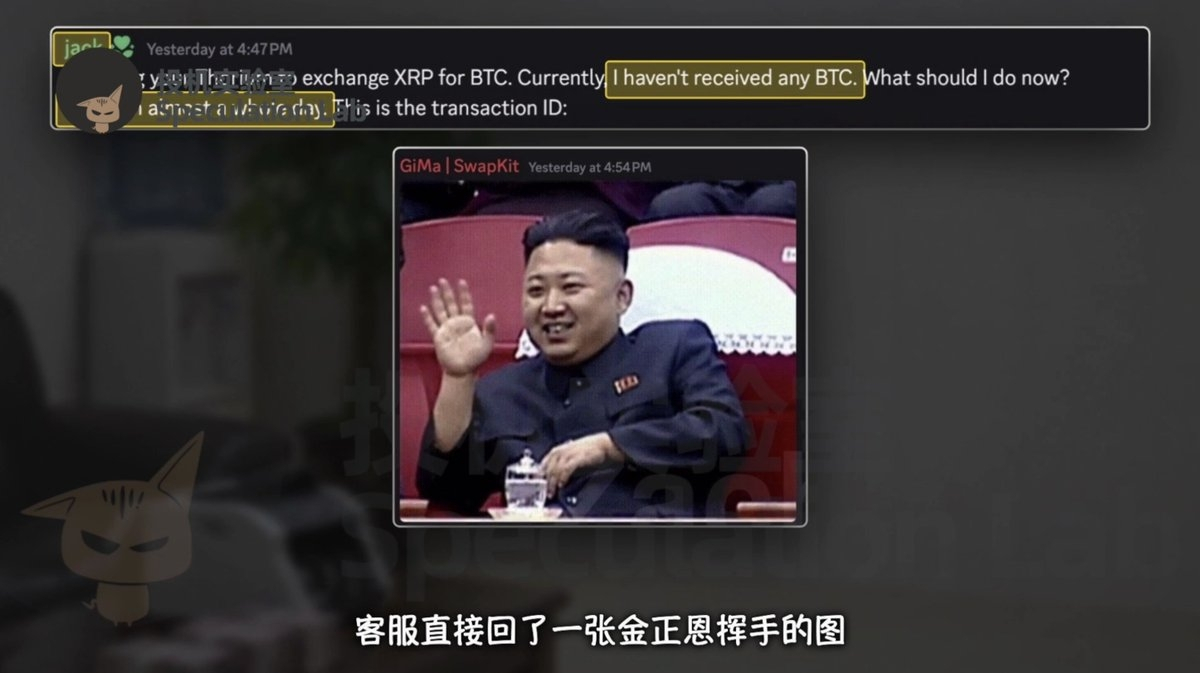
视频展示,一个叫 jack 的账号说,兑换的比特币快一整天还没到账,非常担心,钱丢了自己会有大麻烦。客服直接回了一张金正恩挥手的图,还问“金正恩会不会生气”,让他换个行业。有人求客服帮忙,还有人的账号干脆叫 help me。更巧的是,回图客服看名字,还是一年半前让吉米提供转账编号的那个人。令人发笑的群聊背后,仍是操作者对资金出错的恐惧,也是公开求助不断泄露线索的重复场景。
2026年10月5日,ZachXBT 终于公开吉米这条线。他说,拖了一年半,是因为牵涉办案,不方便发布。近35万美元由他自己准备,但这并不代表全部亏光;实际做出的订单,每笔承担约5%的费用,同时还面临对方卷款的风险。视频称,这次调查没人付钱,他平时主要依靠基金会资助和捐款。有网友劝他请保镖,他表示24小时保护有些超出预算。追到线索,付出的不只是时间,还有财产和人身风险。
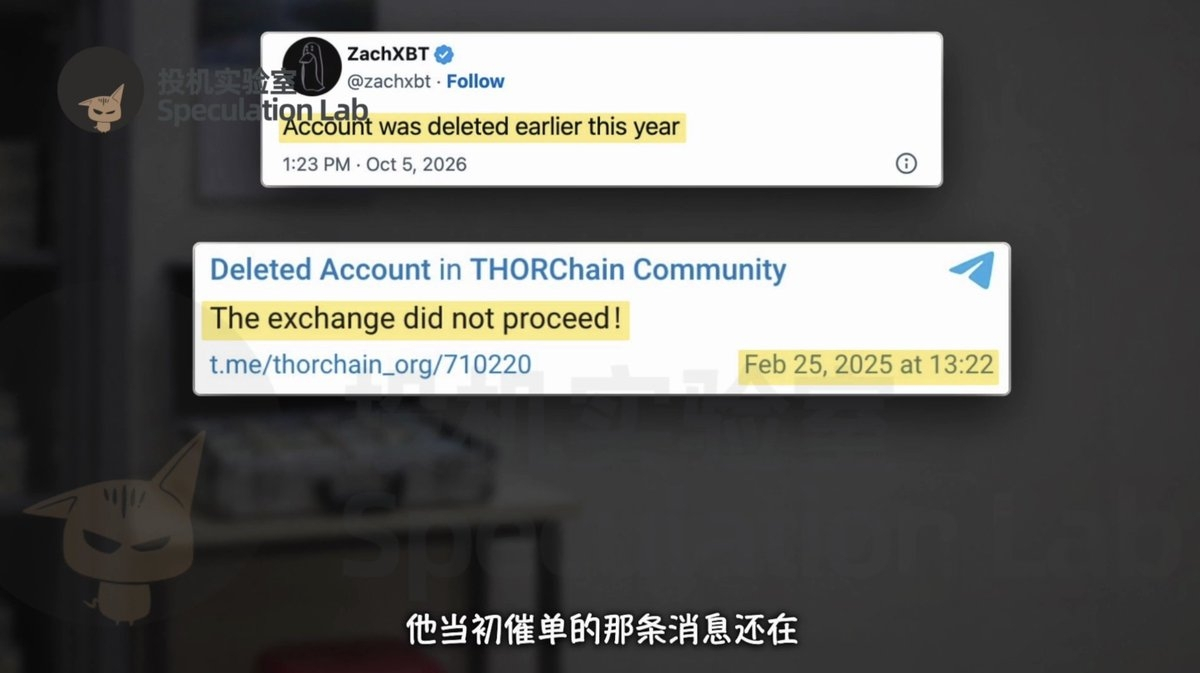
后来,吉米的 Telegram 账号注销了,当初在 THORChain 群里催单的消息仍然留着,名字变成 Deleted Account。两人怎样断了联系,吉米是否起疑、真实身份是什么、有没有被抓,ZachXBT 没有交代。账号消失,让读者很容易以为故事已经结束,但公开材料并没有给出这样的结论。能看到的,是聊天截图、资金轨迹和部分冻结结果;看不到的,仍是这个接单人的去向,以及后续案件会走到哪里。
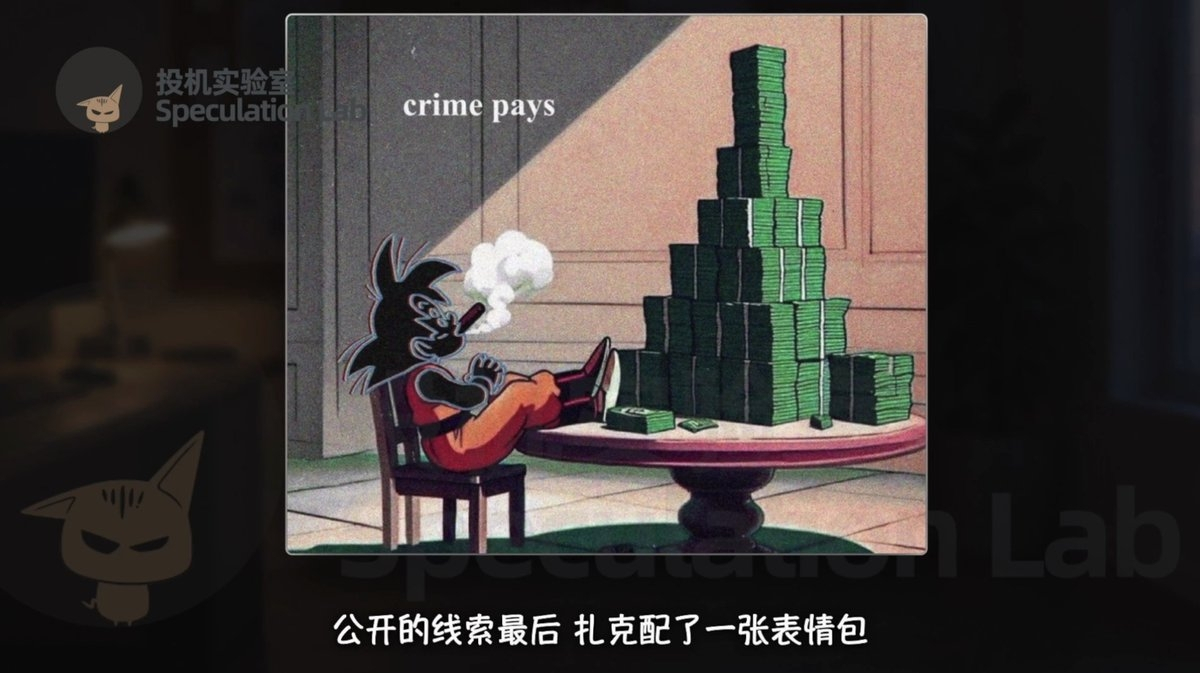
公开线索的最后,ZachXBT 配了一张表情包:卡通人物翘着脚抽雪茄,桌上堆着钞票,上面写着“crime pays”,犯罪真能赚钱。它读起来更像一句苦涩的讽刺:巨额盗窃可以迅速发生,追回损失却缓慢而危险。加密货币行业离钱很近,调查者也可能因此靠近庞大的黑客、洗钱组织和国家层面的力量。这次卧底并没有追回全部赃款,但它把幕后的分工和关键线索带到了公众面前。为此承担风险的人,值得被看见。