

Уявіть: криптоактиви на місці, блокчейн працює, ціна майже не змінилася, але переказати кошти неможливо. Один підписант недоступний, другий сервіс призупинив операції, а служба підтримки просить зачекати. У такій ситуації якість зберігання визначається дуже конкретно: хто має повноваження діяти, які докази належать вам і скільки часу потрібно для відновлення доступу.
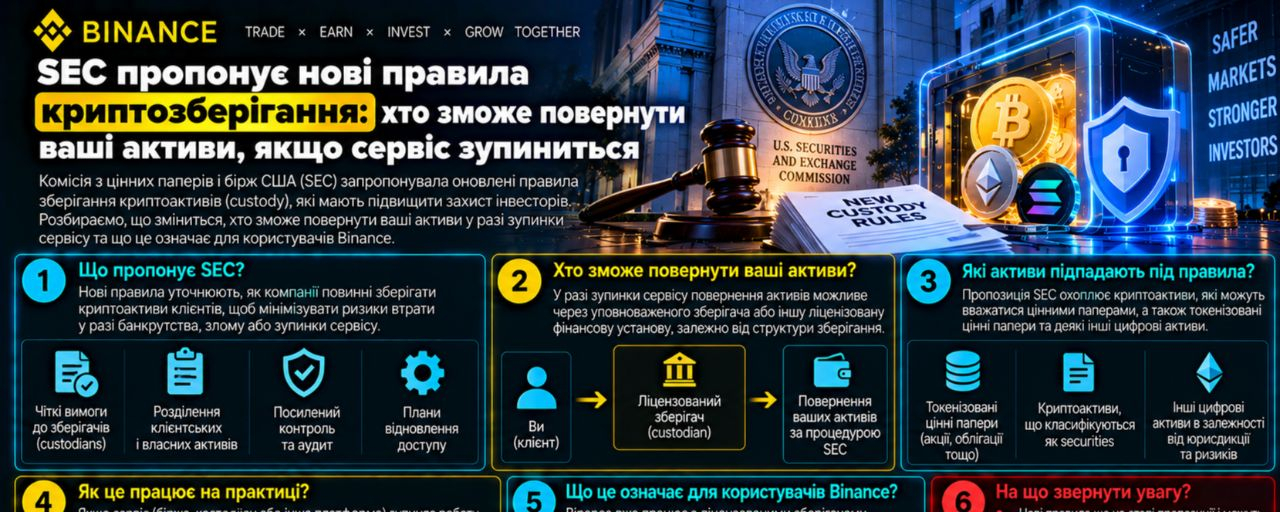
Саме через цю практичну призму я пропоную читати новину від 1 жовтня 2026 року. SEC, Комісія з цінних паперів і бірж США, запропонувала спеціальні правила зберігання криптоактивів для зареєстрованих інвестиційних радників та регульованих фондів. Пропозиція, серед іншого, передбачає самостійне зберігання за певних обставин і можливість використання трастових компаній, створених за законодавством штатів. Це опис запропонованої рамки, а не повідомлення про набрання нею чинності.
Для коментарів передбачено 60 днів після публікації проєкту у Federal Register. Відлік прив'язаний саме до цієї публікації, тому механічно додавати 60 днів до дати пресрелізу неправильно. У перевіреному повідомленні немає підстав робити висновок, що будь-який фонд уже отримав необмежений дозвіл самостійно зберігати будь-які токени. Конкретні умови застосування потребують окремого аналізу тексту проєкту та майбутнього остаточного рішення.
Чому це важливо поза американським регуляторним календарем? У супровідній заяві голова SEC Пол Аткінс описує практичну проблему: можливості зберігачів можуть відставати від появи нових криптоактивів на багато місяців. Це позиція посадовця щодо мотивів пропозиції. Мій висновок із неї: доступ інституцій до активу залежить також від здатності організувати його зберігання, облік і контроль операцій. Самого попиту на купівлю недостатньо.
Звідси випливає корисне питання для звичайного користувача Binance Square. Якщо професійний керуючий мусить розуміти, хто контролює активи й за якими процедурами вони повертаються, варто поставити ті самі питання власному портфелю. Масштаб може відрізнятися в тисячі разів, але пропущений пункт договору або єдина точка відмови не стають менш значущими через невеликий баланс.
Я розділяю зберігання на три завдання. Перше — технічно дозволити правильну операцію та зупинити несанкціоновану. Друге — документально встановити, кому належать активи і хто має право давати розпорядження. Третє — забезпечити виконання цих розпоряджень у потрібний момент. Це моя аналітична схема. Її користь у тому, що сильне рішення для одного завдання не створює автоматично сильного рішення для двох інших.
Наприклад, складна система підписів може добре захищати від дій одного працівника. Але вона не пояснює, як обліковується ваша частка на спільній адресі. Окремий облік може чітко показувати цю частку, проте сам по собі не забезпечить роботу сервісу вночі. А швидка кнопка виведення нічого не говорить про право оператора використовувати активи в інших операціях. Перевіряти потрібно весь набір властивостей.
Для початку варто уточнити сам термін. В освітньому бюлетені Investor.gov зберігання пояснюється через спосіб доступу до криптоактивів: гаманець управляє ключами, а самі активи обліковуються в мережі. За самостійного зберігання відповідальність за ключі лежить на користувачеві; за стороннього — доступом управляє провайдер. «Гарячий» або «холодний» описує іншу характеристику, тому обидва варіанти можливі в різних моделях зберігання. Це освітній матеріал співробітників SEC від 12 грудня 2025 року, який не має сили нового правила.
Погляньмо на технічний бік через мультипідпис. Документація Safe описує поріг підтверджень: для звичайної операції потрібна встановлена кількість підписів власників акаунта. Окремо вона пояснює, що підключені модулі можуть виконувати операції через інший механізм, обходячи звичайну перевірку підписів. Отже, оцінка конфігурації має враховувати також модулі й додаткові повноваження. Сам напис «2 із 3» не є повним описом контролю.
Гіпотетичний приклад: організація використовує звичайну схему «2 із 3» без додаткових шляхів виконання. Три незалежні підписанти — А, Б і В. Авторизувати операцію можуть три пари: А+Б, А+В та Б+В. Недоступність одного підписанта залишає робочу пару. Недоступність двох означає, що порогу вже не досягти. Це властивість заданої схеми, а не статистична оцінка її надійності.
Тепер змінимо одну умову. Два ключі лежать на пристроях, доступ до яких відновлюється через один спільний обліковий запис. Формально підписів досі три, але компрометація цього облікового запису в нашій моделі може поставити під загрозу одразу два ключі. Або обидва потрібні працівники перебувають в одному місці без зв'язку. Кількість ключів не розповідає, наскільки незалежні причини їх втрати чи недоступності.
Підвищення порогу теж має ціну. У схемі «3 із 3» звичайну операцію блокуватиме недоступність будь-кого з трьох учасників. Це може відповідати певній політиці контролю, але потребує іншого планування роботи. Вибір порогу — компроміс між захистом від небажаної дії та здатністю виконати потрібну. Для особистого портфеля складність, яку власник не може впевнено обслуговувати, сама стає джерелом ризику.
Документальний бік має не менше значення. Чинна на перевіреній сторінці настанова NYDFS від 30 вересня 2025 року замінила попередню редакцію 2023 року. Для охоплених нею зберігачів вона описує відокремлення клієнтських активів від корпоративних та окремий облік. Серед можливих структур є і спільні клієнтські гаманці з відповідним обліком. Тому одна адреса для багатьох клієнтів сама по собі не доводить змішування їхніх активів із майном компанії. Межі цієї настанови — відповідні установи під наглядом NYDFS; вона не встановлює універсальних правил для всіх платформ світу.
Мій практичний висновок: слід шукати зв'язок між записом у мережі, внутрішнім обліком і договором. Гіпотетично, якщо на клієнтській адресі лежать 100 одиниць активу, а сума клієнтських залишків становить 100, арифметика узгоджується. Але цей один збіг ще не пояснює всіх прав сторін, обмежень на переказ або наявності інших зобов'язань. Для кожного твердження потрібен відповідний доказ.
Навіть проста звірка має бути зроблена на один момент часу. Припустімо, у внутрішньому обліку вже відображене виведення 5 одиниць, а знімок адреси зроблено раніше й показує 100. Порівняння з новим клієнтським підсумком 95 дає розбіжність 5. У нашому прикладі вона виникла через час знімка. Перш ніж оголошувати надлишок або дефіцит, потрібно узгодити момент обліку й перевірити операцію, що перебуває в процесі виконання.
Далі починається доступність у часі. Для власника довгострокової позиції затримка може бути незручністю; для людини з платежем завтра — проблемою з виконанням зобов'язання. Я пропоную оцінювати не абстрактну «швидкість платформи», а власний строк: до якого моменту потрібен актив, у якій мережі та в якій формі. Переказ токена, його продаж і надходження придатних для оплати грошей — різні етапи.
Гіпотетична модель доступності: портфель має умовну вартість 20 000 доларів. Із нього 16 000 перебувають у сервісі А, а 4 000 — у незалежному, перевіреному каналі Б. Протягом наступних двох діб потрібно здійснити платежі на 3 000 доларів. За незмінної вартості активів і доступності Б його резерв покриває потребу та залишає 1 000 доларів запасу до комісій. Покриття дорівнює 4 000 / 3 000 = 1,33 раза.
Якщо в Б є лише 2 000, дефіцит становить 1 000 доларів, хоча загальний портфель усе ще може коштувати 20 000. Якщо активи в Б подешевшають на 10%, початкові 4 000 перетворяться на 3 600, а запас над платежем скоротиться до 600. Це умовний стрес-тест, а не прогноз падіння чи порада тримати конкретну частку в певному активі. Він показує, чому резерв для визначеного платежу треба оцінювати також у валюті цього платежу.
Незалежність каналу Б тут є суттєвою умовою. Якщо обидва застосунки користуються тим самим кінцевим зберігачем або одним способом авторизації, їх може зупинити одна причина. Тоді два логотипи дають менше диверсифікації, ніж здається. Навпаки, додавання третього сервісу створює ще один пароль, набір правил і маршрут переказу. Користь від розподілу варто зіставляти зі здатністю ним керувати.
Це можна побачити на ще одній умовній картині. Вкладник розмістив 12 000 доларів через сервіс А і 8 000 через сервіс Б. За документами обидва передають зберігання одній установі В. Якщо саме В повністю припиняє обробку виведень, у заданому сценарії залежними від неї є всі 20 000. Розподіл 60% і 40% між інтерфейсами не обмежив цей конкретний ризик до 60% портфеля. Це не твердження про структуру будь-якої названої біржі.
Скільки коштує така організація доступу? Розгляньмо гіпотетичне порівняння двох моделей на рік. У першій річна плата за зберігання дорівнює 0,30% від незмінної бази 20 000 доларів, тобто 60 доларам. Дванадцять переказів по 5 доларів додають ще 60. Разом — 120 доларів, або 0,60% початкової суми. Усі тарифи вигадані для розрахунку; вони не належать Binance чи іншому реальному провайдеру.
У другій моделі користувач самостійно організовує зберігання: обладнання та резервні носії коштують 180 доларів, ті самі дванадцять переказів — 60. Перший рік обходиться у 240 доларів. За три роки, якщо нічого не замінювати й ціни не зміняться, це 180 + 3 × 60 = 360 доларів. Перша модель за три роки теж коштуватиме 3 × 120 = 360. Власний час, податки та можливі втрати тут не оцінені.
Цікаво, що рівність зникає зі зміною суми. За незмінного портфеля 100 000 доларів перша модель коштує 300 + 60 = 360 доларів щороку, або 1 080 за три роки. Друга за наших умов залишається на рівні 360 за три роки. Різниця — 720 доларів. Проте цей результат порівнює лише витрати: він не доводить однакової якості сервісу, однакової безпеки чи переваги самостійного зберігання для кожної людини.
Я не додаю до цієї таблиці вигадану «ймовірність злому 1%». Без даних така цифра лише маскувала б невідоме під точний розрахунок. Натомість можна перевірити конкретний сценарій: загублено один пристрій, основний користувач тимчасово недоступний, сервіс не відповідає, змінилася мережа виведення. Для кожного випадку корисно знати виконавця наступної дії та потрібний час. Це перевірювана інформація навіть без моделі ймовірностей.
Практичну перевірку я почав би з однієї сторінки власних записів без секретних ключів. На ній — юридична назва контрагента, продукт, мережа, тип доступу, спосіб відновлення, строки виведення та місце збереження договору. Окремо — хто може змінити повноваження або погодити переказ. Такі записи не повинні містити секретів, достатніх для крадіжки. Їхнє завдання — допомогти зрозуміти структуру, коли звичний інтерфейс недоступний.
Другий крок — невелика контрольна операція на власну перевірену адресу. Вона дозволяє зафіксувати фактичну комісію та час конкретного переказу. Її результат має вузькі межі: успішне виведення сьогодні підтверджує працездатність цього маршруту сьогодні. Воно не встановлює платоспроможність провайдера й не гарантує виконання великої заявки під час стресу. Саме таку межу варто залишити і у власних висновках.
Третій крок — перевірка аварійної процедури без ризику для основних коштів. Для самостійного зберігання це може бути навчальний гаманець із малою сумою; для стороннього — з'ясування документів і повноважень, необхідних для відновлення доступу. Я оцінював би успіх за тим, чи зрозуміла процедура іншій уповноваженій людині, а не лише тому, хто все налаштував. Заплутаний план, який ніхто не випробував, залишає багато невідомого.
Новину SEC корисно спостерігати через три умовні сценарії на наступні шість місяців. Це авторські сценарії розвитку зберігання, без прогнозу котирувань BTC або ETH. Вони допомагають відділити регуляторний процес від фактичної появи зручних і перевірених послуг.
Базовий сценарій: обговорення та підготовка процедур тривають, а доступні клієнтові моделі змінюються поступово. Його ознаки — уточнення документів, обмежені переліки активів і поетапне впровадження. Він втрачає актуальність, якщо відбудеться швидкий широкий запуск нових моделей або процес суттєво зупиниться. Саме по собі повторення позитивного заголовка не є підтвердженням впровадження.
Бичачий сценарій для якості інфраструктури: остаточні правила та практичні рішення розширюють вибір, а провайдери демонструють зрозумілі повноваження, перевірене відновлення й конкурентні повні витрати. Умова реалізації — доступні послуги з документованими процедурами. Сценарій скасовується, якщо переваги залишаються лише в презентаціях або дешевший тариф супроводжується непрозорим контролем активів.
Ведмежий сценарій: формальний вибір зростає, але спільні технічні залежності та слабкі процедури створюють повторювані зупинки доступу. Підтвердженням були б задокументовані інциденти, затримки й невиконані процедури повернення. Його спростовували б незалежні перевірки та стабільне виконання операцій у стресових умовах. Усі три сценарії умовні; жоден не встановлює неминучого напрямку ціни криптоактивів.
Мій головний висновок із жовтневої пропозиції SEC — якість криптозберігання варто вимірювати діями, які залишаються можливими при збої. Хто підпише переказ? Чим підтверджується ваша частка? Хто відновить доступ? Звідки надійдуть кошти для платежу, поки основний маршрут не працює? Відповіді дають практичну основу для рішення про розміщення активів.
Перед наступним поповненням портфеля я витратив би час на одну конкретну перевірку: описати шлях повернення коштів і знайти в ньому єдину точку відмови. Якщо шлях неможливо пояснити кількома зрозумілими кроками, це вже корисний результат аналізу. Він показує, яку інформацію потрібно отримати до збільшення суми.
Матеріал має інформаційно-освітній характер і не є індивідуальною інвестиційною рекомендацією. Числові приклади гіпотетичні; права та процедури залежать від конкретного продукту й юрисдикції.
#Криптоактиви #ЗберіганняАктивів #SEC #УправлінняРизиком #BinanceSquare