

Bonjour, chers guerriers de la route ! J’espère que vos moteurs ronronnent doucement et que vous vous frayez un chemin dans la circulation avec honneur aujourd’hui.
Cet après-midi, j’ai quitté un moment le bitume pour aider un proche collègue à intégrer son restaurant local à la plateforme Grab. En observant le processus d’intégration au stand en bord de route, j’ai vu une montagne de données changer de mains. Pour mettre le restaurant en ligne, nous avons dû fournir une longue liste de justificatifs : le nom du restaurant, des photos de son menu, ses tarifs, ses coordonnées géographiques précises, la pièce d’identité physique (KTP) du propriétaire, son numéro d’identification fiscale (NPWP) et des numéros de compte bancaire vérifiés.
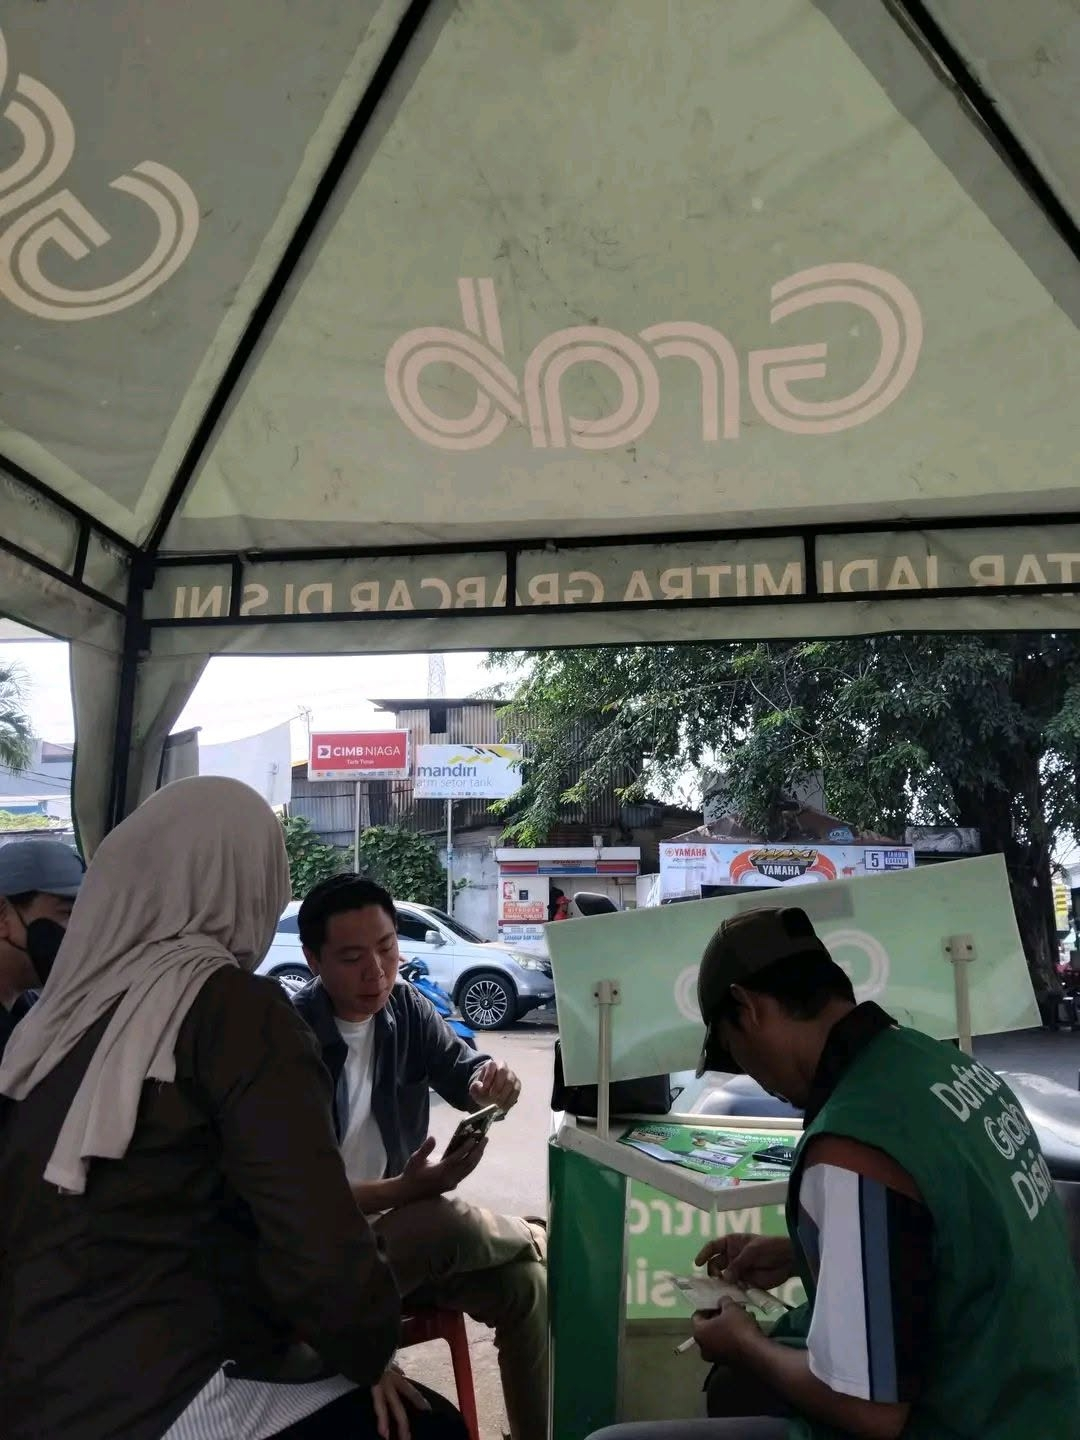
Légende : « J’aide un collègue à inscrire son restaurant sur un stand Grab. Un exemple concret de transmission de données professionnelles et personnelles sensibles à des bases de données centralisées. »
Dans le Web2, chaque donnée remplit une fonction essentielle. Le menu clair et les prix aident les clients à choisir leurs plats en fonction de leur budget. L’adresse exacte permet à l’algorithme de calculer les frais de livraison selon la distance et nous aide, nous les livreurs, à trouver précisément le lieu de récupération de la commande. La carte KTP et les comptes bancaires garantissent des retraits sans encombre, sans blocage dû aux procédures administratives bancaires traditionnelles.
Mais en tant qu’étudiant du Web3, examiner ce processus à travers le prisme de BitDegree m’a amené à réfléchir profondément à l’identité décentralisée (DID) et à l’identité auto-souveraine (SSI). Nous remettons volontairement nos données les plus sensibles aux serveurs de grandes entreprises pour pouvoir participer à l’économie numérique. Que se passe-t-il si ces serveurs centralisés sont piratés ? Nos données privées se retrouvent divulguées sur le dark web.
Voyons comment le Web3 nous permet de participer au commerce numérique tout en conservant la propriété absolue de nos identités !
1. Comprendre l’identité décentralisée (DID)
Dans notre environnement Web2 actuel, votre identité numérique ressemble à une flotte de taxis centralisée. Google, les banques ou les géants de la tech spécialisés dans le transport avec chauffeur gèrent et stockent vos identifiants sur leurs serveurs d’entreprise privés.
L’identité décentralisée (DID) change la donne. Au lieu de dépendre d’une autorité centrale pour conserver vos données, celles-ci sont chiffrées et réparties sur un réseau blockchain décentralisé.
Au lieu d’utiliser des noms d’utilisateur et des mots de passe traditionnels qui peuvent être volés, une DID repose sur une clé cryptographique que vous seul contrôlez. Vous êtes le seul gardien de votre présence numérique.
Caractéristiques clés d’une identité décentralisée :
· Identifiants uniques : créés, détenus et gérés entièrement par la personne, et non délivrés ou loués par des entreprises technologiques.
· Interopérabilité : vos justificatifs DID vérifiés fonctionnent de manière fluide sur différentes applications, plateformes de livraison et protocoles financiers.
· Vérification cryptographique : vous pouvez prouver instantanément que vous êtes un propriétaire d’entreprise ou un livreur vérifié, sans révéler les données brutes qui le démontrent.
2. Explorer l’identité auto-souveraine (SSI)
Alors que la DID fournit la technologie, l’identité auto-souveraine (SSI) en est la philosophie. Le SSI stipule que vous, et vous seul, exercez une souveraineté absolue sur l’utilisation, le partage et le stockage de vos informations personnelles.
Imaginez que vous montriez votre portefeuille physique à un agent de sécurité à l’entrée d’un bâtiment. Vous choisissez la carte que vous sortez, décidez combien de temps il peut la regarder, puis la remettez dans votre poche. L’agent ne peut pas photocopier l’intégralité de votre portefeuille.
Les trois principes d’or du SSI :
1. Contrôle absolu : vous pouvez instantanément mettre à jour ou gérer l’accès d’une plateforme à vos données, voire le révoquer complètement, sans avoir besoin de l’autorisation d’un intermédiaire.
2. Transparence totale : chaque demande de données est enregistrée dans un registre immuable, afin que vous puissiez vérifier exactement qui a consulté vos données.
3. Minimisation des données : ne partager que le strict minimum nécessaire à la réalisation d’une transaction.
Étude de cas sur le bord de la route : l’intégration d’un restaurant au Web3
Réimaginons mon après-midi passé à aider mon collègue, mais en utilisant l’infrastructure de demain fondée sur les DID et le SSI :
· La méthode Web2 (aujourd’hui) : le propriétaire du restaurant remet des photocopies de sa carte KTP, de ses relevés bancaires et de ses documents fiscaux. Ces données restent indéfiniment dans des bases de données d’entreprise, exposées aux employés malveillants comme aux pirates informatiques externes.
· La méthode Web3 (l’avenir du SSI) : le propriétaire du restaurant conserve dans son portefeuille numérique Web3 un « justificatif de commerçant vérifié » signé cryptographiquement, émis une seule fois par un protocole gouvernemental décentralisé. Pour s’inscrire sur une application de livraison, il lui suffit de scanner un code QR.
Grâce à la cryptographie, l’application de livraison vérifie instantanément : « Oui, ce compte bancaire est réel, cette personne est citoyenne et l’emplacement du restaurant est valide. »
La plateforme ne copie ni ne stocke jamais le numéro KTP brut sur ses serveurs. Elle vérifie l’information sans collecter les données sensibles.
Résumé structurel : l’intégration traditionnelle au Web2 face à l’avenir du SSI au Web3
Caractéristique de l’intégration
Système centralisé traditionnel (Web2)
La vision du Web3 (DID et SSI)
Propriété des données
Les géants de la tech stockent et possèdent l’historique de vos données.
Vous détenez vos propres données sous forme cryptographique dans un portefeuille Web3 sécurisé.
Risque de sécurité
Point de défaillance unique ; les fuites de bases de données nuisent aux commerçants et aux livreurs.
Données dissociées ; les pirates ne peuvent pas s’introduire dans un centre névralgique unique pour voler des pièces d’identité.
Partage des données
Exposition excessive (les plateformes voient l’intégralité des numéros de vos pièces d’identité).
Minimisation des données : seuls des justificatifs mathématiques vérifiés sont partagés.
Accès aux services financiers
Soumis à des procédures bancaires rigides et à l’approbation des entreprises.
Vérification instantanée par contrats intelligents, pour des règlements plus rapides.
Les obstacles sur la route
Transférer notre identité numérique sur la blockchain représente une avancée majeure, mais il nous faut d’abord surmonter quelques obstacles :
· Reconnaissance juridique : les autorités réglementaires locales et les gouvernements doivent reconnaître officiellement les DID fondées sur la blockchain comme des moyens d’identification juridiquement contraignants.
· Adoption massive et sensibilisation : former les commerçants locaux, les vendeurs des marchés et les livreurs plus âgés à gérer en toute sécurité les clés publiques et privées nécessite un travail de sensibilisation de proximité dédié.
Conclusion : redonner le pouvoir aux communautés locales
L’identité décentralisée n’est pas qu’un concept technologique abstrait. C’est un outil essentiel pour donner les moyens d’agir aux plus vulnérables — aux restaurateurs locaux, aux artisans indépendants et aux travailleurs de la rue qui roulent sous un soleil de plomb. La technologie devrait nous servir de bouclier, en protégeant notre travail et notre vie privée pendant que nous développons nos activités.
En contemplant aujourd’hui les rues animées de Kendal, je suis fier d’apprendre en chemin. Nous ne roulons pas seulement vers notre prochaine livraison ; nous construisons notre voie vers une véritable souveraineté numérique.
Ajustez bien vos casques, roulez prudemment sur la route et continuons à faire grandir notre blockchain ! 🏍️💨
📌 Note de l’auteur : la deuxième partie de mon journal Web3 a été officiellement citée dans MEXC News, et cette série de terrain est organisée et publiée par Block Magnates sur Medium. Si ces analogies routières vous ont aidé à mieux comprendre les cryptomonnaies, pensez à laisser un pouce levé !
Soutenez notre mission : donner les moyens d’agir aux artisans indonésiens grâce au Web3
Pour soutenir notre mission sur le terrain, vous pouvez désormais acheter nos NFT Genesis numériques directement sur OpenSea. 100 % des recettes financeront la tokenisation d’actifs du monde réel (RWA), afin d’inscrire les biens physiques traditionnels sur la blockchain et d’aider les artisans locaux à accéder au marché mondial.
Votre soutien contribue directement au développement de :
· Batik de Pekalongan (tissus traditionnels teints à la main)
· Cuir de Garut (vestes et sacs haut de gamme fabriqués à la main)
· Mobilier de Jepara (sculptures sur bois artisanales de renommée mondiale)
👉 Découvrez et collectionnez nos NFT pilotes RWA sur OpenSea
https://opensea.io/maswinars