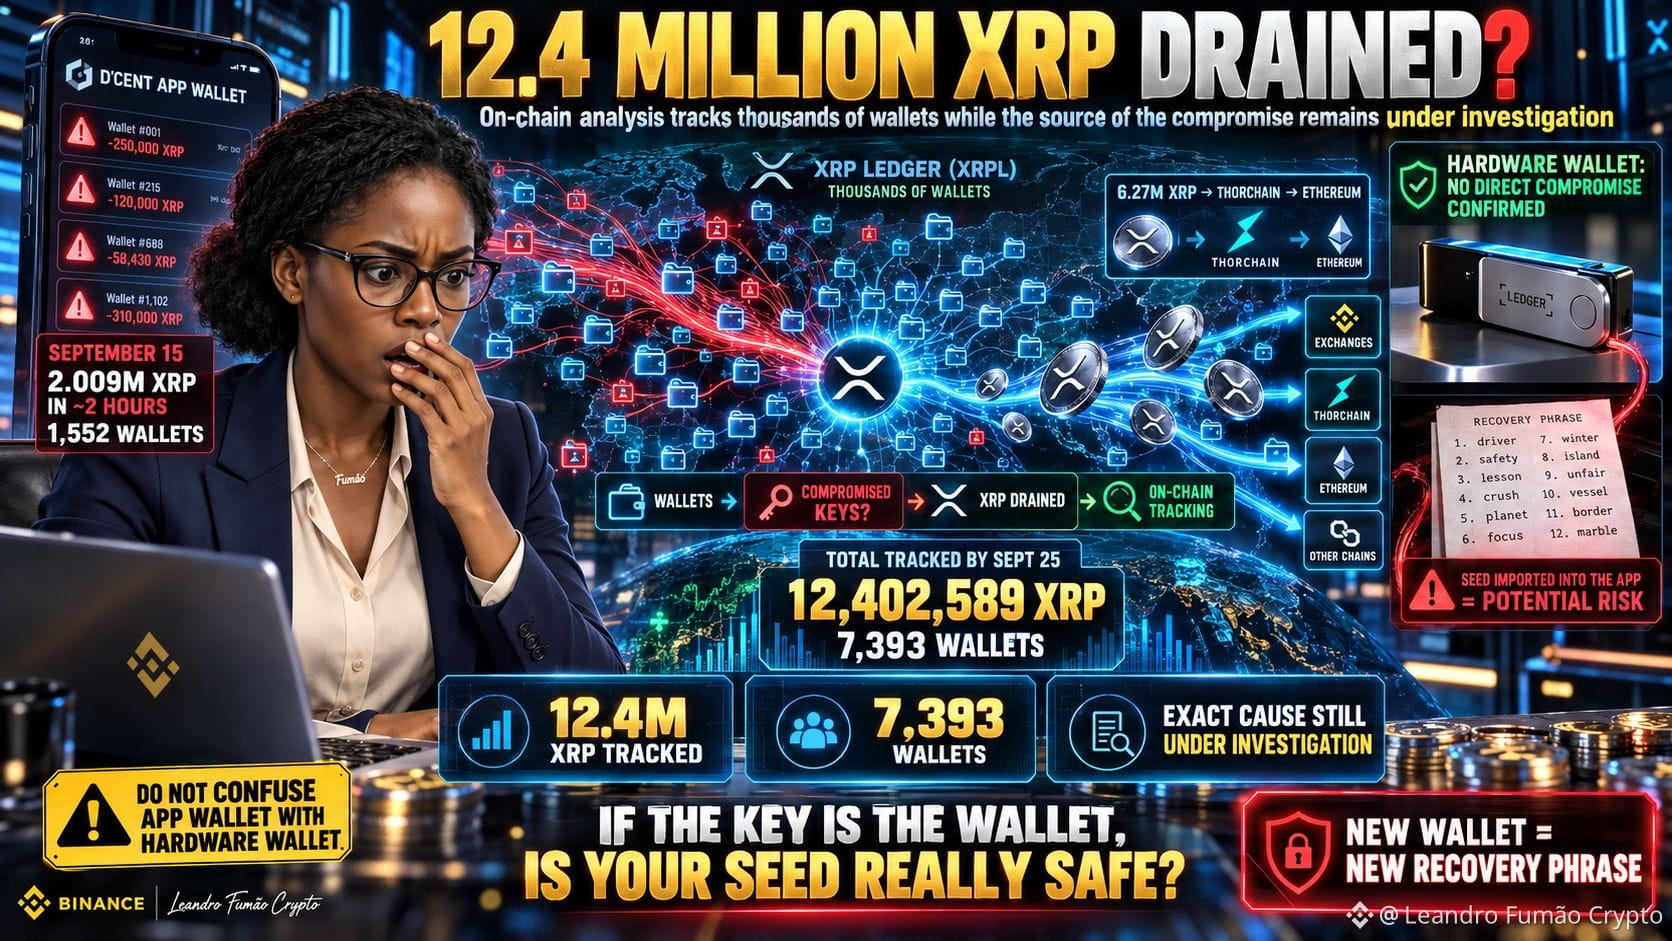
˗ˋˏ$💸ˎˊ˗ 12,4 MILHÕES DE $XRP FORAM DRENADOS❓🔥💸⃤
(◞‸ ◟)💧 O caso da D’CENT App Wallet ficou muito maior do que parecia inicialmente.
No primeiro episódio identificado, aproximadamente:
💰 2,009 milhões de XRP
👥 1.552 wallets
⏱️ pouco mais de 2 horas
foram atingidos em 15 de setembro.
Mas novas análises do XRP Ledger rastrearam várias ondas posteriores.
Segundo a XRPL.to, até 25 de setembro o mesmo operador teria alcançado:
🔥 12.402.589 XRP
🚨 7.393 wallets
🗑️ 6.095 contas deletadas
🌉 6,27 milhões de $XRP convertidos via THORChain
E existe um detalhe assustador:
As transações foram assinadas com as próprias chaves das carteiras afetadas.
Isso indica que o atacante aparentemente já tinha acesso às credenciais necessárias antes dos saques mas a forma exata pela qual essas chaves foram obtidas ainda não foi confirmada publicamente.
A D’CENT reconheceu transferências anormais envolvendo sua App Wallet e orientou usuários potencialmente afetados a mover os ativos para uma carteira criada com uma nova recovery phrase.
⚠️ A empresa afirma que não confirmou comprometimento originado diretamente de seus hardware wallets.
Mas existe uma exceção crítica:
Se a mesma seed de um hardware wallet tiver sido inserida anteriormente na App Wallet, essa carteira também deve ser tratada como potencialmente exposta.
👩🏻🏫A lição é Brutal:👨🏻🏫
🤦🏽♀️HARDWARE WALLET NÃO PROTEGE UMA SEED QUE JÁ FOI EXPOSTA EM SOFTWARE.
Rip 💐 SE A CHAVE É A CARTEIRA, ONDE VOCÊ GUARDA SUA SEED?
#XRPHACKED #CryptoSecurity