🚨 Plus de 12,4 M — $XRP Vidé : que nous apprend la faille du portefeuille D’CENT sur la sécurité des clés
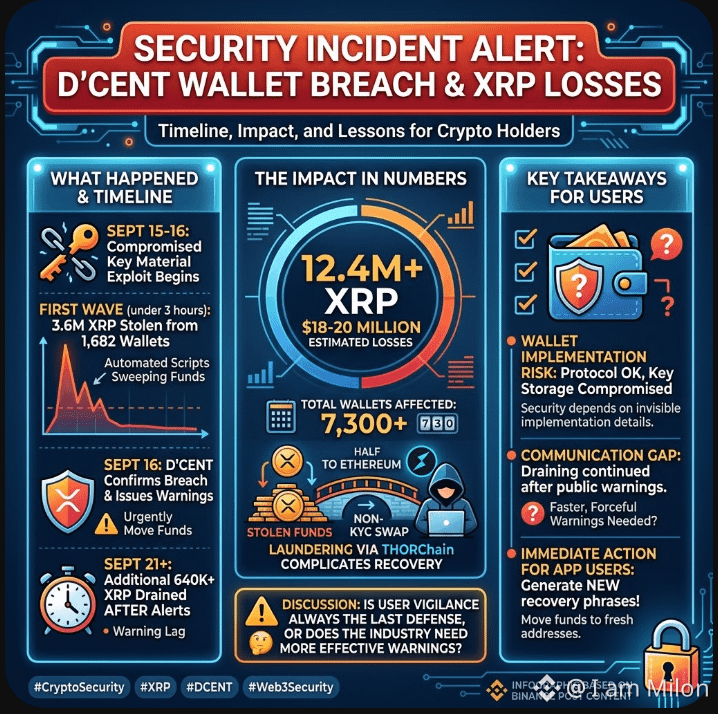
Une importante compromission ayant touché le fournisseur sud-coréen D’CENT App Wallet a récemment vu des attaquants balayer plus de 12,4 millions de XRP (d’une valeur d’environ 18 à 20 millions de dollars) à travers plus de 7 300 portefeuilles compromis.
La partie la plus inquiétante ? La fuite a continué plusieurs jours après la publication d’avertissements au public.
📉 Détail de l’incident
L’exploit initial : les attaquants ont compromis du matériel de clé privée, en utilisant des signatures cryptographiques valides pour exécuter des transactions non autorisées. Aucune faille n’a été trouvée sur le XRP Ledger lui-même.
La première vague : les 15–16 septembre, des scripts automatisés et des vidages manuels ciblés ont soutiré 3,6 M XRP depuis 1 682 portefeuilles en moins de 3 heures.
L’impact différé : malgré des alertes publiques le 16 septembre exhortant les utilisateurs à migrer leurs fonds, plus de 640 000 XRP supplémentaires ont été volés après le 21 septembre. Le 25 septembre, les pertes totales ont dépassé 12,4 M XRP.
La route de blanchiment : environ la moitié des fonds volés ont été acheminés vers Ethereum via THORChain afin d’obscurcir la trace d’audit grâce à des échanges inter-chaînes sans KYC.
🔑 À retenir pour les détenteurs de crypto
L’implémentation compte : un protocole blockchain peut être sécurisé à 100 %, mais la gestion des clés au niveau du portefeuille et l’implémentation logicielle restent des vecteurs d’attaque vulnérables.
Écart de communication : les avis publics avancent souvent plus lentement que les scripts de vidage automatisés. Tous les utilisateurs ne consultent pas les alertes de sécurité chaque jour, laissant des portefeuilles non migrés exposés bien longtemps après la découverte d’un exploit.
Action immédiate requise : D’CENT a conseillé à tous les utilisateurs du App Wallet de générer immédiatement de nouvelles phrases seed et de transférer les soldes restants vers de nouvelles adresses.
💬 Discussion :
Lorsque des avertissements en plein incident n’atteignent pas les utilisateurs à temps, les plateformes devraient-elles mettre en place des mécanismes de gel au niveau du protocole (si des structures décentralisées le permettent), ou la vigilance de l’utilisateur est-elle toujours la ligne de défense ultime ?
Partagez vos idées ci-dessous ! 👇
#CryptoSecurity #XRP #DCENT #Binance #Web3Security
Une importante compromission ayant touché le fournisseur sud-coréen D’CENT App Wallet a récemment vu des attaquants balayer plus de 12,4 millions de XRP (d’une valeur d’environ 18 à 20 millions de dollars) à travers plus de 7 300 portefeuilles compromis.
La partie la plus inquiétante ? La fuite a continué plusieurs jours après la publication d’avertissements au public.
📉 Détail de l’incident
L’exploit initial : les attaquants ont compromis du matériel de clé privée, en utilisant des signatures cryptographiques valides pour exécuter des transactions non autorisées. Aucune faille n’a été trouvée sur le XRP Ledger lui-même.
La première vague : les 15–16 septembre, des scripts automatisés et des vidages manuels ciblés ont soutiré 3,6 M XRP depuis 1 682 portefeuilles en moins de 3 heures.
L’impact différé : malgré des alertes publiques le 16 septembre exhortant les utilisateurs à migrer leurs fonds, plus de 640 000 XRP supplémentaires ont été volés après le 21 septembre. Le 25 septembre, les pertes totales ont dépassé 12,4 M XRP.
La route de blanchiment : environ la moitié des fonds volés ont été acheminés vers Ethereum via THORChain afin d’obscurcir la trace d’audit grâce à des échanges inter-chaînes sans KYC.
🔑 À retenir pour les détenteurs de crypto
L’implémentation compte : un protocole blockchain peut être sécurisé à 100 %, mais la gestion des clés au niveau du portefeuille et l’implémentation logicielle restent des vecteurs d’attaque vulnérables.
Écart de communication : les avis publics avancent souvent plus lentement que les scripts de vidage automatisés. Tous les utilisateurs ne consultent pas les alertes de sécurité chaque jour, laissant des portefeuilles non migrés exposés bien longtemps après la découverte d’un exploit.
Action immédiate requise : D’CENT a conseillé à tous les utilisateurs du App Wallet de générer immédiatement de nouvelles phrases seed et de transférer les soldes restants vers de nouvelles adresses.
💬 Discussion :
Lorsque des avertissements en plein incident n’atteignent pas les utilisateurs à temps, les plateformes devraient-elles mettre en place des mécanismes de gel au niveau du protocole (si des structures décentralisées le permettent), ou la vigilance de l’utilisateur est-elle toujours la ligne de défense ultime ?
Partagez vos idées ci-dessous ! 👇
#CryptoSecurity #XRP #DCENT #Binance #Web3Security